Lösungen

Ressourcen

ESG-Vorschriften & Compliance

ESG-Vorschriften & Compliance

CSDDD: Was sie ist, welche Anforderungen sie stellt und für welche Unternehmen sie gilt

CSDDD: Was sie ist, welche Anforderungen sie stellt und für welche Unternehmen sie gilt

Aktualisiert im Juli 2026

Porträtfoto Alessandro Nora
Alessandro Nora
CSDDD-Illustration zur Veranschaulichung der Sorgfaltspflicht in globalen Lieferketten, Menschenrechten, Umweltschutz, Unternehmensverantwortung und Lieferantenüberwachung.

CSDDD: Was sie ist und was die europäische Richtlinie verlangt

Die CSDDD ist die europäische Richtlinie über die Sorgfaltspflichten von Unternehmen im Hinblick auf Nachhaltigkeit (Corporate Sustainability Due Diligence Directive). Ihr Ziel ist es, das Management von Umwelt- und sozialen Auswirkungen in die Entscheidungsprozesse der größten Unternehmen zu integrieren.

Die Sorgfaltspflicht ist ein fortlaufender Prozess, durch den ein Unternehmen tatsächliche und potenzielle nachteilige Auswirkungen bewertet, die mit seinen eigenen Tätigkeiten, seinen Tochtergesellschaften und den durch seine Aktivitätskette abgedeckten Geschäftsbeziehungen verbunden sind. Auf diese Bewertung müssen Maßnahmen folgen, die der Schwere und Wahrscheinlichkeit der identifizierten Risiken angemessen sind.

Die Richtlinie deckt Auswirkungen im Zusammenhang mit Arbeitnehmerrechten, Gesundheit und Sicherheit, Zwangsarbeit, Kinderarbeit, Umweltverschmutzung, biologischer Vielfalt und der Nutzung natürlicher Ressourcen ab. Der spezifische Umfang der Bewertung hängt von den Aktivitäten des Unternehmens, den Beschaffungsmärkten und der Struktur der Lieferkette ab.

Um zu verstehen, was die CSDDD verlangt, ist es hilfreich, sie als Managementsystem zu betrachten, das auf Daten, Verantwortlichkeiten und Kontrollen basiert. Unternehmen müssen nachweisen können, wie sie wesentliche Risiken identifizieren, welche Informationen sie verwenden, wie sie Prioritäten setzen und welche Maßnahmen sie ergreifen. Eine Unternehmensrichtlinie oder ein Verhaltenskodex für Lieferanten allein belegt noch nicht, dass die Sorgfaltspflicht wirksam angewendet wird.

Nach den durch das Omnibus-Paket eingeführten Änderungen können Unternehmen ihre Analyse auf Bereiche konzentrieren, in denen nachteilige Auswirkungen auf der Grundlage vernünftigerweise verfügbarer Informationen als am wahrscheinlichsten und schwerwiegendsten gelten. Dieser Ansatz hilft dabei, Ressourcen und Kontrollen auf Lieferanten, Standorte, geografische Gebiete oder Produktkategorien mit einem höheren Risikoprofil auszurichten.

Die CSDDD unterscheidet sich von der Corporate Sustainability Reporting Directive (CSRD). Die CSRD regelt in erster Linie die Offenlegung von Nachhaltigkeitsinformationen, während die CSDDD den Prozess regelt, durch den ein Unternehmen spezifische Auswirkungen identifizieren und angehen muss.

Informationen, die für die Nachhaltigkeitsberichterstattung gesammelt werden, können die Sorgfaltspflicht unterstützen, aber die beiden Anforderungen dienen unterschiedlichen Zwecken. Die Berichterstattung beschreibt Daten, Richtlinien und Ergebnisse; die CSDDD verlangt von Unternehmen zudem, die Entscheidungen und Maßnahmen zur Risikobewältigung entlang ihrer Aktivitätskette zu dokumentieren.

CSDDD: Inkrafttreten, Umsetzung und wichtige Fristen

Die ursprüngliche CSDDD trat am 25. Juli 2024 in Kraft, zwanzig Tage nach ihrer Veröffentlichung im Amtsblatt der Europäischen Union. Dieses Datum markierte das formelle Inkrafttreten der Richtlinie, löste jedoch nicht die unmittelbare Anwendung operativer Verpflichtungen für Unternehmen aus.

Timeline of the main CSDDD deadlines from 2024 to 2030, including entry into force, transposition, application, and communication requirements.

Der offizielle Text der CSDDD bietet Zugang zum ursprünglichen Rechtsakt und seinen nachfolgenden Änderungen.

Im Jahr 2025 genehmigte die Europäische Union mit der Richtlinie (EU) 2025/794 einen ersten Aufschub der Fristen. Im Februar 2026 wurde die Richtlinie (EU) 2026/470 verabschiedet, die sowohl die CSDDD als auch die CSRD grundlegend änderte. Die überarbeiteten Bestimmungen über die Sorgfaltspflicht traten am 18. März 2026 in Kraft und stellen nun den geltenden europäischen Rahmen dar.

Die EU-Mitgliedstaaten müssen ihre nationalen Umsetzungsmaßnahmen bis zum 26. Juli 2028 erlassen und veröffentlichen. Diese nationalen Vorschriften müssen ab dem 26. Juli 2029 gelten, während die Berichtspflichten nach Artikel 16 für Geschäftsjahre gelten, die am oder nach dem 1. Januar 2030 beginnen.

Die Europäische Kommission bietet einen Überblick über den überarbeiteten Anwendungsbereich, die Fristen und die durch Omnibus I eingeführten Änderungen.

Jeder Mitgliedstaat muss die für die Umsetzung der Richtlinie erforderlichen nationalen Vorschriften festlegen, einschließlich der zuständigen Aufsichtsbehörden, der Durchsetzungsverfahren und des Sanktionsrahmens. Einige Anwendungsdetails können daher von Land zu Land variieren, auch wenn die grundlegenden Sorgfaltspflichten weiterhin auf dem gemeinsamen europäischen Rahmen basieren.

Unternehmen, die in mehreren EU-Ländern tätig sind, sollten den Umsetzungsprozess in jedem relevanten Land beobachten. Unterschiede bei Aufsichtsstrukturen, Verfahren und Durchsetzungspraktiken können sich darauf auswirken, wie Verantwortlichkeiten zugewiesen werden und wie die Einhaltung auf Gruppenebene dokumentiert wird.

Der Zeitraum vor 2029 kann genutzt werden, um die Datenverfügbarkeit zu prüfen, Verfahren zur Lieferantenqualifizierung zu aktualisieren und den beteiligten Funktionen klare Verantwortlichkeiten zuzuweisen. Für Gruppen mit komplexen Lieferketten könnte das Warten auf den Abschluss aller nationalen Maßnahmen dazu führen, dass nur wenig Zeit bleibt, um ein dokumentiertes und einheitliches System über Tochtergesellschaften, Geschäftsbereiche und Länder hinweg zu implementieren.

Bis Juli 2027 wird die Europäische Kommission voraussichtlich auch einen wesentlichen Teil der Leitlinien zur Unterstützung der Anwendung der Richtlinie veröffentlichen. Weitere Leitlinien werden bis Juli 2028 erwartet. Diese Dokumente können operative Aspekte klären, einschließlich der Verwendung von Vertragsklauseln, der Risikopriorisierung und der Einbeziehung von Unternehmen innerhalb der Aktivitätskette.

Für welche Unternehmen gilt die CSDDD?

Nach den Änderungen von 2026 gilt die CSDDD unmittelbar für einen engeren Kreis großer Unternehmen.

Für in der Europäischen Union niedergelassene Unternehmen umfasst der Anwendungsbereich Unternehmen mit:

  • durchschnittlich mehr als 5.000 Beschäftigten;

  • einem weltweiten Nettoumsatz von mehr als 1,5 Milliarden Euro.

Beide Voraussetzungen müssen erfüllt sein. Die durch Omnibus I eingeführten Schwellenwerte sind deutlich höher als die in der ursprünglichen Fassung der Richtlinie enthaltenen Werte.

Infographic explaining which companies fall under the CSDDD, including EU thresholds, non-EU criteria, and the role of SMEs and suppliers.

Der Rat der Europäischen Union hat die Änderungen des CSDDD-Anwendungsbereichs zusammengefasst, einschließlich der überarbeiteten Schwellenwerte und Maßnahmen zur Verringerung des Verwaltungsaufwands.

Die CSDDD kann auch für Unternehmen gelten, die außerhalb der Europäischen Union niedergelassen sind, wenn ihr in der EU erzielter Nettoumsatz den entsprechenden Schwellenwert überschreitet. In diesen Fällen zieht die Gesetzgebung den in der Union erzielten Umsatz heran, um festzustellen, ob das Unternehmen eine ausreichende wirtschaftliche Bedeutung auf dem europäischen Markt hat.

Bei Unternehmensgruppen muss die Prüfung des Anwendungsbereichs die Vorschriften für Muttergesellschaften und konsolidierte Zahlen berücksichtigen. Es reicht daher nicht aus, die Mitarbeiterzahl oder den Umsatz eines einzelnen operativen Unternehmens isoliert zu betrachten. Die Analyse sollte auf Gruppenebene unter Einbeziehung der Rechts-, Finanz- und Nachhaltigkeitsteams durchgeführt werden.

Kleine und mittlere Unternehmen fallen im Allgemeinen nicht in den direkten Anwendungsbereich der Richtlinie. Sie können jedoch als Lieferanten oder Geschäftspartner von Unternehmen, die der CSDDD unterliegen, dennoch einbezogen werden. Sie können Anfragen zu Arbeitsbedingungen, Umweltmanagement, Materialherkunft, Kontrollverfahren oder Korrekturmaßnahmen erhalten.

Die Beantwortung der Frage „Für wen gilt die CSDDD?“ erfordert daher zwei Prüfungen: ob das Unternehmen selbst die geltenden Schwellenwerte überschreitet und ob es in der Lieferkette von Kunden tätig ist, die in den Anwendungsbereich der Richtlinie fallen.

Die Änderungen von 2026 zielen darauf ab, die wahllose Weitergabe von Anforderungen an kleinere Unternehmen zu begrenzen. Dies schließt Informationsanfragen entlang der Lieferkette zwar nicht aus, verpflichtet die der CSDDD unterliegenden Unternehmen jedoch zu einem angemessenen, risikobasierten Ansatz, wodurch eine umfassende Datenerhebung vermieden werden soll, wenn sie durch die Art der Geschäftsbeziehung oder die potenziellen Auswirkungen nicht gerechtfertigt ist.

Lieferanten sollten daher prüfen, wie viele ihrer Kunden in den Anwendungsbereich fallen, welche Informationen diese Kunden bereits anfordern und wie viel ihres Umsatzes von Geschäftsbeziehungen mit großen europäischen Konzernen abhängt.

In einigen Sektoren können sich die CSDDD-Anforderungen mit spezifischeren Regeln zur Rückverfolgbarkeit von Rohstoffen überschneiden. Ein Beispiel ist die EU-Entwaldungsverordnung (EUDR), die von den in ihren Anwendungsbereich fallenden Unternehmen verlangt, detaillierte Informationen über die Herkunft bestimmter Rohstoffe und Produkte zu erfassen.

Welche Pflichten führt die CSDDD für Unternehmen ein?

Die erste Anforderung besteht darin, die Sorgfaltspflicht in die Unternehmenspolitik und die Managementsysteme zu integrieren. Unternehmen müssen Verantwortlichkeiten, Bewertungskriterien, Informationsquellen und Überprüfungsverfahren definieren. Der Prozess sollte Beschaffungs-, Rechts-, Nachhaltigkeits-, Risikomanagement- und interne Kontrollteams einbeziehen, bei einer einheitlichen Koordination über die gesamte Gruppe hinweg.

Das Unternehmen muss dann die eigenen Tätigkeiten, die seiner Tochtergesellschaften und die relevanten Bereiche seiner Aktivitätskette erfassen. Ziel ist es festzustellen, wo die schwerwiegendsten oder wahrscheinlichsten Auswirkungen auftreten können. Eine effektive Bestandsaufnahme kombiniert interne Daten, Lieferanteninformationen, Branchenrisiken, geografische Standorte, Produkteigenschaften und Aufzeichnungen früherer Vorfälle.

Gemäß den Änderungen durch Omnibus I kann der Prozess mit einer allgemeinen Bewertung der Hauptrisikobereiche beginnen. Detailliertere Überprüfungen sollten sich dann auf die Segmente konzentrieren, die den größten Anlass zur Besorgnis geben. Bei einem Fertigungsunternehmen kann die Analyse beispielsweise unterschiedliche Risikoniveaus bei Rohstofflieferanten, professionellen Dienstleistern und Logistikaktivitäten aufzeigen.

Wird eine potenzielle nachteilige Auswirkung festgestellt, muss das Unternehmen Maßnahmen ergreifen, um sie zu verhindern oder abzumildern. Wenn die Auswirkung bereits eingetreten ist, muss das Unternehmen handeln, um sie zu beenden, ihr Ausmaß zu minimieren und gegebenenfalls zur Abhilfe beizutragen. Zu den Maßnahmen können Änderungen der Beschaffungsprozesse, mit Lieferanten vereinbarte Korrekturaktionspläne, Schulungen, zusätzliche Kontrollen oder überarbeitete Vertragsbedingungen gehören.

Die Beendigung einer Geschäftsbeziehung ist nicht automatisch die angemessenste Lösung. In manchen Fällen könnte dies die Auswirkungen auf die betroffenen Personen verschlimmern oder das Problem auf weniger streng kontrollierte Akteure verlagern. Bei der Entscheidung sollten daher die Schwere der Auswirkung, die Möglichkeit des Unternehmens zur Einflussnahme auf den Geschäftspartner und die Ergebnisse, die durch einen Verbesserungsplan erzielt werden könnten, berücksichtigt werden.

Das System muss auch Hinweis- und Beschwerdeverfahren umfassen. Diese Kanäle können Informationen liefern, die bei Dokumentenprüfungen möglicherweise nicht zutage treten, insbesondere in langen Lieferketten oder bei Aktivitäten in Hochrisikogebieten.

Die umgesetzten Maßnahmen müssen anschließend überwacht werden. Unternehmen sollten bewerten, ob die Maßnahmen das erwartete Ergebnis erzielt haben, ob sich das Risikoniveau verändert hat und ob weitere Interventionen erforderlich sind.

Informationen, die im Rahmen der Sorgfaltspflicht gesammelt werden, können auch zur Gesamtbewertung der ESG-Leistung von Lieferanten beitragen. ESG-Ratings können die Risikoklassifizierung unterstützen, sofern sie auf überprüfbaren Daten, transparenten Kriterien und aktuellen Informationen basieren.

Wie man sich auf die CSDDD und die Sorgfaltspflicht in der Lieferkette vorbereitet

Der erste Schritt besteht darin, die Position des Unternehmens in Bezug auf die Gesetzgebung zu bestimmen. Das Unternehmen sollte die anwendbaren Schwellenwerte berechnen, die beteiligten Konzerngesellschaften identifizieren und die indirekte Exposition durch Beziehungen zu Kunden bewerten, die der Richtlinie unterliegen.

Der nächste Schritt ist die Überprüfung der bereits vorhandenen Systeme. Viele Unternehmen nutzen bereits Verfahren zur Lieferantenqualifizierung, ESG-Fragebögen, Verhaltenskodizes, Audits, Meldekanäle und zertifizierte Managementsysteme. Die erste Bewertung sollte feststellen, welche Instrumente verwertbare Informationen liefern, welche Bereiche unberücksichtigt bleiben und wo Daten schwer überprüfbar sind.

ESG-Zertifizierungen und Managementsysteme können nützliche Nachweise liefern, müssen jedoch im Hinblick auf das spezifische Risiko, den abgedeckten Bereich und die Gültigkeit der Zertifizierung bewertet werden. Eine Zertifizierung ersetzt nicht die Analyse der Lieferkette, kann jedoch die Notwendigkeit verringern, bereits unabhängig überprüfte Informationen erneut anzufordern.

Die Erfassung der Lieferkette sollte es ermöglichen, jedem Lieferanten spezifische Risikofaktoren zuzuordnen. Dazu können das Land der Geschäftstätigkeit, die Branche, das Einkaufsvolumen, die Bedeutung der gelieferten Komponente, die Position innerhalb der Lieferkette und Ergebnisse früherer Bewertungen gehören. Diese Segmentierung verhindert, dass Unternehmen bei Lieferanten mit sehr unterschiedlichen Risikoprofilen das gleiche Kontrollniveau anwenden.

Die ausgewählten Indikatoren sollten überprüfbar und an eine Entscheidung gekoppelt sein. Die Anzahl der bewerteten Lieferanten liefert beispielsweise nur begrenzte Erkenntnisse, wenn sie nicht zusammen mit dem Prozentsatz der Hochrisikolieferanten, der für den Abschluss von Korrekturmaßnahmen benötigten Zeit und dem Anteil der durch die Bewertungen abgedeckten Einkaufsausgaben betrachtet wird.

Die Qualität der Nachweise sollte ebenfalls im Voraus definiert werden. Eine Eigenerklärung, eine Zertifizierung, ein unabhängiges Audit und ein von einer Behörde ausgestelltes Dokument bieten unterschiedliche Sicherheitsniveaus. Die Festlegung einer Nachweishierarchie hilft Unternehmen dabei, einheitliche Bewertungen vorzunehmen und in den wesentlichsten Fällen zusätzliche Überprüfungen anzufordern.

Der Prozess muss zudem anpassungsfähig sein. Lieferanten, Länder, Einkaufsvolumina und Betriebsbedingungen ändern sich im Laufe der Zeit. Ein statisches System kann schnell veralten. Unternehmen sollten daher Überprüfungsintervalle, Ereignisse, die eine Neubewertung auslösen, und die Zuständigkeit für die Genehmigung von Korrekturmaßnahmen festlegen.

Die CSDDD-Bereitschaft kann anhand einer begrenzten Anzahl konkreter Ergebnisse gemessen werden: Prozentsatz der erfassten Einkaufsausgaben, nach Risikoniveau klassifizierte Lieferanten, durchschnittliche Qualität der gesammelten Nachweise, offene Korrekturmaßnahmen und Lösungszeiten. Diese Daten ermöglichen es der Unternehmensleitung zu beurteilen, ob die Sorgfaltspflicht wirksam funktioniert, und die getroffenen Entscheidungen zu dokumentieren.

Für Unternehmen, die eine große Anzahl von Dritten verwalten, kann eine Software zur Lieferantenbewertung die Datenerfassung, Risikoklassifizierung und Überwachung von Korrekturmaßnahmen unterstützen. Eine zentrale Plattform ermöglicht es, jedem Lieferanten Daten und Nachweise zuzuordnen, Bewertungen im Laufe der Zeit zu aktualisieren und die effektive Abdeckung der Lieferkette zu messen.

Die Richtlinie über die Sorgfaltspflichten von Unternehmen im Hinblick auf Nachhaltigkeit (Corporate Sustainability Due Diligence Directive), bekannt als CSDDD oder CS3D, regelt die unternehmerischen Sorgfaltspflichten in Bezug auf nachteilige Auswirkungen auf die Menschenrechte und die Umwelt. Sie verpflichtet Unternehmen in ihrem Anwendungsbereich dazu, einen strukturierten Prozess einzurichten, um entlang ihrer Aktivitätenkette Risiken zu ermitteln, Maßnahmen zu priorisieren, Abhilfemaßnahmen umzusetzen und Ergebnisse zu überwachen.

Die Richtlinie wurde 2024 verabschiedet und anschließend durch das Entlastungspaket Omnibus I geändert. Durch diese Änderungen wurde die Zahl der unmittelbar betroffenen Unternehmen verringert, wichtige Fristen wurden verschoben und mehrere Anforderungen überarbeitet. Unternehmen, die die Auswirkungen der CSDDD bewerten, sollten sich daher auf die konsolidierte Fassung beziehen, die seit dem 18. März 2026 in Kraft ist.
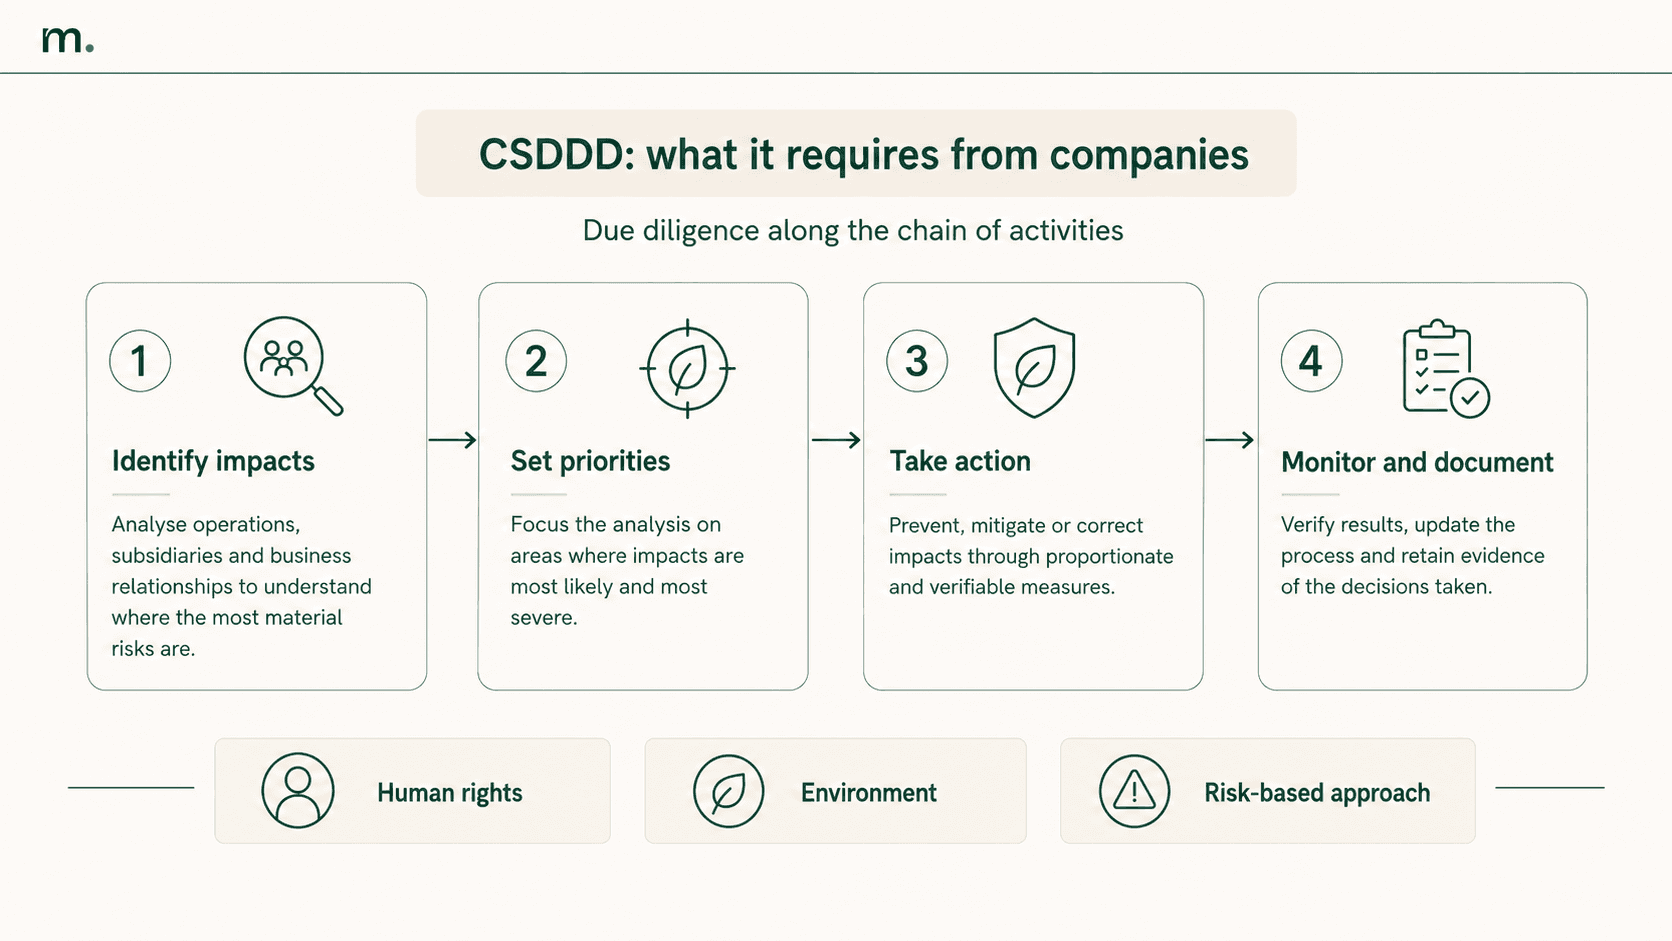

Infographic showing the four-step CSDDD process: identifying impacts, setting priorities, taking action, and monitoring results.

CSDDD: Was sie ist und was die europäische Richtlinie verlangt

Die CSDDD ist die europäische Richtlinie über die Sorgfaltspflichten von Unternehmen im Hinblick auf Nachhaltigkeit (Corporate Sustainability Due Diligence Directive). Ihr Ziel ist es, das Management von Umwelt- und sozialen Auswirkungen in die Entscheidungsprozesse der größten Unternehmen zu integrieren.

Die Sorgfaltspflicht ist ein fortlaufender Prozess, durch den ein Unternehmen tatsächliche und potenzielle nachteilige Auswirkungen bewertet, die mit seinen eigenen Tätigkeiten, seinen Tochtergesellschaften und den durch seine Aktivitätskette abgedeckten Geschäftsbeziehungen verbunden sind. Auf diese Bewertung müssen Maßnahmen folgen, die der Schwere und Wahrscheinlichkeit der identifizierten Risiken angemessen sind.

Die Richtlinie deckt Auswirkungen im Zusammenhang mit Arbeitnehmerrechten, Gesundheit und Sicherheit, Zwangsarbeit, Kinderarbeit, Umweltverschmutzung, biologischer Vielfalt und der Nutzung natürlicher Ressourcen ab. Der spezifische Umfang der Bewertung hängt von den Aktivitäten des Unternehmens, den Beschaffungsmärkten und der Struktur der Lieferkette ab.

Um zu verstehen, was die CSDDD verlangt, ist es hilfreich, sie als Managementsystem zu betrachten, das auf Daten, Verantwortlichkeiten und Kontrollen basiert. Unternehmen müssen nachweisen können, wie sie wesentliche Risiken identifizieren, welche Informationen sie verwenden, wie sie Prioritäten setzen und welche Maßnahmen sie ergreifen. Eine Unternehmensrichtlinie oder ein Verhaltenskodex für Lieferanten allein belegt noch nicht, dass die Sorgfaltspflicht wirksam angewendet wird.

Nach den durch das Omnibus-Paket eingeführten Änderungen können Unternehmen ihre Analyse auf Bereiche konzentrieren, in denen nachteilige Auswirkungen auf der Grundlage vernünftigerweise verfügbarer Informationen als am wahrscheinlichsten und schwerwiegendsten gelten. Dieser Ansatz hilft dabei, Ressourcen und Kontrollen auf Lieferanten, Standorte, geografische Gebiete oder Produktkategorien mit einem höheren Risikoprofil auszurichten.

Die CSDDD unterscheidet sich von der Corporate Sustainability Reporting Directive (CSRD). Die CSRD regelt in erster Linie die Offenlegung von Nachhaltigkeitsinformationen, während die CSDDD den Prozess regelt, durch den ein Unternehmen spezifische Auswirkungen identifizieren und angehen muss.

Informationen, die für die Nachhaltigkeitsberichterstattung gesammelt werden, können die Sorgfaltspflicht unterstützen, aber die beiden Anforderungen dienen unterschiedlichen Zwecken. Die Berichterstattung beschreibt Daten, Richtlinien und Ergebnisse; die CSDDD verlangt von Unternehmen zudem, die Entscheidungen und Maßnahmen zur Risikobewältigung entlang ihrer Aktivitätskette zu dokumentieren.

CSDDD: Inkrafttreten, Umsetzung und wichtige Fristen

Die ursprüngliche CSDDD trat am 25. Juli 2024 in Kraft, zwanzig Tage nach ihrer Veröffentlichung im Amtsblatt der Europäischen Union. Dieses Datum markierte das formelle Inkrafttreten der Richtlinie, löste jedoch nicht die unmittelbare Anwendung operativer Verpflichtungen für Unternehmen aus.
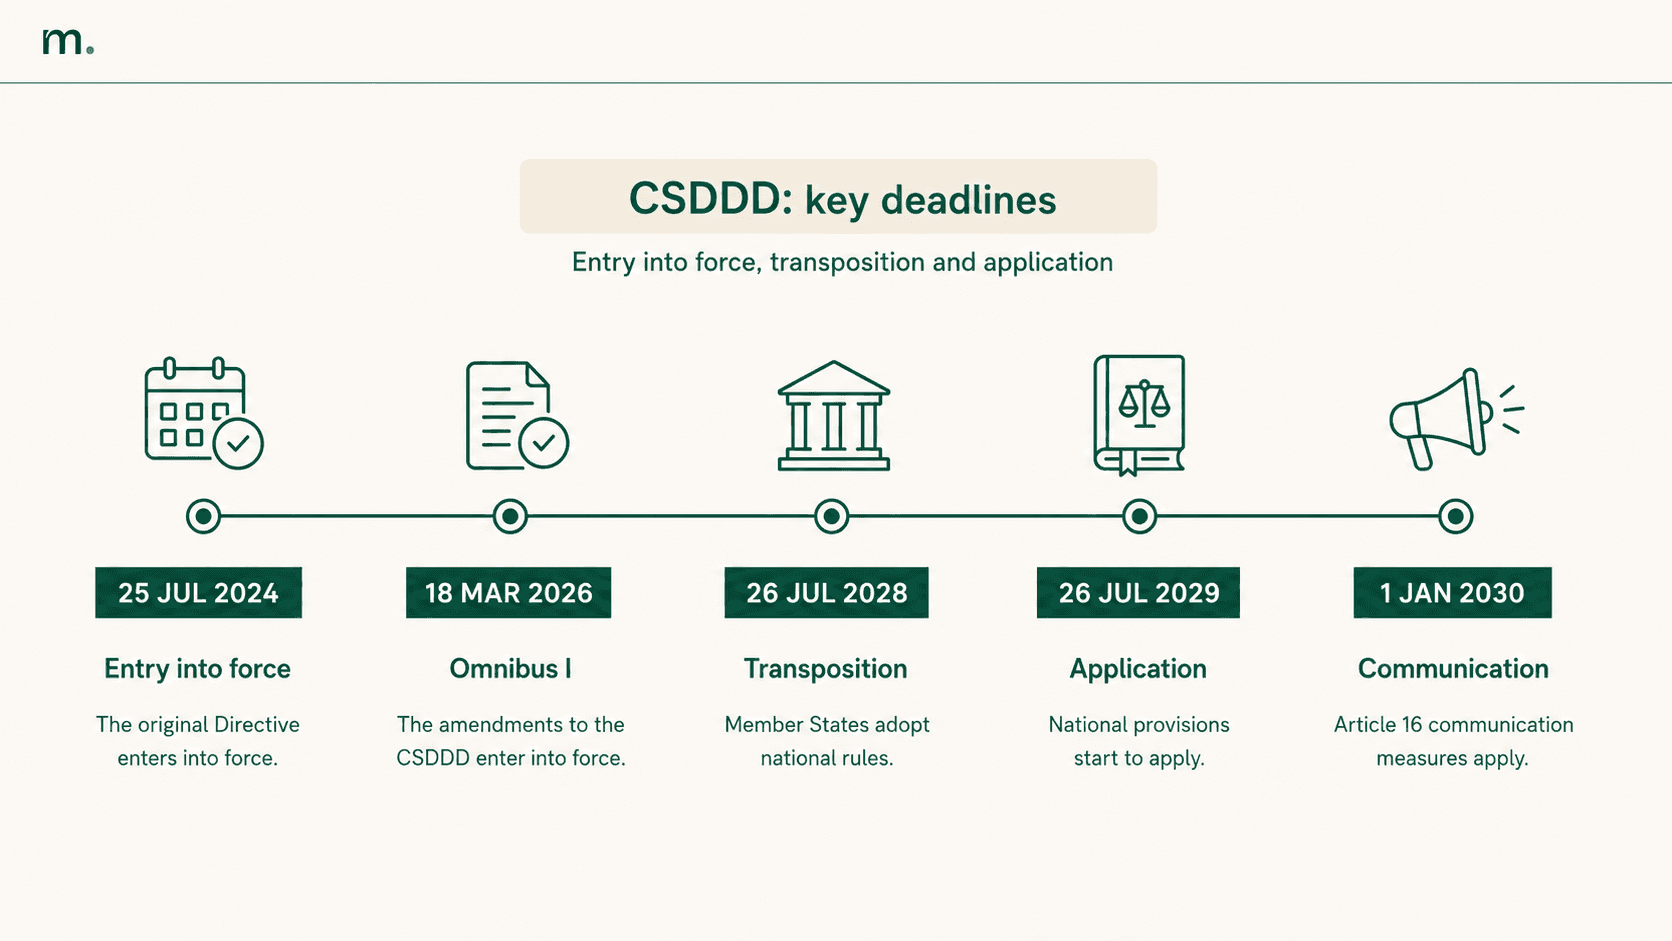
Timeline of the main CSDDD deadlines from 2024 to 2030, including entry into force, transposition, application, and communication requirements.

Der offizielle Text der CSDDD bietet Zugang zum ursprünglichen Rechtsakt und seinen nachfolgenden Änderungen.

Im Jahr 2025 genehmigte die Europäische Union mit der Richtlinie (EU) 2025/794 einen ersten Aufschub der Fristen. Im Februar 2026 wurde die Richtlinie (EU) 2026/470 verabschiedet, die sowohl die CSDDD als auch die CSRD grundlegend änderte. Die überarbeiteten Bestimmungen über die Sorgfaltspflicht traten am 18. März 2026 in Kraft und stellen nun den geltenden europäischen Rahmen dar.

Die EU-Mitgliedstaaten müssen ihre nationalen Umsetzungsmaßnahmen bis zum 26. Juli 2028 erlassen und veröffentlichen. Diese nationalen Vorschriften müssen ab dem 26. Juli 2029 gelten, während die Berichtspflichten nach Artikel 16 für Geschäftsjahre gelten, die am oder nach dem 1. Januar 2030 beginnen.

Die Europäische Kommission bietet einen Überblick über den überarbeiteten Anwendungsbereich, die Fristen und die durch Omnibus I eingeführten Änderungen.

Jeder Mitgliedstaat muss die für die Umsetzung der Richtlinie erforderlichen nationalen Vorschriften festlegen, einschließlich der zuständigen Aufsichtsbehörden, der Durchsetzungsverfahren und des Sanktionsrahmens. Einige Anwendungsdetails können daher von Land zu Land variieren, auch wenn die grundlegenden Sorgfaltspflichten weiterhin auf dem gemeinsamen europäischen Rahmen basieren.

Unternehmen, die in mehreren EU-Ländern tätig sind, sollten den Umsetzungsprozess in jedem relevanten Land beobachten. Unterschiede bei Aufsichtsstrukturen, Verfahren und Durchsetzungspraktiken können sich darauf auswirken, wie Verantwortlichkeiten zugewiesen werden und wie die Einhaltung auf Gruppenebene dokumentiert wird.

Der Zeitraum vor 2029 kann genutzt werden, um die Datenverfügbarkeit zu prüfen, Verfahren zur Lieferantenqualifizierung zu aktualisieren und den beteiligten Funktionen klare Verantwortlichkeiten zuzuweisen. Für Gruppen mit komplexen Lieferketten könnte das Warten auf den Abschluss aller nationalen Maßnahmen dazu führen, dass nur wenig Zeit bleibt, um ein dokumentiertes und einheitliches System über Tochtergesellschaften, Geschäftsbereiche und Länder hinweg zu implementieren.

Bis Juli 2027 wird die Europäische Kommission voraussichtlich auch einen wesentlichen Teil der Leitlinien zur Unterstützung der Anwendung der Richtlinie veröffentlichen. Weitere Leitlinien werden bis Juli 2028 erwartet. Diese Dokumente können operative Aspekte klären, einschließlich der Verwendung von Vertragsklauseln, der Risikopriorisierung und der Einbeziehung von Unternehmen innerhalb der Aktivitätskette.

Für welche Unternehmen gilt die CSDDD?

Nach den Änderungen von 2026 gilt die CSDDD unmittelbar für einen engeren Kreis großer Unternehmen.

Für in der Europäischen Union niedergelassene Unternehmen umfasst der Anwendungsbereich Unternehmen mit:

  • durchschnittlich mehr als 5.000 Beschäftigten;

  • einem weltweiten Nettoumsatz von mehr als 1,5 Milliarden Euro.

Beide Voraussetzungen müssen erfüllt sein. Die durch Omnibus I eingeführten Schwellenwerte sind deutlich höher als die in der ursprünglichen Fassung der Richtlinie enthaltenen Werte.
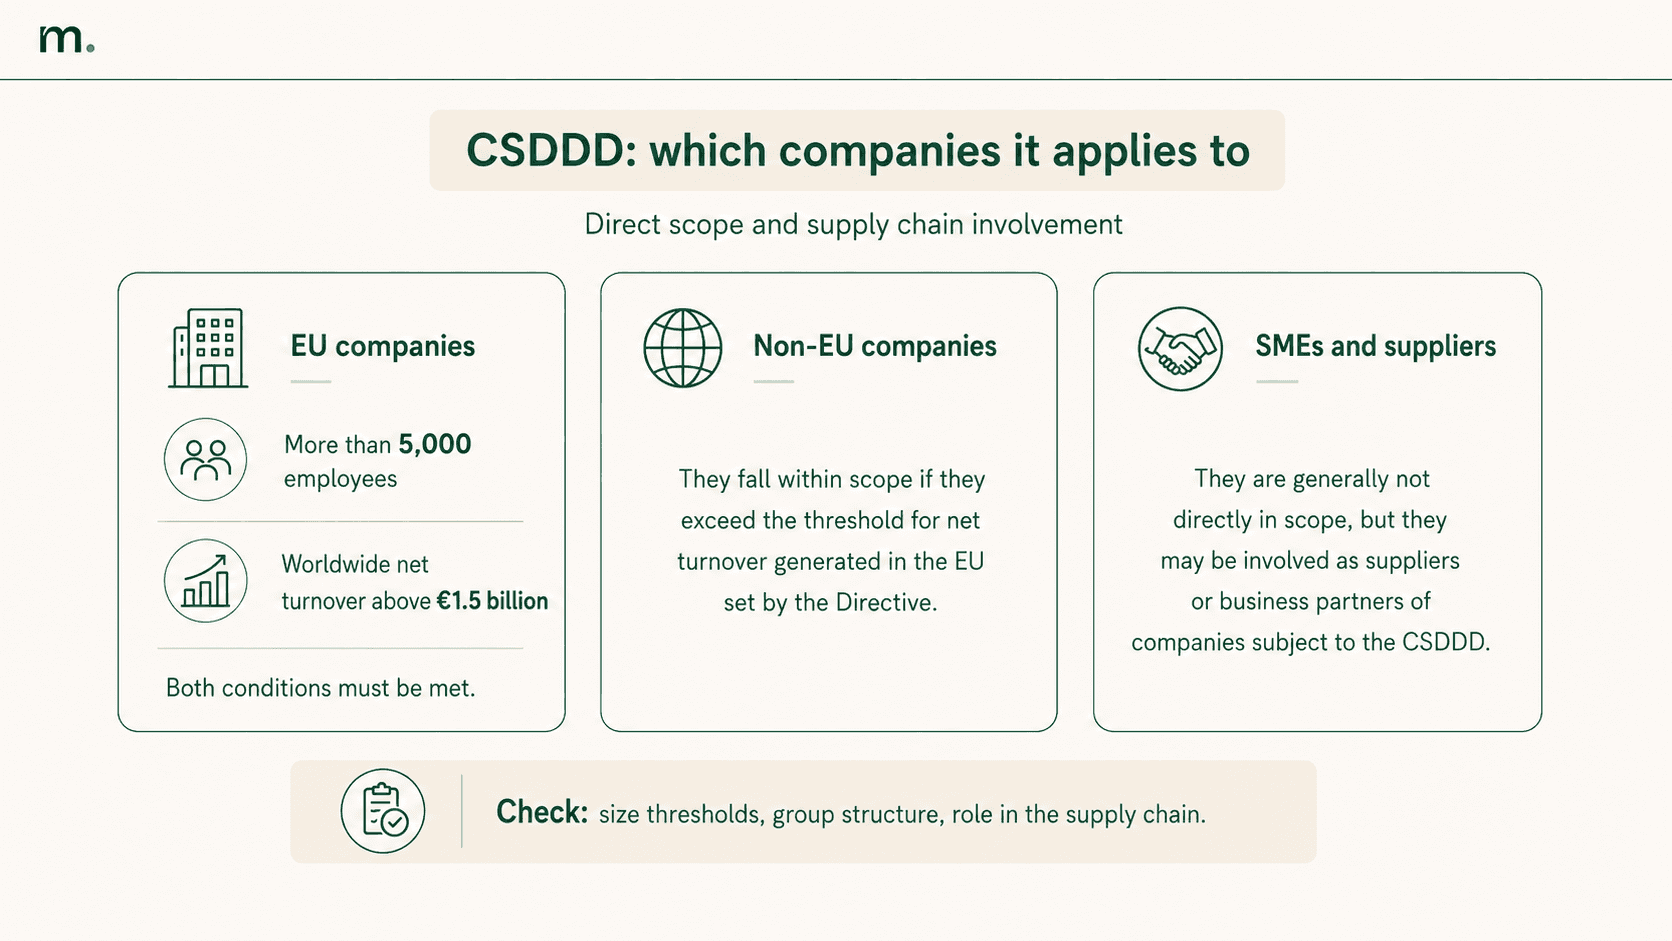
Infographic explaining which companies fall under the CSDDD, including EU thresholds, non-EU criteria, and the role of SMEs and suppliers.

Der Rat der Europäischen Union hat die Änderungen des CSDDD-Anwendungsbereichs zusammengefasst, einschließlich der überarbeiteten Schwellenwerte und Maßnahmen zur Verringerung des Verwaltungsaufwands.

Die CSDDD kann auch für Unternehmen gelten, die außerhalb der Europäischen Union niedergelassen sind, wenn ihr in der EU erzielter Nettoumsatz den entsprechenden Schwellenwert überschreitet. In diesen Fällen zieht die Gesetzgebung den in der Union erzielten Umsatz heran, um festzustellen, ob das Unternehmen eine ausreichende wirtschaftliche Bedeutung auf dem europäischen Markt hat.

Bei Unternehmensgruppen muss die Prüfung des Anwendungsbereichs die Vorschriften für Muttergesellschaften und konsolidierte Zahlen berücksichtigen. Es reicht daher nicht aus, die Mitarbeiterzahl oder den Umsatz eines einzelnen operativen Unternehmens isoliert zu betrachten. Die Analyse sollte auf Gruppenebene unter Einbeziehung der Rechts-, Finanz- und Nachhaltigkeitsteams durchgeführt werden.

Kleine und mittlere Unternehmen fallen im Allgemeinen nicht in den direkten Anwendungsbereich der Richtlinie. Sie können jedoch als Lieferanten oder Geschäftspartner von Unternehmen, die der CSDDD unterliegen, dennoch einbezogen werden. Sie können Anfragen zu Arbeitsbedingungen, Umweltmanagement, Materialherkunft, Kontrollverfahren oder Korrekturmaßnahmen erhalten.

Die Beantwortung der Frage „Für wen gilt die CSDDD?“ erfordert daher zwei Prüfungen: ob das Unternehmen selbst die geltenden Schwellenwerte überschreitet und ob es in der Lieferkette von Kunden tätig ist, die in den Anwendungsbereich der Richtlinie fallen.

Die Änderungen von 2026 zielen darauf ab, die wahllose Weitergabe von Anforderungen an kleinere Unternehmen zu begrenzen. Dies schließt Informationsanfragen entlang der Lieferkette zwar nicht aus, verpflichtet die der CSDDD unterliegenden Unternehmen jedoch zu einem angemessenen, risikobasierten Ansatz, wodurch eine umfassende Datenerhebung vermieden werden soll, wenn sie durch die Art der Geschäftsbeziehung oder die potenziellen Auswirkungen nicht gerechtfertigt ist.

Lieferanten sollten daher prüfen, wie viele ihrer Kunden in den Anwendungsbereich fallen, welche Informationen diese Kunden bereits anfordern und wie viel ihres Umsatzes von Geschäftsbeziehungen mit großen europäischen Konzernen abhängt.

In einigen Sektoren können sich die CSDDD-Anforderungen mit spezifischeren Regeln zur Rückverfolgbarkeit von Rohstoffen überschneiden. Ein Beispiel ist die EU-Entwaldungsverordnung (EUDR), die von den in ihren Anwendungsbereich fallenden Unternehmen verlangt, detaillierte Informationen über die Herkunft bestimmter Rohstoffe und Produkte zu erfassen.

Welche Pflichten führt die CSDDD für Unternehmen ein?

Die erste Anforderung besteht darin, die Sorgfaltspflicht in die Unternehmenspolitik und die Managementsysteme zu integrieren. Unternehmen müssen Verantwortlichkeiten, Bewertungskriterien, Informationsquellen und Überprüfungsverfahren definieren. Der Prozess sollte Beschaffungs-, Rechts-, Nachhaltigkeits-, Risikomanagement- und interne Kontrollteams einbeziehen, bei einer einheitlichen Koordination über die gesamte Gruppe hinweg.

Das Unternehmen muss dann die eigenen Tätigkeiten, die seiner Tochtergesellschaften und die relevanten Bereiche seiner Aktivitätskette erfassen. Ziel ist es festzustellen, wo die schwerwiegendsten oder wahrscheinlichsten Auswirkungen auftreten können. Eine effektive Bestandsaufnahme kombiniert interne Daten, Lieferanteninformationen, Branchenrisiken, geografische Standorte, Produkteigenschaften und Aufzeichnungen früherer Vorfälle.

Gemäß den Änderungen durch Omnibus I kann der Prozess mit einer allgemeinen Bewertung der Hauptrisikobereiche beginnen. Detailliertere Überprüfungen sollten sich dann auf die Segmente konzentrieren, die den größten Anlass zur Besorgnis geben. Bei einem Fertigungsunternehmen kann die Analyse beispielsweise unterschiedliche Risikoniveaus bei Rohstofflieferanten, professionellen Dienstleistern und Logistikaktivitäten aufzeigen.

Wird eine potenzielle nachteilige Auswirkung festgestellt, muss das Unternehmen Maßnahmen ergreifen, um sie zu verhindern oder abzumildern. Wenn die Auswirkung bereits eingetreten ist, muss das Unternehmen handeln, um sie zu beenden, ihr Ausmaß zu minimieren und gegebenenfalls zur Abhilfe beizutragen. Zu den Maßnahmen können Änderungen der Beschaffungsprozesse, mit Lieferanten vereinbarte Korrekturaktionspläne, Schulungen, zusätzliche Kontrollen oder überarbeitete Vertragsbedingungen gehören.

Die Beendigung einer Geschäftsbeziehung ist nicht automatisch die angemessenste Lösung. In manchen Fällen könnte dies die Auswirkungen auf die betroffenen Personen verschlimmern oder das Problem auf weniger streng kontrollierte Akteure verlagern. Bei der Entscheidung sollten daher die Schwere der Auswirkung, die Möglichkeit des Unternehmens zur Einflussnahme auf den Geschäftspartner und die Ergebnisse, die durch einen Verbesserungsplan erzielt werden könnten, berücksichtigt werden.

Das System muss auch Hinweis- und Beschwerdeverfahren umfassen. Diese Kanäle können Informationen liefern, die bei Dokumentenprüfungen möglicherweise nicht zutage treten, insbesondere in langen Lieferketten oder bei Aktivitäten in Hochrisikogebieten.

Die umgesetzten Maßnahmen müssen anschließend überwacht werden. Unternehmen sollten bewerten, ob die Maßnahmen das erwartete Ergebnis erzielt haben, ob sich das Risikoniveau verändert hat und ob weitere Interventionen erforderlich sind.

Informationen, die im Rahmen der Sorgfaltspflicht gesammelt werden, können auch zur Gesamtbewertung der ESG-Leistung von Lieferanten beitragen. ESG-Ratings können die Risikoklassifizierung unterstützen, sofern sie auf überprüfbaren Daten, transparenten Kriterien und aktuellen Informationen basieren.

Wie man sich auf die CSDDD und die Sorgfaltspflicht in der Lieferkette vorbereitet

Der erste Schritt besteht darin, die Position des Unternehmens in Bezug auf die Gesetzgebung zu bestimmen. Das Unternehmen sollte die anwendbaren Schwellenwerte berechnen, die beteiligten Konzerngesellschaften identifizieren und die indirekte Exposition durch Beziehungen zu Kunden bewerten, die der Richtlinie unterliegen.

Der nächste Schritt ist die Überprüfung der bereits vorhandenen Systeme. Viele Unternehmen nutzen bereits Verfahren zur Lieferantenqualifizierung, ESG-Fragebögen, Verhaltenskodizes, Audits, Meldekanäle und zertifizierte Managementsysteme. Die erste Bewertung sollte feststellen, welche Instrumente verwertbare Informationen liefern, welche Bereiche unberücksichtigt bleiben und wo Daten schwer überprüfbar sind.

ESG-Zertifizierungen und Managementsysteme können nützliche Nachweise liefern, müssen jedoch im Hinblick auf das spezifische Risiko, den abgedeckten Bereich und die Gültigkeit der Zertifizierung bewertet werden. Eine Zertifizierung ersetzt nicht die Analyse der Lieferkette, kann jedoch die Notwendigkeit verringern, bereits unabhängig überprüfte Informationen erneut anzufordern.

Die Erfassung der Lieferkette sollte es ermöglichen, jedem Lieferanten spezifische Risikofaktoren zuzuordnen. Dazu können das Land der Geschäftstätigkeit, die Branche, das Einkaufsvolumen, die Bedeutung der gelieferten Komponente, die Position innerhalb der Lieferkette und Ergebnisse früherer Bewertungen gehören. Diese Segmentierung verhindert, dass Unternehmen bei Lieferanten mit sehr unterschiedlichen Risikoprofilen das gleiche Kontrollniveau anwenden.

Die ausgewählten Indikatoren sollten überprüfbar und an eine Entscheidung gekoppelt sein. Die Anzahl der bewerteten Lieferanten liefert beispielsweise nur begrenzte Erkenntnisse, wenn sie nicht zusammen mit dem Prozentsatz der Hochrisikolieferanten, der für den Abschluss von Korrekturmaßnahmen benötigten Zeit und dem Anteil der durch die Bewertungen abgedeckten Einkaufsausgaben betrachtet wird.

Die Qualität der Nachweise sollte ebenfalls im Voraus definiert werden. Eine Eigenerklärung, eine Zertifizierung, ein unabhängiges Audit und ein von einer Behörde ausgestelltes Dokument bieten unterschiedliche Sicherheitsniveaus. Die Festlegung einer Nachweishierarchie hilft Unternehmen dabei, einheitliche Bewertungen vorzunehmen und in den wesentlichsten Fällen zusätzliche Überprüfungen anzufordern.

Der Prozess muss zudem anpassungsfähig sein. Lieferanten, Länder, Einkaufsvolumina und Betriebsbedingungen ändern sich im Laufe der Zeit. Ein statisches System kann schnell veralten. Unternehmen sollten daher Überprüfungsintervalle, Ereignisse, die eine Neubewertung auslösen, und die Zuständigkeit für die Genehmigung von Korrekturmaßnahmen festlegen.

Die CSDDD-Bereitschaft kann anhand einer begrenzten Anzahl konkreter Ergebnisse gemessen werden: Prozentsatz der erfassten Einkaufsausgaben, nach Risikoniveau klassifizierte Lieferanten, durchschnittliche Qualität der gesammelten Nachweise, offene Korrekturmaßnahmen und Lösungszeiten. Diese Daten ermöglichen es der Unternehmensleitung zu beurteilen, ob die Sorgfaltspflicht wirksam funktioniert, und die getroffenen Entscheidungen zu dokumentieren.

Für Unternehmen, die eine große Anzahl von Dritten verwalten, kann eine Software zur Lieferantenbewertung die Datenerfassung, Risikoklassifizierung und Überwachung von Korrekturmaßnahmen unterstützen. Eine zentrale Plattform ermöglicht es, jedem Lieferanten Daten und Nachweise zuzuordnen, Bewertungen im Laufe der Zeit zu aktualisieren und die effektive Abdeckung der Lieferkette zu messen.

MITWIRKENDE
Porträtfoto Alessandro Nora

Alessandro Nora

CEO & Mitgründer

Alessandros Ziel ist es, einen echten Einfluss auf die Nachhaltigkeit zu nehmen. Nach der Gründung eines Marktplatzes für nachhaltige Mode beschloss er, sich auf die ESG-Digitalisierung zu konzentrieren – mit dem Ziel, Nachhaltigkeit für Unternehmen konkreter, messbarer und zugänglicher zu machen. Als sorgfältiger und methodischer Gründer mit Erfahrung in Genua, Berlin und Lissabon verbindet Alessandro eine internationale Vision mit operativer Strenge bei der Entwicklung digitaler Lösungen. Diese vereinfachen ESG-Vorschriften sowie deren Einhaltung und unterstützen Unternehmen durch strukturierte, auditfähige Tools bei der Anpassung an ESG-Regulierungen, Zertifizierungen und Ratings. Behandelte Themen: CSRD, CSDDD, EUDR, CBAM, ESG-Ratings, ESG-Zertifizierungen, EcoVadis, Nachhaltigkeits-Governance, regulatorische Compliance.

No headings found on page

Bleiben Sie auf dem Laufenden mit Metrikflow Insights!

Wir liefern fundierte Experteneinblicke, Produkt-Updates, Branchentrends und umsetzbare Strategien direkt in Ihr Postfach. Bleiben Sie bei ESG, THG und LCA immer einen Schritt voraus – Ausgabe für Ausgabe.

By submitting this form, you consent to receive the requested resource. For more information on how we process and protect your data, view our Privacy Policy.

Die führende Softwarelösung für
Nachhaltigkeitsmanager.

Die führende Softwarelösung für Nachhaltigkeitsmanager.

Kundenorientiert

Daten korrekt

Basiert auf smarter Technologie

Kontakt aufnehmen

Unser Team ist für Sie da. Stellen Sie uns gerne Ihre Fragen.

Mit dem Absenden dieses Formulars stimmen Sie unserer Datenschutzrichtlinie.

ESG-Radar: Der Metrikflow-Newsletter

Alles, was Sie über Nachhaltigkeit wissen müssen,
in einer einzigen E-Mail. Wöchentliche Einblicke. Kein Spam.

By submitting this form, you consent to receive the requested resource. For more information on how we process and protect your data, view our Privacy Policy.

Bitten Sie die KI um eine Zusammenfassung von Metrikflow

chatgptclaudeperplexity

Kontaktieren Sie uns

Die einzige Plattform, die Sie jemals für das Management von ESG und Compliance benötigen.

Datensicherheit

Messbare Wirkung

KI- und ESG-Experten

Messbare Wirkung

KI- und ESG-Experten

Datensicherheit

Kontakt aufnehmen

Unser Team ist für Sie da. Stellen Sie uns gerne Ihre Fragen.

Mit dem Absenden dieses Formulars stimmen Sie unserer Datenschutzrichtlinie.

ESG-Radar: Der Metrikflow-Newsletter

Alles, was Sie über Nachhaltigkeit wissen müssen,
in einer einzigen E-Mail. Wöchentliche Einblicke. Kein Spam.

By submitting this form, you consent to receive the requested resource. For more information on how we process and protect your data, view our Privacy Policy.

Bitten Sie die KI um eine Zusammenfassung von Metrikflow

chatgptclaudeperplexity