Sustainability Leaders Milan • 3 dicembreTavole rotonde, workshop AI e networking.Scopri l’evento →

Moduli

Risorse

Moduli

Risorse

Certificazioni, rating e valutazioni ESG

Certificazioni, rating e valutazioni ESG

Certificazioni ISO: cosa sono, a cosa servono e quali sono le principali

Certificazioni ISO: cosa sono, a cosa servono e quali sono le principali

Aggiornato a settembre 2026

Foto ritratto Alessandro Nora
Alessandro Nora
Illustration of ISO certification covering quality, environment, energy, safety, emissions and information security.
Infografica sulle certificazioni ISO: standard, organismo indipendente, certificato ISO e valore per l’azienda.

Cosa sono le certificazioni ISO e a cosa servono

ISO, International Organization for Standardization, sviluppa standard internazionali applicabili a prodotti, servizi, processi e sistemi di gestione.

Nel caso delle certificazioni aziendali, gli standard più conosciuti definiscono requisiti organizzativi che possono riguardare, per esempio, il controllo dei processi produttivi, la gestione degli impatti ambientali, la sicurezza sul lavoro o il consumo di energia.

Secondo la definizione della International Organization for Standardization, la certificazione consiste nell'attestazione da parte di un organismo indipendente che un prodotto, servizio o sistema soddisfi determinati requisiti.

Essere certificati significa quindi che un organismo di certificazione indipendente ha verificato che il sistema adottato dall'azienda rispetti i requisiti previsti dallo standard di riferimento.

ISO stessa non rilascia certificazioni alle imprese. La verifica viene effettuata da organismi specializzati e indipendenti, che conducono l'audit iniziale e i successivi controlli periodici per verificare il mantenimento dei requisiti nel tempo.

Per un'azienda, il valore della certificazione dipende soprattutto dalla capacità di tradurre lo standard in un sistema operativo coerente con i propri processi. Le procedure devono essere applicabili, le responsabilità devono essere definite e le attività previste devono poter essere dimostrate attraverso documenti, registrazioni e altre evidenze.

Una certificazione ISO può quindi avere diverse funzioni.

Può essere richiesta nei rapporti con determinati clienti o all'interno della catena di fornitura, essere prevista come requisito in gare o procedure di qualifica oppure supportare l'organizzazione interna dell'azienda.

In altri casi nasce dalla necessità di rendere più controllabili processi già esistenti. Uno standard comune consente infatti di stabilire criteri, responsabilità e modalità di verifica applicabili in maniera uniforme tra stabilimenti, funzioni o società dello stesso gruppo.

Il beneficio concreto dipende quindi sia dalla certificazione scelta sia dal modo in cui il relativo sistema di gestione viene integrato nelle attività quotidiane.

Quali sono le principali certificazioni ISO

Non esiste una singola certificazione valida per ogni organizzazione. Gli standard ISO coprono ambiti diversi e la scelta dipende dalle attività dell'azienda, dai rischi da gestire e dagli eventuali requisiti richiesti da clienti o altri soggetti della filiera.

Se si cerca un elenco delle certificazioni ISO più utilizzate dalle aziende, alcuni standard ricorrono con particolare frequenza per la gestione di qualità, ambiente, sicurezza ed energia. Accanto a questi esistono anche standard, come la ISO 14064-1, che possono essere oggetto di verifica indipendente anziché di certificazione di un sistema di gestione.

Infografica sulle principali certificazioni ISO: ISO 9001, 14001, 45001, 50001, 14064 e ISO/IEC 27001.

ISO 9001: gestione della qualità

La ISO 9001:2026 definisce i requisiti di un sistema di gestione della qualità.

Lo standard permette di strutturare il controllo dei processi che incidono sulla qualità di prodotti e servizi, dalla gestione dei fornitori fino alla verifica delle prestazioni e delle eventuali non conformità.

Uno degli elementi centrali è la capacità dell'organizzazione di monitorare i propri processi attraverso criteri definiti e intervenire quando i risultati si discostano da quanto previsto.

ISO 14001: gestione ambientale

La ISO 14001:2026 riguarda il sistema di gestione ambientale dell'organizzazione ed è una delle principali certificazioni ambientali ISO utilizzate dalle imprese.

La nuova edizione del 2026 mantiene la struttura dello standard e aggiorna alcuni requisiti e indicazioni relativi alla gestione ambientale. Le aziende già certificate o interessate alla certificazione devono quindi considerare anche le modifiche introdotte dalla ISO 14001:2026.

Lo standard richiede all'azienda di identificare gli aspetti ambientali collegati alle proprie attività, valutare quelli rilevanti e definire modalità per gestirli.

Possono rientrare nel sistema consumi energetici, utilizzo di materie prime, emissioni, scarichi, rifiuti e altri elementi legati alle attività aziendali.

Per questo la ISO 14001 viene spesso indicata come la principale certificazione ISO ambientale per la gestione strutturata degli impatti legati alle attività dell'organizzazione.

La certificazione permette di inserire questi aspetti all'interno di un processo strutturato di pianificazione, controllo e miglioramento.

Un riferimento collegato è EMAS, lo schema volontario europeo di ecogestione e audit. EMAS e ISO 14001 sono strumenti distinti, ma collegati: EMAS incorpora i requisiti del sistema di gestione ambientale ISO 14001 e aggiunge ulteriori obblighi, tra cui la pubblicazione di una dichiarazione ambientale validata. La Commissione europea descrive EMAS come un sistema basato sulla valutazione periodica delle prestazioni ambientali e sulla comunicazione trasparente dei risultati.

ISO 45001: salute e sicurezza sul lavoro

La ISO 45001 definisce i requisiti per i sistemi di gestione della salute e sicurezza sul lavoro.

Il sistema richiede di identificare pericoli e rischi, stabilire misure di controllo, gestire incidenti e non conformità e monitorare nel tempo l'efficacia delle misure adottate.

Per aziende con più stabilimenti o attività operative complesse, lo standard può essere utilizzato per uniformare criteri e procedure tra sedi differenti.

ISO 50001: gestione dell'energia

La ISO 50001 è dedicata alla gestione delle prestazioni energetiche.

Prevede l'analisi dei consumi, l'identificazione degli utilizzi energetici significativi e la definizione di indicatori attraverso cui misurare le prestazioni.

In questo modo l'azienda può collegare gli interventi di efficienza energetica a dati misurabili e verificarne i risultati nel tempo. La gestione continuativa di consumi, indicatori e iniziative di miglioramento può essere centralizzata attraverso un software per la gestione dell'energia, soprattutto quando sono coinvolti più siti, impianti o responsabili.

ISO 14064: quantificazione e verifica delle emissioni di gas serra

La famiglia ISO 14064 riguarda la quantificazione, la rendicontazione, la verifica e la validazione delle emissioni e delle rimozioni di gas a effetto serra.

Per le organizzazioni, la ISO 14064-1:2018 fornisce principi e requisiti per definire i confini dell'inventario, identificare le fonti emissive, effettuare i calcoli e documentare metodologie e dati utilizzati.

A differenza degli standard relativi ai sistemi di gestione, come ISO 9001 o ISO 14001, la ISO 14064-1 è utilizzata come riferimento per la quantificazione e rendicontazione degli inventari GHG, che possono successivamente essere sottoposti a verifica indipendente.

È quindi particolarmente rilevante per aziende che stanno strutturando sistemi di contabilizzazione delle emissioni. La costruzione dell'inventario richiede di identificare e classificare correttamente le diverse fonti, comprese le emissioni Scope 1, 2 e 3, raccogliere i dati di attività e documentare i criteri di calcolo.

La relazione tra standard ISO e contabilizzazione delle emissioni sta inoltre evolvendo: il percorso di convergenza tra ISO 14064 e GHG Protocol punta a rendere più coerenti i principali riferimenti utilizzati dalle aziende per la rendicontazione GHG.

Per organizzazioni che devono gestire grandi volumi di dati provenienti da più società, stabilimenti o categorie emissive, un software per la Carbon Footprint può supportare raccolta, calcolo e tracciabilità delle informazioni utilizzate nell'inventario.

ISO 27001: sicurezza delle informazioni

La ISO/IEC 27001 definisce i requisiti di un sistema di gestione della sicurezza delle informazioni.

Lo standard richiede di valutare i rischi legati alle informazioni aziendali e definire controlli adeguati alla loro protezione.

La certificazione è utilizzata soprattutto da organizzazioni che gestiscono dati, infrastrutture digitali o informazioni critiche per clienti e partner.

Gli standard relativi ai sistemi di gestione possono essere adottati singolarmente oppure integrati tra loro. Un'impresa manifatturiera, ad esempio, può gestire contemporaneamente qualità, ambiente, sicurezza ed energia attraverso sistemi coordinati, evitando di replicare attività comuni come audit interni, gestione documentale e controllo delle azioni correttive.

Come ottenere una certificazione ISO

Il percorso per ottenere una certificazione ISO parte dalla scelta dello standard e dalla valutazione della situazione aziendale rispetto ai suoi requisiti.

Prima dell'audit di certificazione è generalmente utile effettuare una gap analysis, ossia verificare quali processi siano già conformi e dove esistano invece delle lacune.

Infografica sul processo per ottenere e mantenere una certificazione ISO, dalla gap analysis agli audit periodici.

Questa prima analisi consente di stabilire le attività necessarie e di evitare la creazione di procedure scollegate dall'operatività reale dell'organizzazione.

Il passaggio successivo consiste nella costruzione o nell'adeguamento del sistema di gestione.

A seconda dello standard, possono essere definiti nuovi processi, responsabilità, criteri di controllo, indicatori e modalità di registrazione delle attività.

La documentazione accompagna questo sistema, ma deve riflettere ciò che viene effettivamente fatto dall'organizzazione. Durante l'audit, infatti, il certificatore può chiedere di verificare sia procedure e registrazioni sia la loro applicazione concreta.

In questa fase alcune imprese scelgono di ricorrere a una consulenza per le certificazioni ISO, soprattutto quando devono impostare il sistema da zero, coordinare più sedi o integrare diversi standard. Il consulente può supportare l'organizzazione nella preparazione, ma non coincide con il certificatore ISO che effettua la verifica finale.

Prima della certificazione viene normalmente svolto anche un audit interno. L'obiettivo è individuare eventuali non conformità o punti da correggere prima della verifica esterna.

L'azienda deve inoltre effettuare le attività previste dallo standard per valutare periodicamente l'efficacia del proprio sistema di gestione, compreso il riesame da parte della direzione quando richiesto.

A questo punto interviene l'organismo di certificazione ISO.

La scelta tra i diversi certificatori ISO disponibili può tenere conto del settore di competenza, della capacità di operare sulle sedi interessate, degli accreditamenti pertinenti e delle caratteristiche dell'organizzazione. In Italia, Accredia definisce requisiti e funzionamento degli organismi accreditati per la certificazione dei sistemi di gestione.

La verifica iniziale viene generalmente articolata in più fasi. Il certificatore analizza innanzitutto struttura e documentazione del sistema e successivamente verifica sul campo la conformità dei processi ai requisiti applicabili.

Se emergono non conformità, l'organizzazione deve gestirle attraverso azioni correttive adeguate.

Il rilascio del certificato ISO conclude la fase iniziale, ma il sistema continua a essere sottoposto a verifiche periodiche. L'azienda deve quindi garantire che procedure, controlli e registrazioni restino aggiornati anche dopo l'ottenimento della certificazione.

Quanto costa una certificazione ISO e quanto dura il processo

Il costo di una certificazione ISO varia sensibilmente da un'organizzazione all'altra.

Un elemento importante è la dimensione aziendale, perché incide sul numero di processi, persone e sedi che il certificatore deve valutare. Anche la complessità delle attività e lo standard scelto influenzano la durata dell'audit e, di conseguenza, il costo della certificazione.

Un'altra variabile è il livello di preparazione iniziale.

Un'impresa che dispone già di procedure strutturate, responsabilità chiare e sistemi di controllo documentati può avere un lavoro di adeguamento limitato. Dove questi elementi sono assenti, il progetto richiede invece una fase preliminare più estesa.

Nel costo complessivo possono quindi rientrare attività differenti: analisi iniziale, eventuale consulenza, implementazione del sistema, formazione interna, audit di certificazione e successive verifiche di sorveglianza.

Anche i tempi seguono la stessa logica.

Per una realtà con processi semplici e già ben documentati, il percorso può essere relativamente rapido. Organizzazioni con diversi stabilimenti, molte funzioni coinvolte o sistemi da costruire da zero possono invece richiedere un periodo più lungo.

Una volta ottenuta, la certificazione non resta valida senza ulteriori verifiche. Nei sistemi di gestione viene normalmente inserita in un ciclo di certificazione con audit periodici di sorveglianza e successiva ricertificazione, secondo le modalità previste dall'organismo di certificazione e dallo schema applicabile.

Per stimare correttamente tempi e costi è quindi più utile partire dal divario tra la situazione attuale e i requisiti dello standard che utilizzare una durata teorica uguale per ogni azienda.

Come gestire più certificazioni ISO in azienda

La complessità aumenta quando l'organizzazione deve mantenere più certificazioni contemporaneamente.

ISO 9001, ISO 14001, ISO 45001 e ISO 50001, ad esempio, possono coinvolgere funzioni differenti ma condividere una parte importante dei processi organizzativi.

La gestione documentale è uno dei primi aspetti su cui questa sovrapposizione diventa evidente.

Procedure, registrazioni, verifiche, responsabilità e azioni correttive devono essere aggiornate e recuperabili durante gli audit. Gestire ogni standard attraverso archivi separati aumenta il rischio di duplicazioni e versioni non allineate.

Lo stesso vale per le scadenze.

Audit interni, verifiche periodiche, controlli sulle attrezzature, aggiornamenti documentali e attività correttive generano un flusso continuo di attività che deve essere assegnato e monitorato.

Un sistema integrato permette invece di utilizzare una struttura comune per gli elementi condivisi e mantenere separati solamente i requisiti specifici delle singole norme.

La tecnologia può supportare questo approccio centralizzando requisiti, documenti, responsabilità ed evidenze in un unico ambiente.

Metrikflow, ad esempio, permette di gestire diversi sistemi attraverso un unico software per le certificazioni ISO, tra cui ISO 14001, ISO 45001, ISO 9001, ISO 14064 e ISO 50001.

In questo modo le aziende possono collegare i requisiti alle attività operative, assegnare responsabilità, conservare le evidenze necessarie e monitorare lo stato delle azioni richieste.

La certificazione o, nel caso di standard come ISO 14064-1, la verifica indipendente restano affidate agli organismi competenti. Il software interviene invece nella gestione quotidiana del sistema, dove la continuità delle informazioni e la tracciabilità delle attività diventano essenziali per arrivare agli audit e alle verifiche con dati e documentazione sotto controllo.

Le certificazioni ISO sono uno degli strumenti più utilizzati dalle aziende per dimostrare che determinati processi vengono gestiti secondo criteri riconosciuti a livello internazionale.

Qualità, ambiente, salute e sicurezza, energia, sicurezza delle informazioni e gestione delle emissioni sono alcuni degli ambiti coperti dagli standard ISO. Per un'impresa, adottare uno di questi standard significa strutturare procedure, responsabilità, controlli ed evidenze secondo requisiti definiti e verificabili.

La certificazione viene rilasciata al termine di un processo di verifica svolto da un organismo indipendente. Per questo motivo è importante distinguere lo standard ISO, che definisce i requisiti da rispettare, dalla certificazione ISO, che attesta la conformità del sistema aziendale a tali requisiti.

Il risultato del processo è un certificato ISO, rilasciato da un organismo di certificazione competente dopo aver verificato la conformità dell'organizzazione allo standard scelto e allo specifico campo di applicazione della certificazione.

Questa distinzione è importante anche rispetto ad altri strumenti utilizzati dalle imprese. Certificazioni ESG, rating e standard ISO, ad esempio, possono rispondere a esigenze differenti e non sono necessariamente equivalenti tra loro.

Comprendere il ruolo delle ISO aiuta quindi a valutare quali certificazioni siano realmente rilevanti per l'organizzazione e quale percorso sia necessario per ottenerle e mantenerle nel tempo.
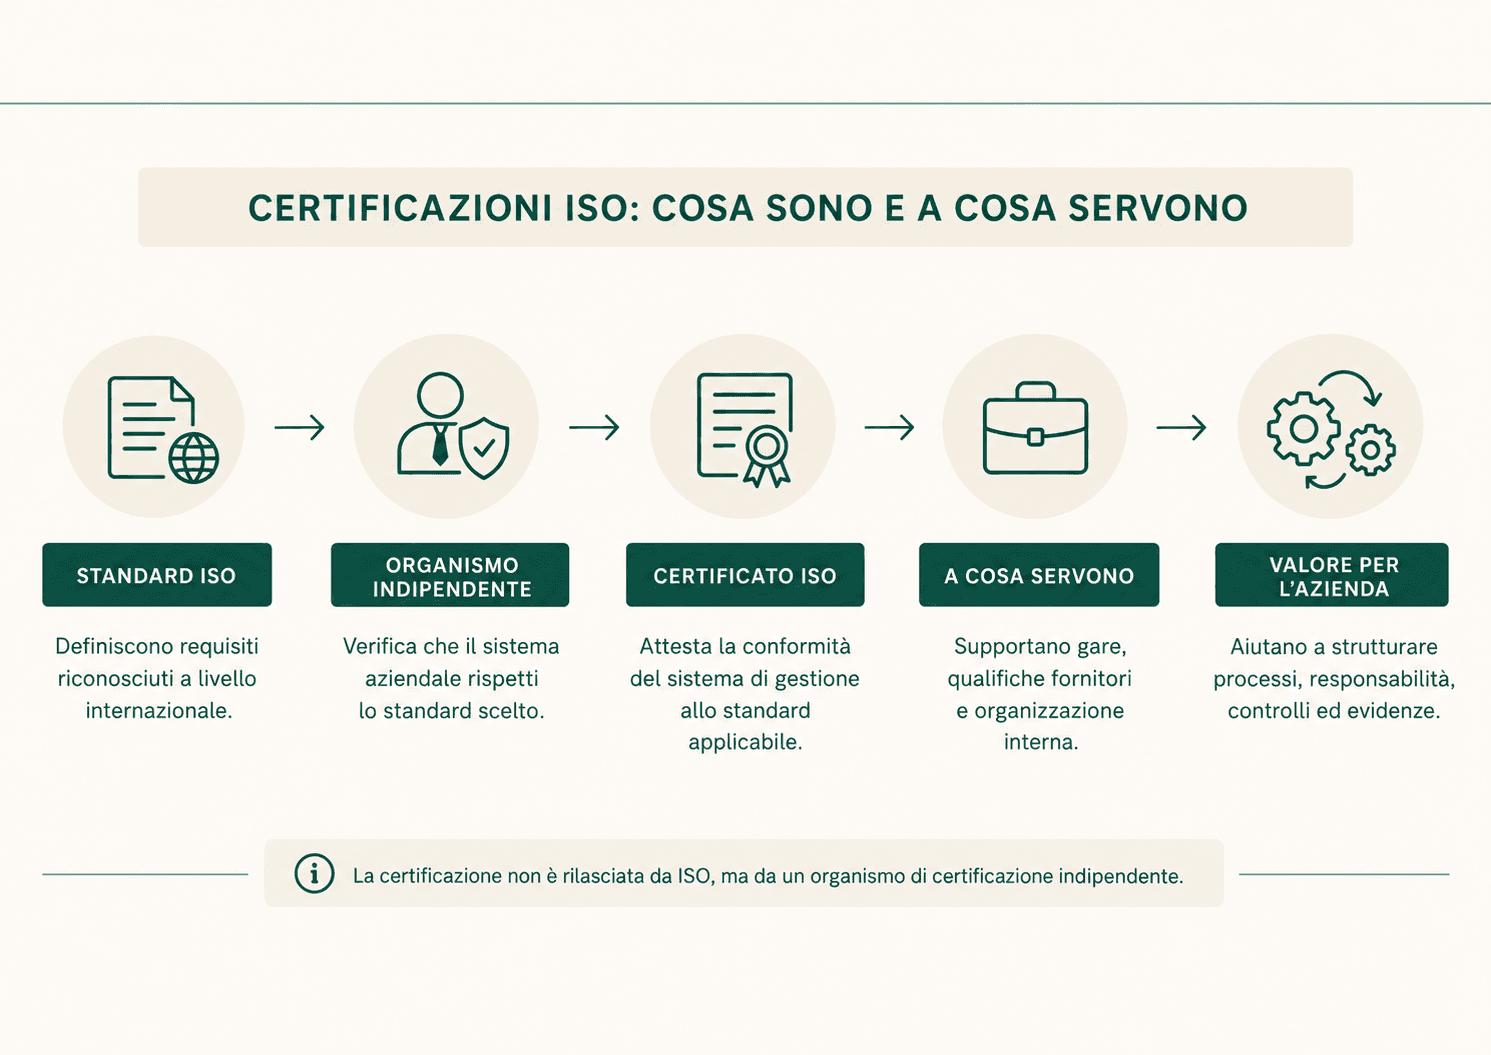
Infografica sulle certificazioni ISO: standard, organismo indipendente, certificato ISO e valore per l’azienda.

Cosa sono le certificazioni ISO e a cosa servono

ISO, International Organization for Standardization, sviluppa standard internazionali applicabili a prodotti, servizi, processi e sistemi di gestione.

Nel caso delle certificazioni aziendali, gli standard più conosciuti definiscono requisiti organizzativi che possono riguardare, per esempio, il controllo dei processi produttivi, la gestione degli impatti ambientali, la sicurezza sul lavoro o il consumo di energia.

Secondo la definizione della International Organization for Standardization, la certificazione consiste nell'attestazione da parte di un organismo indipendente che un prodotto, servizio o sistema soddisfi determinati requisiti.

Essere certificati significa quindi che un organismo di certificazione indipendente ha verificato che il sistema adottato dall'azienda rispetti i requisiti previsti dallo standard di riferimento.

ISO stessa non rilascia certificazioni alle imprese. La verifica viene effettuata da organismi specializzati e indipendenti, che conducono l'audit iniziale e i successivi controlli periodici per verificare il mantenimento dei requisiti nel tempo.

Per un'azienda, il valore della certificazione dipende soprattutto dalla capacità di tradurre lo standard in un sistema operativo coerente con i propri processi. Le procedure devono essere applicabili, le responsabilità devono essere definite e le attività previste devono poter essere dimostrate attraverso documenti, registrazioni e altre evidenze.

Una certificazione ISO può quindi avere diverse funzioni.

Può essere richiesta nei rapporti con determinati clienti o all'interno della catena di fornitura, essere prevista come requisito in gare o procedure di qualifica oppure supportare l'organizzazione interna dell'azienda.

In altri casi nasce dalla necessità di rendere più controllabili processi già esistenti. Uno standard comune consente infatti di stabilire criteri, responsabilità e modalità di verifica applicabili in maniera uniforme tra stabilimenti, funzioni o società dello stesso gruppo.

Il beneficio concreto dipende quindi sia dalla certificazione scelta sia dal modo in cui il relativo sistema di gestione viene integrato nelle attività quotidiane.

Quali sono le principali certificazioni ISO

Non esiste una singola certificazione valida per ogni organizzazione. Gli standard ISO coprono ambiti diversi e la scelta dipende dalle attività dell'azienda, dai rischi da gestire e dagli eventuali requisiti richiesti da clienti o altri soggetti della filiera.

Se si cerca un elenco delle certificazioni ISO più utilizzate dalle aziende, alcuni standard ricorrono con particolare frequenza per la gestione di qualità, ambiente, sicurezza ed energia. Accanto a questi esistono anche standard, come la ISO 14064-1, che possono essere oggetto di verifica indipendente anziché di certificazione di un sistema di gestione.
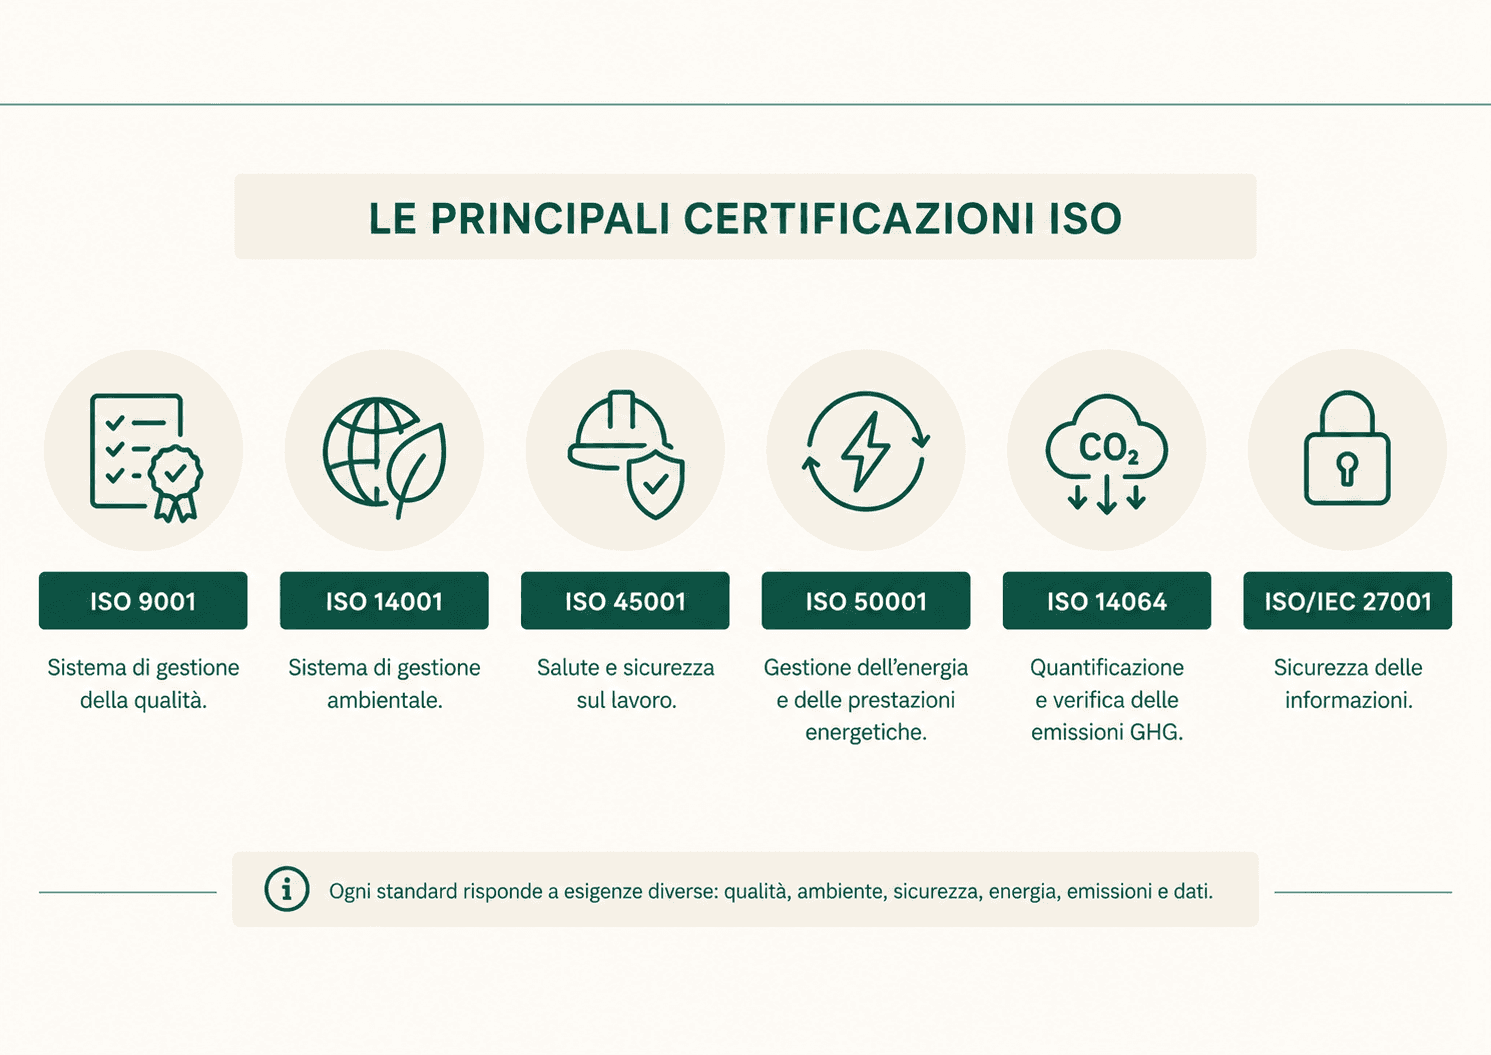
Infografica sulle principali certificazioni ISO: ISO 9001, 14001, 45001, 50001, 14064 e ISO/IEC 27001.

ISO 9001: gestione della qualità

La ISO 9001:2026 definisce i requisiti di un sistema di gestione della qualità.

Lo standard permette di strutturare il controllo dei processi che incidono sulla qualità di prodotti e servizi, dalla gestione dei fornitori fino alla verifica delle prestazioni e delle eventuali non conformità.

Uno degli elementi centrali è la capacità dell'organizzazione di monitorare i propri processi attraverso criteri definiti e intervenire quando i risultati si discostano da quanto previsto.

ISO 14001: gestione ambientale

La ISO 14001:2026 riguarda il sistema di gestione ambientale dell'organizzazione ed è una delle principali certificazioni ambientali ISO utilizzate dalle imprese.

La nuova edizione del 2026 mantiene la struttura dello standard e aggiorna alcuni requisiti e indicazioni relativi alla gestione ambientale. Le aziende già certificate o interessate alla certificazione devono quindi considerare anche le modifiche introdotte dalla ISO 14001:2026.

Lo standard richiede all'azienda di identificare gli aspetti ambientali collegati alle proprie attività, valutare quelli rilevanti e definire modalità per gestirli.

Possono rientrare nel sistema consumi energetici, utilizzo di materie prime, emissioni, scarichi, rifiuti e altri elementi legati alle attività aziendali.

Per questo la ISO 14001 viene spesso indicata come la principale certificazione ISO ambientale per la gestione strutturata degli impatti legati alle attività dell'organizzazione.

La certificazione permette di inserire questi aspetti all'interno di un processo strutturato di pianificazione, controllo e miglioramento.

Un riferimento collegato è EMAS, lo schema volontario europeo di ecogestione e audit. EMAS e ISO 14001 sono strumenti distinti, ma collegati: EMAS incorpora i requisiti del sistema di gestione ambientale ISO 14001 e aggiunge ulteriori obblighi, tra cui la pubblicazione di una dichiarazione ambientale validata. La Commissione europea descrive EMAS come un sistema basato sulla valutazione periodica delle prestazioni ambientali e sulla comunicazione trasparente dei risultati.

ISO 45001: salute e sicurezza sul lavoro

La ISO 45001 definisce i requisiti per i sistemi di gestione della salute e sicurezza sul lavoro.

Il sistema richiede di identificare pericoli e rischi, stabilire misure di controllo, gestire incidenti e non conformità e monitorare nel tempo l'efficacia delle misure adottate.

Per aziende con più stabilimenti o attività operative complesse, lo standard può essere utilizzato per uniformare criteri e procedure tra sedi differenti.

ISO 50001: gestione dell'energia

La ISO 50001 è dedicata alla gestione delle prestazioni energetiche.

Prevede l'analisi dei consumi, l'identificazione degli utilizzi energetici significativi e la definizione di indicatori attraverso cui misurare le prestazioni.

In questo modo l'azienda può collegare gli interventi di efficienza energetica a dati misurabili e verificarne i risultati nel tempo. La gestione continuativa di consumi, indicatori e iniziative di miglioramento può essere centralizzata attraverso un software per la gestione dell'energia, soprattutto quando sono coinvolti più siti, impianti o responsabili.

ISO 14064: quantificazione e verifica delle emissioni di gas serra

La famiglia ISO 14064 riguarda la quantificazione, la rendicontazione, la verifica e la validazione delle emissioni e delle rimozioni di gas a effetto serra.

Per le organizzazioni, la ISO 14064-1:2018 fornisce principi e requisiti per definire i confini dell'inventario, identificare le fonti emissive, effettuare i calcoli e documentare metodologie e dati utilizzati.

A differenza degli standard relativi ai sistemi di gestione, come ISO 9001 o ISO 14001, la ISO 14064-1 è utilizzata come riferimento per la quantificazione e rendicontazione degli inventari GHG, che possono successivamente essere sottoposti a verifica indipendente.

È quindi particolarmente rilevante per aziende che stanno strutturando sistemi di contabilizzazione delle emissioni. La costruzione dell'inventario richiede di identificare e classificare correttamente le diverse fonti, comprese le emissioni Scope 1, 2 e 3, raccogliere i dati di attività e documentare i criteri di calcolo.

La relazione tra standard ISO e contabilizzazione delle emissioni sta inoltre evolvendo: il percorso di convergenza tra ISO 14064 e GHG Protocol punta a rendere più coerenti i principali riferimenti utilizzati dalle aziende per la rendicontazione GHG.

Per organizzazioni che devono gestire grandi volumi di dati provenienti da più società, stabilimenti o categorie emissive, un software per la Carbon Footprint può supportare raccolta, calcolo e tracciabilità delle informazioni utilizzate nell'inventario.

ISO 27001: sicurezza delle informazioni

La ISO/IEC 27001 definisce i requisiti di un sistema di gestione della sicurezza delle informazioni.

Lo standard richiede di valutare i rischi legati alle informazioni aziendali e definire controlli adeguati alla loro protezione.

La certificazione è utilizzata soprattutto da organizzazioni che gestiscono dati, infrastrutture digitali o informazioni critiche per clienti e partner.

Gli standard relativi ai sistemi di gestione possono essere adottati singolarmente oppure integrati tra loro. Un'impresa manifatturiera, ad esempio, può gestire contemporaneamente qualità, ambiente, sicurezza ed energia attraverso sistemi coordinati, evitando di replicare attività comuni come audit interni, gestione documentale e controllo delle azioni correttive.

Come ottenere una certificazione ISO

Il percorso per ottenere una certificazione ISO parte dalla scelta dello standard e dalla valutazione della situazione aziendale rispetto ai suoi requisiti.

Prima dell'audit di certificazione è generalmente utile effettuare una gap analysis, ossia verificare quali processi siano già conformi e dove esistano invece delle lacune.
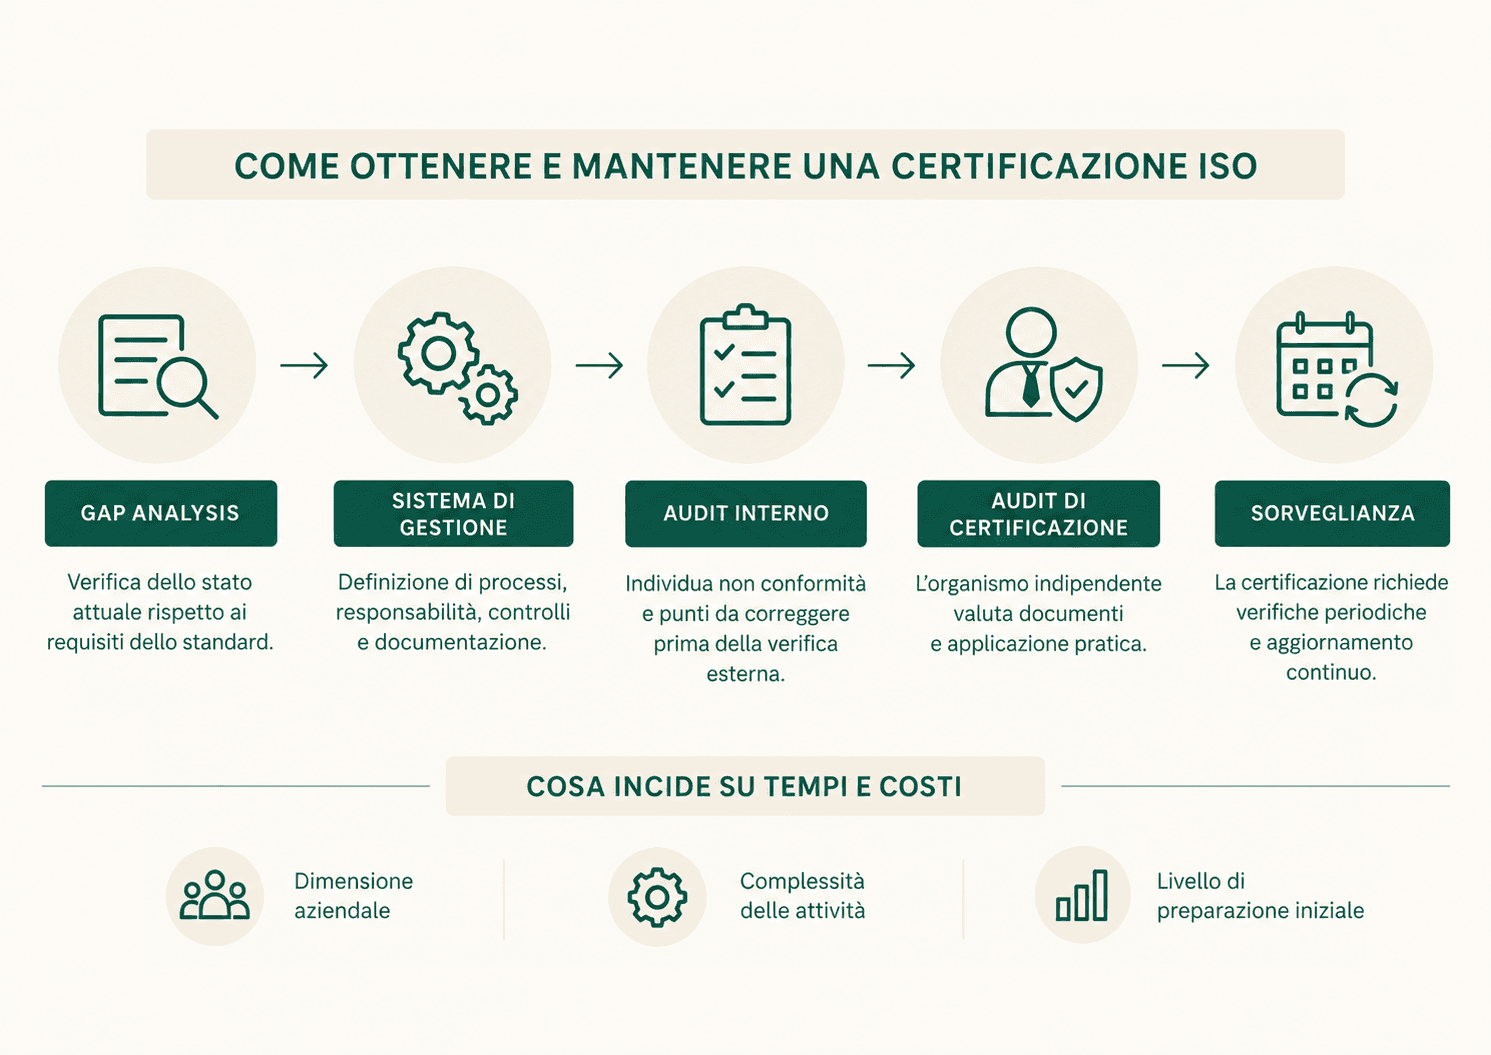
Infografica sul processo per ottenere e mantenere una certificazione ISO, dalla gap analysis agli audit periodici.

Questa prima analisi consente di stabilire le attività necessarie e di evitare la creazione di procedure scollegate dall'operatività reale dell'organizzazione.

Il passaggio successivo consiste nella costruzione o nell'adeguamento del sistema di gestione.

A seconda dello standard, possono essere definiti nuovi processi, responsabilità, criteri di controllo, indicatori e modalità di registrazione delle attività.

La documentazione accompagna questo sistema, ma deve riflettere ciò che viene effettivamente fatto dall'organizzazione. Durante l'audit, infatti, il certificatore può chiedere di verificare sia procedure e registrazioni sia la loro applicazione concreta.

In questa fase alcune imprese scelgono di ricorrere a una consulenza per le certificazioni ISO, soprattutto quando devono impostare il sistema da zero, coordinare più sedi o integrare diversi standard. Il consulente può supportare l'organizzazione nella preparazione, ma non coincide con il certificatore ISO che effettua la verifica finale.

Prima della certificazione viene normalmente svolto anche un audit interno. L'obiettivo è individuare eventuali non conformità o punti da correggere prima della verifica esterna.

L'azienda deve inoltre effettuare le attività previste dallo standard per valutare periodicamente l'efficacia del proprio sistema di gestione, compreso il riesame da parte della direzione quando richiesto.

A questo punto interviene l'organismo di certificazione ISO.

La scelta tra i diversi certificatori ISO disponibili può tenere conto del settore di competenza, della capacità di operare sulle sedi interessate, degli accreditamenti pertinenti e delle caratteristiche dell'organizzazione. In Italia, Accredia definisce requisiti e funzionamento degli organismi accreditati per la certificazione dei sistemi di gestione.

La verifica iniziale viene generalmente articolata in più fasi. Il certificatore analizza innanzitutto struttura e documentazione del sistema e successivamente verifica sul campo la conformità dei processi ai requisiti applicabili.

Se emergono non conformità, l'organizzazione deve gestirle attraverso azioni correttive adeguate.

Il rilascio del certificato ISO conclude la fase iniziale, ma il sistema continua a essere sottoposto a verifiche periodiche. L'azienda deve quindi garantire che procedure, controlli e registrazioni restino aggiornati anche dopo l'ottenimento della certificazione.

Quanto costa una certificazione ISO e quanto dura il processo

Il costo di una certificazione ISO varia sensibilmente da un'organizzazione all'altra.

Un elemento importante è la dimensione aziendale, perché incide sul numero di processi, persone e sedi che il certificatore deve valutare. Anche la complessità delle attività e lo standard scelto influenzano la durata dell'audit e, di conseguenza, il costo della certificazione.

Un'altra variabile è il livello di preparazione iniziale.

Un'impresa che dispone già di procedure strutturate, responsabilità chiare e sistemi di controllo documentati può avere un lavoro di adeguamento limitato. Dove questi elementi sono assenti, il progetto richiede invece una fase preliminare più estesa.

Nel costo complessivo possono quindi rientrare attività differenti: analisi iniziale, eventuale consulenza, implementazione del sistema, formazione interna, audit di certificazione e successive verifiche di sorveglianza.

Anche i tempi seguono la stessa logica.

Per una realtà con processi semplici e già ben documentati, il percorso può essere relativamente rapido. Organizzazioni con diversi stabilimenti, molte funzioni coinvolte o sistemi da costruire da zero possono invece richiedere un periodo più lungo.

Una volta ottenuta, la certificazione non resta valida senza ulteriori verifiche. Nei sistemi di gestione viene normalmente inserita in un ciclo di certificazione con audit periodici di sorveglianza e successiva ricertificazione, secondo le modalità previste dall'organismo di certificazione e dallo schema applicabile.

Per stimare correttamente tempi e costi è quindi più utile partire dal divario tra la situazione attuale e i requisiti dello standard che utilizzare una durata teorica uguale per ogni azienda.

Come gestire più certificazioni ISO in azienda

La complessità aumenta quando l'organizzazione deve mantenere più certificazioni contemporaneamente.

ISO 9001, ISO 14001, ISO 45001 e ISO 50001, ad esempio, possono coinvolgere funzioni differenti ma condividere una parte importante dei processi organizzativi.

La gestione documentale è uno dei primi aspetti su cui questa sovrapposizione diventa evidente.

Procedure, registrazioni, verifiche, responsabilità e azioni correttive devono essere aggiornate e recuperabili durante gli audit. Gestire ogni standard attraverso archivi separati aumenta il rischio di duplicazioni e versioni non allineate.

Lo stesso vale per le scadenze.

Audit interni, verifiche periodiche, controlli sulle attrezzature, aggiornamenti documentali e attività correttive generano un flusso continuo di attività che deve essere assegnato e monitorato.

Un sistema integrato permette invece di utilizzare una struttura comune per gli elementi condivisi e mantenere separati solamente i requisiti specifici delle singole norme.

La tecnologia può supportare questo approccio centralizzando requisiti, documenti, responsabilità ed evidenze in un unico ambiente.

Metrikflow, ad esempio, permette di gestire diversi sistemi attraverso un unico software per le certificazioni ISO, tra cui ISO 14001, ISO 45001, ISO 9001, ISO 14064 e ISO 50001.

In questo modo le aziende possono collegare i requisiti alle attività operative, assegnare responsabilità, conservare le evidenze necessarie e monitorare lo stato delle azioni richieste.

La certificazione o, nel caso di standard come ISO 14064-1, la verifica indipendente restano affidate agli organismi competenti. Il software interviene invece nella gestione quotidiana del sistema, dove la continuità delle informazioni e la tracciabilità delle attività diventano essenziali per arrivare agli audit e alle verifiche con dati e documentazione sotto controllo.

AUTORE
Foto ritratto Alessandro Nora

Alessandro Nora

CEO e cofondatore

La volontà di Alessandro è quella di generare un impatto concreto sulla sostenibilità. Dopo aver fondato un marketplace di fashion sostenibile, sceglie di dedicarsi alla digitalizzazione dell’ESG con l’obiettivo di rendere la sostenibilità più concreta, misurabile e accessibile per le aziende. Founder attento e metodico, con esperienze tra Genova, Berlino e Lisbona, Alessandro unisce visione internazionale e rigore operativo nello sviluppo di soluzioni digitali che semplificano normative ESG e compliance, supportando le imprese nell’adeguamento a normative, certificazioni e rating ESG attraverso strumenti strutturati e audit-ready. Temi trattati: CSRD, CSDDD, EUDR, CBAM rating ESG, certificazioni ESG, Ecovadis, governance della sostenibilità, compliance normativa.

No headings found on page

Non perderti le novità ESG, con Metrikflow ESG Radar!

Tutto quello che devi sapere sulla sostenibilità all-in-one mail.
Con cadenza settimanale e zero spam.

Inviando questo modulo, acconsenti a ricevere la risorsa richiesta. Per ulteriori informazioni su come trattiamo e proteggiamo i tuoi dati, consulta la nostra Informativa sulla Privacy.

The go-to software solution for
Sustainability Managers.

The go-to software solution for Sustainability Managers.

Customer-Oriented

Data Accurate

Built on Smart Tech

Contact us

Our team is here to help. Feel free to ask us anything.

By submitting this form you consent to our Privacy Policy.

ESG Radar: la newsletter Metrikflow

Tutto quello che devi sapere sulla sostenibilità all-in-one mail.
Con cadenza settimanale e zero spam.

Inviando questo modulo, acconsenti a ricevere la risorsa richiesta. Per ulteriori informazioni su come trattiamo e proteggiamo i tuoi dati, consulta la nostra Informativa sulla Privacy.

ESG Radar: la newsletter Metrikflow

chatgptclaudeperplexity

Contattaci

The only platform you ever need to manage ESG and Compliance.

Data Security

Measurable Impact

AI + ESG Experts

Measurable Impact

AI + ESG Experts

Data Security

Contact us

Our team is here to help. Feel free to ask us anything.

By submitting this form you consent to our Privacy Policy.

ESG Radar: la newsletter Metrikflow

Tutto quello che devi sapere sulla sostenibilità all-in-one mail.
Con cadenza settimanale e zero spam.

Inviando questo modulo, acconsenti a ricevere la risorsa richiesta. Per ulteriori informazioni su come trattiamo e proteggiamo i tuoi dati, consulta la nostra Informativa sulla Privacy.

ESG Radar: la newsletter Metrikflow

chatgptclaudeperplexity