

Las certificaciones ISO son ampliamente utilizadas por las empresas para demostrar que determinados procesos se gestionan de acuerdo con requisitos reconocidos internacionalmente.
La calidad, la gestión ambiental, la seguridad y salud en el trabajo, la energía, la seguridad de la información y las emisiones de gases de efecto invernadero son algunas de las áreas cubiertas por las normas ISO. Para una empresa, adoptar una de estas normas significa estructurar procedimientos, responsabilidades, controles y evidencias en torno a requisitos definidos y verificables.
Una certificación ISO se emite tras una evaluación realizada por un organismo independiente. Por lo tanto, es importante distinguir entre una norma ISO, que define los requisitos a cumplir, y la certificación, que proporciona una garantía independiente de que el sistema de gestión de la empresa se ajusta a dichos requisitos.
El resultado de este proceso es un certificado de certificación ISO, más comúnmente denominado certificado ISO, emitido por un organismo de certificación competente tras evaluar a la organización con respecto a la norma seleccionada y al alcance de certificación definido.
Por lo tanto, una empresa que posea un certificado válido para un sistema de gestión específico puede describir dicho sistema como certificado por la ISO, dentro del alcance cubierto por la certificación.
Esta distinción también es importante a la hora de comparar las normas ISO con otras herramientas de sostenibilidad corporativa. Las certificaciones ESG, las calificaciones y las normas ISO, por ejemplo, pueden servir para fines diferentes y no deben tratarse como intercambiables.
Comprender su función ayuda a las empresas a identificar qué certificaciones ISO son relevantes para sus operaciones y qué se requiere para obtenerlas y mantenerlas a lo largo del tiempo.
¿Qué son las certificaciones ISO y para qué sirven?
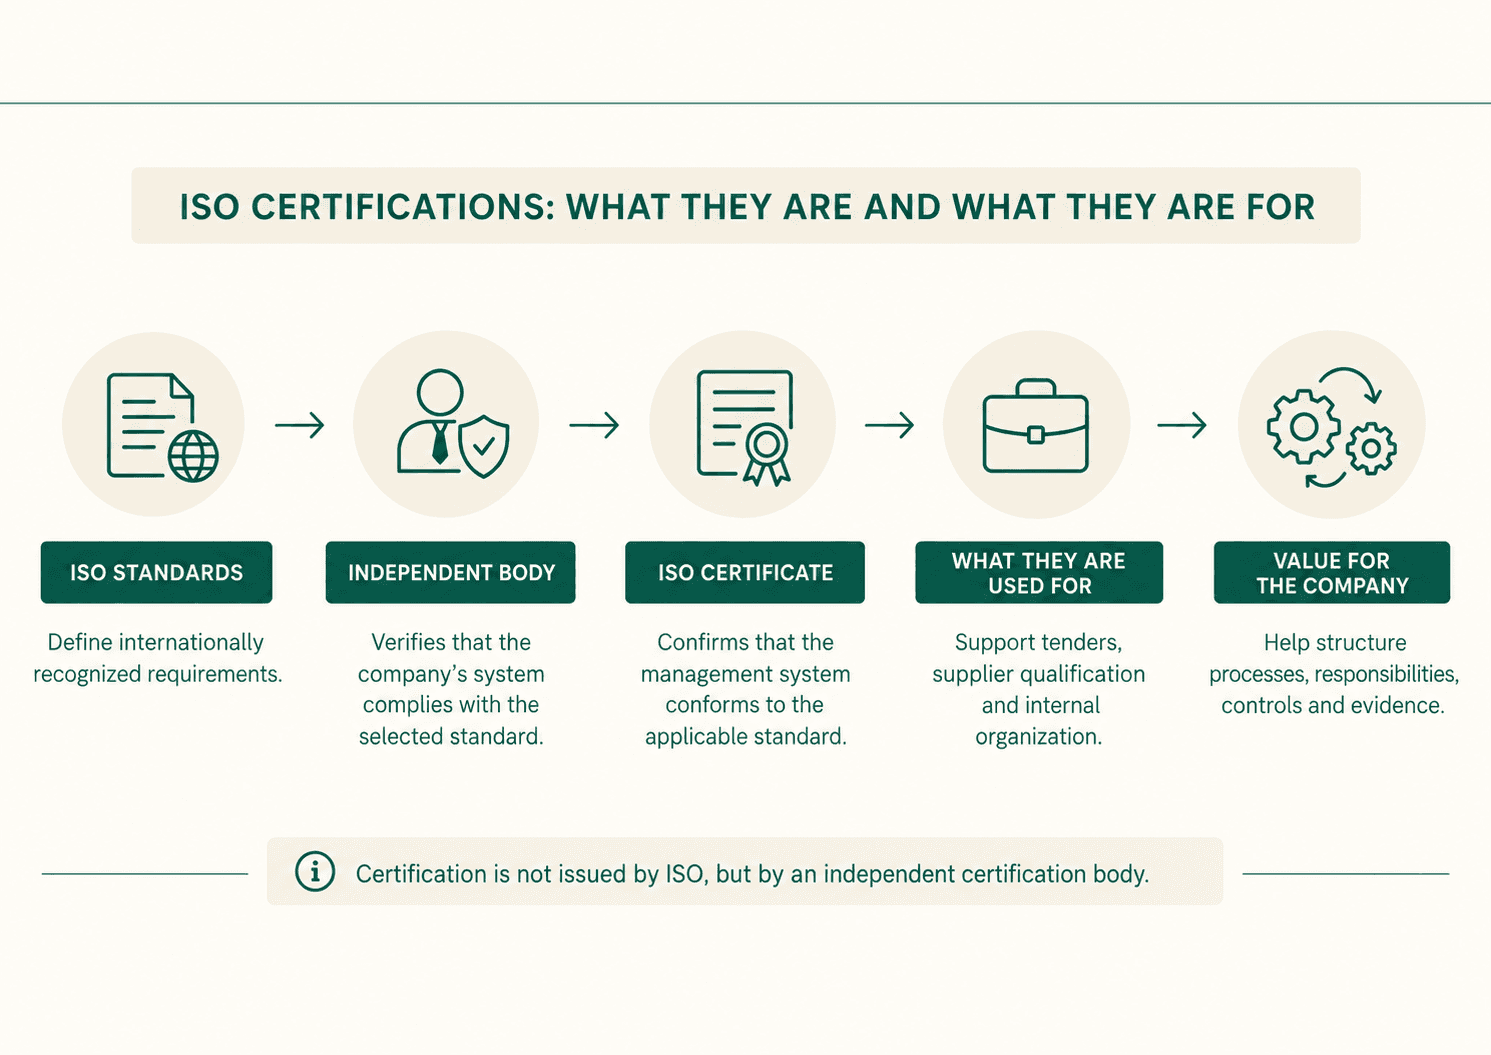
La Organización Internacional de Normalización (ISO) desarrolla normas internacionales para productos, servicios, procesos y sistemas de gestión.
Para las empresas, algunas de las normas más conocidas definen requisitos organizativos que abarcan áreas como la calidad de la producción, los impactos ambientales, la seguridad y salud en el trabajo o el desempeño energético.
Según la Organización Internacional de Normalización, la certificación es la declaración por escrito de un organismo independiente que asegura que un producto, servicio o sistema cumple con unos requisitos específicos.
Estar certificado por la ISO, por tanto, significa que un organismo de certificación independiente ha evaluado si el sistema de la empresa cumple con los requisitos de la norma pertinente.
La propia ISO no certifica a las empresas ni emite certificados ISO. La certificación la realiza una organización de certificación ISO externa, más comúnmente denominada organismo de certificación, que lleva a cabo la auditoría inicial y las actividades de vigilancia posteriores para evaluar si la conformidad se mantiene a lo largo del tiempo.
Para una empresa, el valor de la certificación depende en gran medida de su capacidad para traducir la norma en un sistema operativo que refleje sus procesos reales. Los procedimientos deben ser aplicables, las responsabilidades estar claramente asignadas y las actividades estar respaldadas por documentos, registros y otras evidencias.
Una certificación ISO puede servir para varios propósitos empresariales.
Puede ser solicitada por clientes o empresas de la cadena de suministro, incluirse entre los requisitos de calificación para licitaciones y procesos de contratación, o utilizarse para reforzar la gestión interna.
In planteles, departamentos o entidades legales del mismo grupo, las empresas adoptan las normas ISO para facilitar el control de los procesos existentes. Un marco común permite aplicar criterios, responsabilidades y métodos de verificación de manera uniforme.
El valor práctico, por lo tanto, depende tanto de la norma ISO seleccionada como de la eficacia con la que se integre su sistema de gestión en las operaciones diarias.
¿Cuáles son las principales certificaciones ISO?
No existe una única certificación ISO que se aplique a todas las organizaciones. Las distintas normas abordan diferentes áreas, y la certificación pertinente depende de las operaciones de la empresa, de sus riesgos y de los requisitos de sus clientes o de la cadena de suministro.
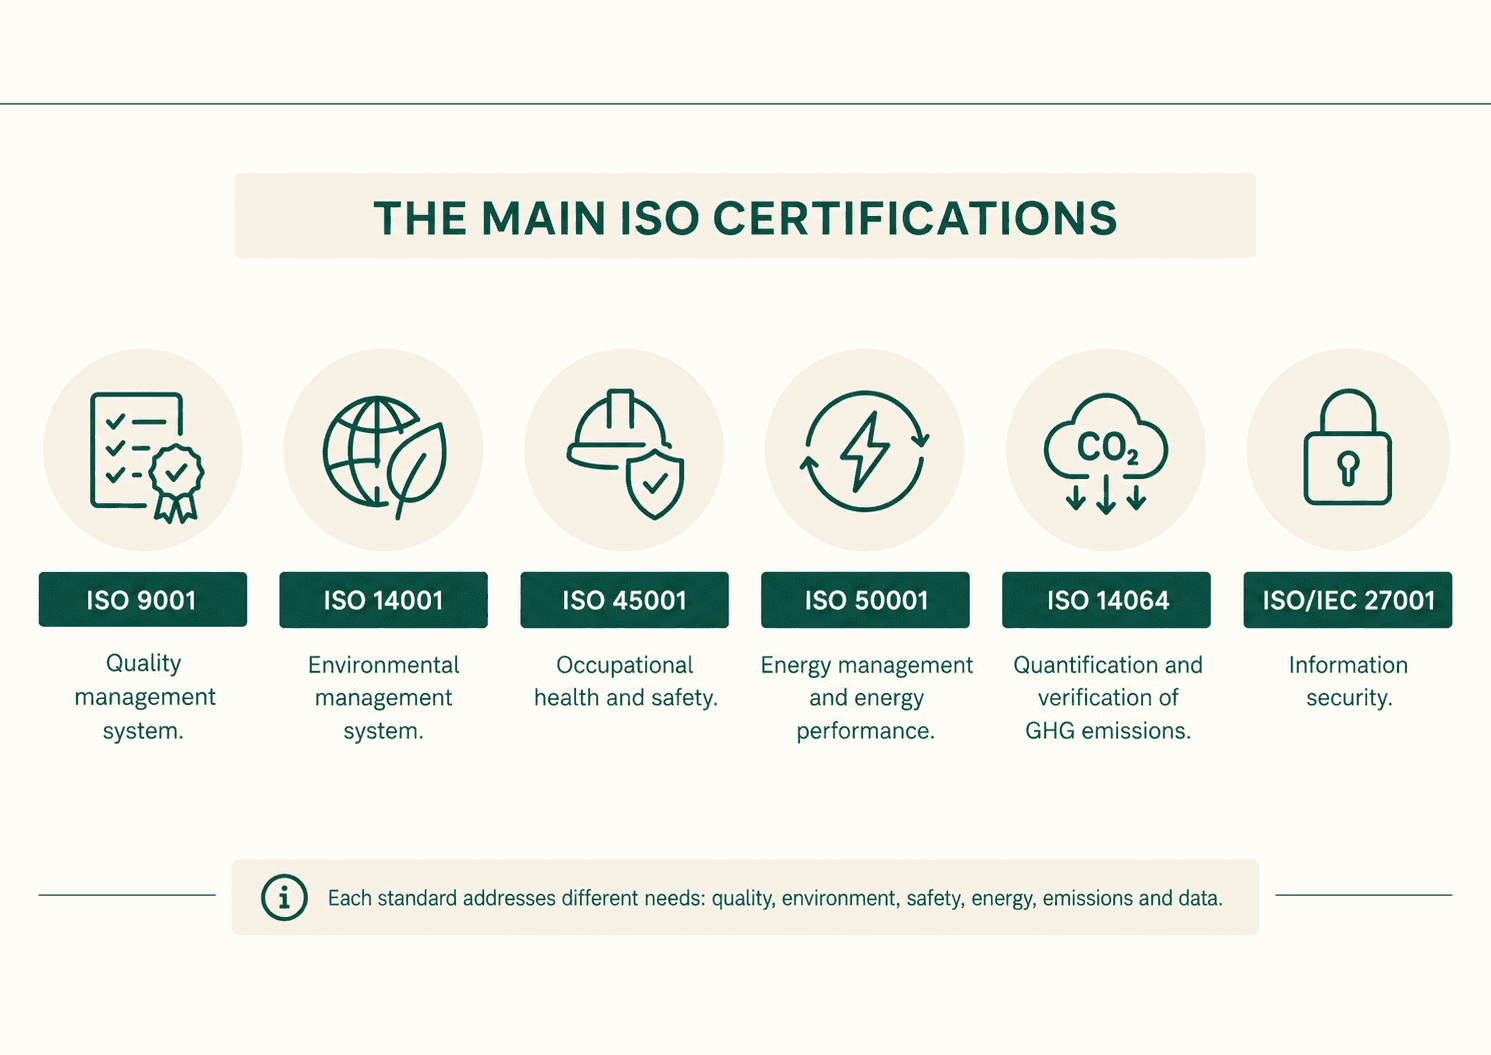
Al analizar los principales tipos de certificaciones ISO, o una lista de certificaciones ISO para empresas, varias normas son especialmente comunes en materia de calidad, gestión ambiental, seguridad laboral y energía. Otras normas, como la ISO 14064-1, siguen un modelo diferente y pueden someterse a una verificación independiente en lugar de a la certificación del sistema de gestión.
ISO 9001: gestión de la calidad
ISO 9001:2026 define los requisitos para un sistema de gestión de la calidad.
La norma ayuda a las empresas a estructurar los procesos que afectan a la calidad de sus productos y servicios, desde la gestión de proveedores hasta el seguimiento del rendimiento y la gestión de las no conformidades.
Un elemento central es la capacidad de la organización para supervisar los procesos en función de unos criterios definidos y tomar medidas cuando los resultados difieren de las expectativas.
ISO 14001: gestión ambiental
ISO 14001:2026 define los requisitos para un sistema de gestión ambiental y es una de las certificaciones ISO ambientales más utilizadas.
La edición de 2026 actualiza la versión anterior de la norma manteniendo su papel como principal referencia certificable dentro de la familia ISO 14000. Por lo tanto, las empresas que ya están certificadas o que se preparan para la certificación deben tener en cuenta los cambios introducidos por la norma ISO 14001:2026.
La norma exige a las organizaciones identificar los aspectos ambientales asociados a sus actividades, determinar cuáles son significativos y establecer cómo se gestionarán.
El consumo de energía, las materias primas, las emisiones, los vertidos, los residuos y otros impactos operativos pueden formar parte del sistema de gestión ambiental.
La norma ISO 14001 permite a las empresas abordar estas áreas a través de un proceso estructurado de planificación, control operativo, evaluación del desempeño y mejora.
Un marco relacionado es el EMAS, el Reglamento comunitario de ecogestión y ecoauditoría de la Unión Europea. Aunque EMAS es un sistema de la UE, puede resultar de interés para empresas internacionales con operaciones en Europa. EMAS incorpora los requisitos del sistema de gestión ambiental de la norma ISO 14001 y añade otros nuevos, incluida una declaración ambiental validada. El marco EMAS de la Comisión Europea proporciona la referencia oficial para este sistema.
ISO 45001: seguridad y salud en el trabajo
ISO 45001 especifica los requisitos para un sistema de gestión de la seguridad y salud en el trabajo.
El sistema exige a las empresas identificar peligros y riesgos, establecer controles, gestionar incidentes y no conformidades, y supervisar si las medidas adoptadas siguen siendo eficaces.
Para las organizaciones que operan en varios centros de producción o entornos operativos complejos, la norma también puede proporcionar una estructura común para aplicar procesos coherentes de salud y seguridad en diferentes ubicaciones.
ISO 50001: gestión de la energía
ISO 50001 se centra en la gestión y el rendimiento energético.
Exige a las empresas analizar el uso de la energía, identificar los usos significativos de la misma y establecer indicadores para medir el desempeño.
Esto proporciona a las organizaciones una base estructurada para conectar las iniciativas de eficiencia energética con datos mensurables y realizar un seguimiento de los resultados a lo largo del tiempo.
Cuando intervienen varios centros, plantas o equipos, un software de gestión de energía puede centralizar los datos de consumo, los indicadores de rendimiento y las iniciativas de mejora en un mismo flujo de trabajo.
ISO 14064: cuantificación y verificación de gases de efecto invernadero
La familia de normas ISO 14064 aborda la cuantificación, el informe, la validación y la verificación de las emisiones y remociones de gases de efecto invernadero.
A nivel organizativo, ISO 14064-1:2018 establece los principios y requisitos para definir los límites del inventario, identificar las fuentes de emisión, calcular las emisiones y documentar las metodologías y los datos utilizados.
A diferencia de las normas de sistemas de gestión como la ISO 9001 o la ISO 14001, la norma ISO 14064-1 se utiliza principalmente como referencia para elaborar inventarios de GEI de las organizaciones, que luego pueden ser verificados de forma independiente.
Es especialmente relevante para las empresas que desarrollan procesos estructurados de contabilidad de gases de efecto invernadero o que preparan sus inventarios para una verificación externa.
La elaboración de un inventario corporativo fiable requiere que las organizaciones identifiquen y clasifiquen correctamente sus fuentes, incluidas las emisiones de Alcance 1, Alcance 2 y Alcance 3, recopilen datos de actividad y documenten los métodos de cálculo.
La relación entre las normas ISO y la contabilidad de GEI de las empresas también está evolucionando. El proceso de convergencia entre ISO 14064 y el GHG Protocol tiene como objetivo mejorar la alineación entre dos de las principales referencias utilizadas a nivel mundial para la contabilidad de gases de efecto invernadero.
Para las empresas que manejan datos de varias entidades jurídicas, instalaciones o categorías de emisión, un software de huella de carbono puede facilitar la recopilación de datos, los cálculos y la trazabilidad de la información utilizada en el inventario.
ISO/IEC 27001: seguridad de la información
ISO/IEC 27001 especifica los requisitos para un sistema de gestión de la seguridad de la información.
Exige a las organizaciones evaluar los riesgos relacionados con la información corporativa y definir los controles adecuados para protegerla.
La certificación es especialmente relevante para las empresas que gestionan datos, infraestructuras digitales o información crucial para clientes, socios u operaciones comerciales.
Las normas de sistemas de gestión pueden implantarse por separado o integrarse dentro de una misma estructura de gestión. Una empresa de fabricación, por ejemplo, puede gestionar al mismo tiempo la calidad, el desempeño ambiental, la seguridad laboral y la energía, evitando duplicidades innecesarias en las auditorías internas, la gestión de documentos y las acciones correctivas.
Cómo certificarse en ISO
El proceso para obtener una certificación ISO comienza con la selección de la norma pertinente y la evaluación de los procesos actuales de la empresa con respecto a sus requisitos.
Las empresas que se preguntan cómo certificarse en ISO suelen empezar con un análisis de brechas (gap analysis) para identificar qué procesos ya cumplen los requisitos y dónde es necesario realizar mejoras.
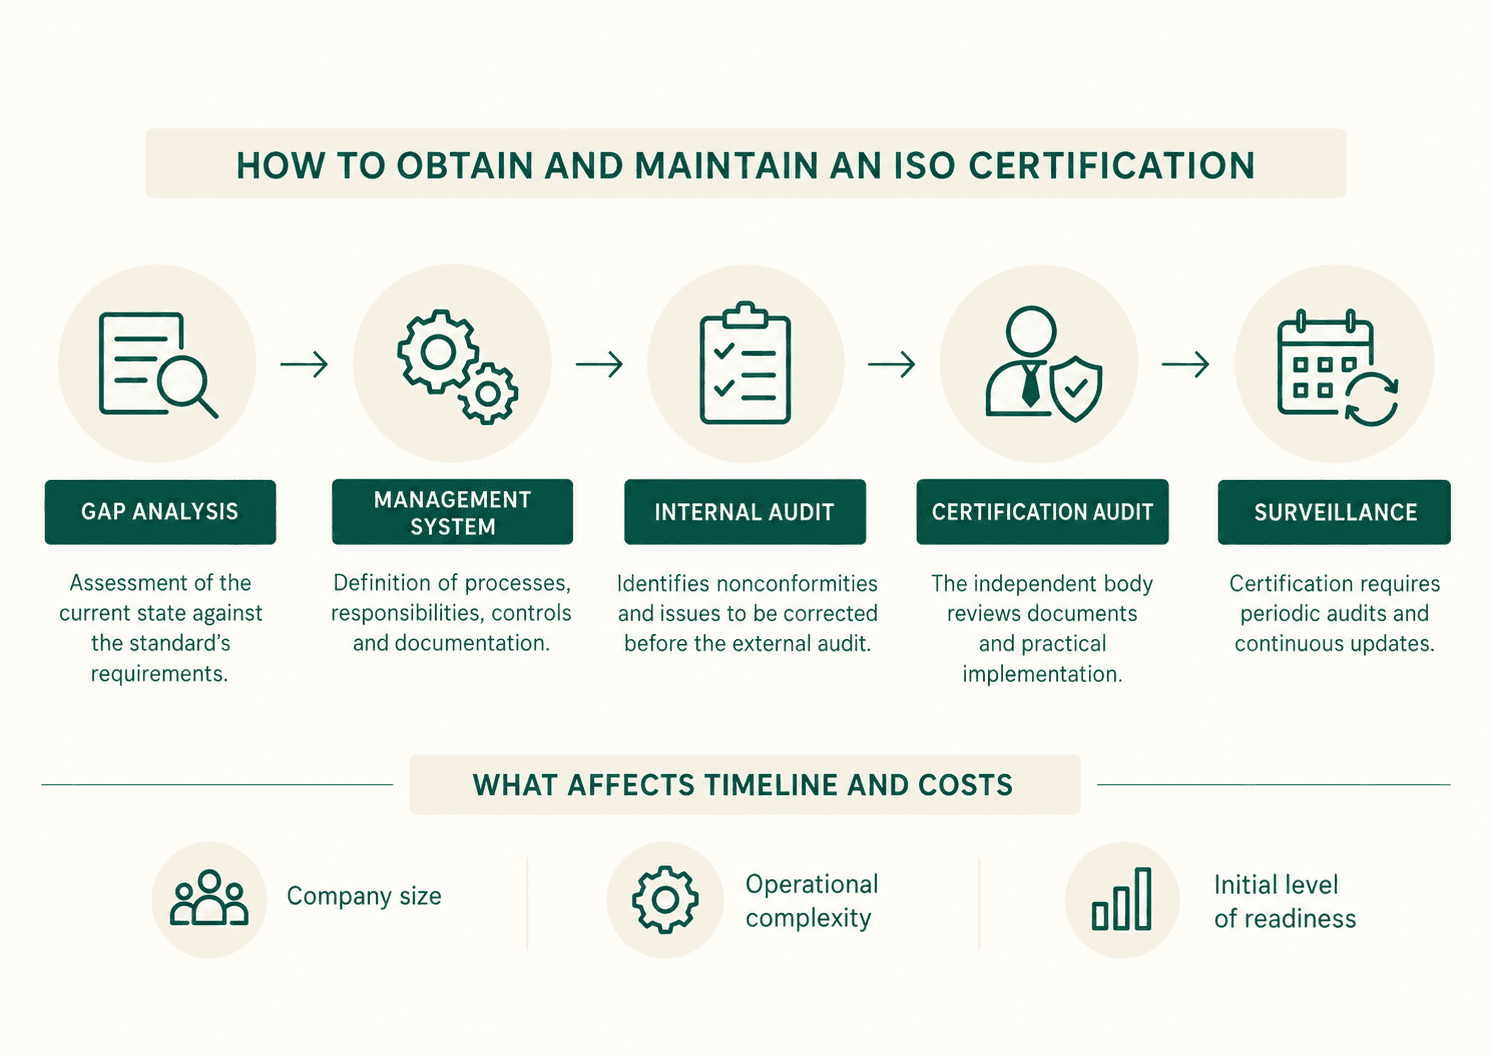
Esta evaluación ayuda a determinar el trabajo necesario y evita la creación de procedimientos desconectados de las operaciones reales del negocio.
La siguiente etapa consiste en diseñar o adaptar el sistema de gestión.
Dependiendo de la norma, la organización puede necesitar establecer o revisar procesos, responsabilidades, criterios de control, indicadores de rendimiento y métodos de registro.
La documentación respalda el sistema, pero debe reflejar lo que la organización hace realmente. Durante una auditoría, el organismo de certificación puede evaluar tanto los procedimientos documentados como las pruebas de que dichos procedimientos se aplican en la práctica.
Algunas empresas recurren a servicios de consultoría de certificación ISO durante esta etapa, especialmente cuando desarrollan un sistema de gestión por primera vez, coordinan varios centros o integran múltiples normas. Un consultor puede apoyar la implantación y la preparación, pero el consultor es independiente del organismo de certificación que realiza la auditoría de certificación.
Normalmente, también se lleva a cabo una auditoría interna antes de la certificación. Su finalidad es identificar no conformidades y debilidades antes de que se realice la evaluación externa.
La organización también debe realizar las actividades de gestión requeridas por la norma correspondiente para evaluar periódicamente si su sistema sigue siendo eficaz, incluida la revisión por la dirección cuando proceda.
A continuación, el organismo de certificación ISO realiza la evaluación externa.
Al seleccionar una organización de certificación ISO o comparar organismos de certificación, las empresas pueden considerar la experiencia en el sector, la cobertura geográfica, la acreditación pertinente y el alcance de la certificación requerida. La ISO recomienda comprobar si el organismo de certificación está acreditado por un organismo de acreditación adecuado, ya que la acreditación ofrece una confirmación independiente de su competencia. Las empresas que operan a nivel internacional pueden verificar esto a través de su organismo nacional de acreditación o de las bases de datos de acreditación internacionales indicadas en la guía de la ISO para elegir un organismo de certificación.
El proceso de certificación inicial se divide generalmente en etapas. El organismo de certificación revisa primero la estructura y la documentación del sistema de gestión y, posteriormente, evalúa si los procesos implantados en la práctica se ajustan a los requisitos aplicables.
Si se identifican no conformidades, la organización debe abordarlas mediante las correspondientes acciones correctivas.
La emisión del certificado de certificación ISO completa la fase de certificación inicial, pero el sistema de gestión sigue estando sujeto a evaluaciones periódicas. Por lo tanto, los procedimientos, controles y registros deben mantenerse actualizados una vez conseguida la certificación.
¿Cuánto cuesta la certificación ISO y cuánto tiempo se tarda?
El coste de la certificación ISO puede variar significativamente de una organización a otra.
El tamaño de la empresa es un factor determinante, ya que afecta al número de procesos, empleados y centros de trabajo que deben evaluarse. La complejidad operativa y la norma seleccionada también influyen en la duración de la auditoría y, por tanto, en los costes de certificación.
Otra variable importante es el nivel de preparación inicial de la organización.
Una empresa con procedimientos consolidados, responsabilidades claramente asignadas y controles documentados puede requerir una preparación relativamente limitada. Una organización que construya su sistema de gestión desde cero necesitará, por lo general, una fase de implantación más larga.
Por tanto, los costes totales pueden incluir la evaluación inicial, la consultoría externa cuando se utilice, la implantación del sistema de gestión, la formación, las auditorías de certificación y las posteriores auditorías de seguimiento.
Los plazos varían por las mismas razones.
Una organización con procesos relativamente sencillos y bien documentados puede completar la preparación más rápidamente, mientras que las empresas con múltiples centros de trabajo, operaciones complejas o varios departamentos implicados pueden requerir un periodo de implantación más largo.
La certificación también requiere una evaluación continua tras la emisión del certificado inicial. La certificación de un sistema de gestión suele funcionar dentro de un ciclo de certificación que incluye auditorías periódicas de seguimiento y la posterior recertificación, de acuerdo con el esquema aplicable y los procedimientos del organismo de certificación.
Por lo tanto, la estimación del proyecto comienza por comprender la brecha existente entre las operaciones actuales y los requisitos de la norma ISO seleccionada, en lugar de aplicar un plazo o coste fijo a cada empresa.
Cómo gestionar múltiples certificaciones ISO
La complejidad aumenta cuando una organización tiene que mantener varias certificaciones ISO al mismo tiempo.
Las normas ISO 9001, ISO 14001, ISO 45001 e ISO 50001, por ejemplo, pueden implicar a distintos departamentos a la vez que comparten una parte importante de sus procesos de gestión.
El control de la documentación es una de las áreas donde este solapamiento resulta más evidente.
Los procedimientos, registros, evaluaciones, responsabilidades y acciones correctivas deben mantenerse actualizados y accesibles durante las auditorías. Gestionar cada norma a través de repositorios separados aumenta el riesgo de duplicar la información y de tener versiones de documentos incoherentes.
Lo mismo ocurre con los plazos.
Las auditorías internas, las actividades de seguimiento, las comprobaciones de equipos, las revisiones de documentos y las acciones correctivas crean un flujo continuo de trabajo que debe asignarse, rastrearse y completarse.
Un sistema de gestión integrado permite a las empresas utilizar una estructura común para los elementos compartidos, manteniendo separados los requisitos específicos de cada norma cuando sea necesario.
La tecnología puede respaldar este enfoque al centralizar los requisitos, documentos, responsabilidades y evidencias dentro de un mismo entorno.
Metrikflow, por ejemplo, permite a las organizaciones coordinar varias normas a través de un mismo software de certificación ISO, incluyendo ISO 14001, ISO 45001, ISO 9001, ISO 14064 e ISO 50001.
Las empresas pueden conectar los requisitos con las actividades operativas, asignar responsabilidades, conservar pruebas de respaldo y supervisar el estado de las acciones requeridas.
La certificación, o la verificación independiente en el caso de normas como la ISO 14064-1, sigue siendo responsabilidad de organismos externos cualificados. El software apoya la gestión diaria del sistema, donde disponer de información coherente y actividades trazables es fundamental para llegar a las auditorías y procesos de verificación con la documentación y los datos bajo control.
COLABORADOR
Alessandro Nora
CEO y cofundador
El objetivo de Alessandro es generar un impacto real en la sostenibilidad. Tras fundar un mercado de moda sostenible, decidió centrarse en la digitalización de los criterios ESG con el fin de hacer que la sostenibilidad sea más concreta, medible y accesible para las empresas. Un fundador minucioso y metódico, con experiencia en Génova, Berlín y Lisboa, Alessandro combina una visión internacional y rigor operativo en el desarrollo de soluciones digitales que simplifican las normativas y el cumplimiento en materia de ESG, apoyando a las empresas en su adaptación a las regulaciones, certificaciones y calificaciones ESG mediante herramientas estructuradas y listas para auditoría. Temas tratados: CSRD, CSDDD, EUDR, CBAM, calificaciones ESG, certificaciones ESG, Ecovadis, gobernanza de la sostenibilidad, cumplimiento normativo.
¡Mantente al tanto de Metrikflow Insights!
Entregamos conocimientos expertos, actualizaciones de productos, tendencias de la industria y estrategias prácticas directamente a tu bandeja de entrada. Mantente por delante en ESG, GHG y LCA — una edición a la vez.
Al enviar este formulario, consientes recibir el recurso solicitado. Para más información sobre cómo procesamos y protegemos tus datos, consulta nuestra Política de Privacidad.


