

ISO-Zertifizierungen werden von Unternehmen häufig genutzt, um nachzuweisen, dass bestimmte Prozesse gemäß international anerkannten Anforderungen gesteuert werden.
Qualität, Umweltmanagement, Arbeits- und Gesundheitsschutz, Energie, Informationssicherheit und Treibhausgasemissionen sind einige der Bereiche, die durch ISO-Normen abgedeckt werden. Für ein Unternehmen bedeutet die Einführung einer dieser Normen, Verfahren, Zuständigkeiten, Kontrollen und Nachweise anhand definierter und überprüfbarer Anforderungen zu strukturieren.
Eine ISO-Zertifizierung wird nach einer Begutachtung durch eine unabhängige Stelle ausgestellt. Es ist daher wichtig, zwischen einer ISO-Norm, die die zu erfüllenden Anforderungen festlegt, und der Zertifizierung zu unterscheiden, die die unabhängige Bestätigung liefert, dass das Managementsystem des Unternehmens diesen Anforderungen entspricht.
Das Ergebnis dieses Prozesses ist eine ISO-Zertifizierungsurkunde, häufiger als ISO-Zertifikat bezeichnet, die von einer zuständigen Zertifizierungsstelle nach der Begutachtung der Organisation anhand der ausgewählten Norm und des definierten Zertifizierungsumfangs ausgestellt wird.
Ein Unternehmen, das über ein gültiges Zertifikat für ein bestimmtes Managementsystem verfügt, kann dieses System somit innerhalb des durch die Zertifizierung abgedeckten Geltungsbereichs als ISO-zertifiziert bezeichnen.
Diese Unterscheidung ist auch beim Vergleich von ISO-Normen mit anderen Instrumenten der unternehmerischen Nachhaltigkeit von Bedeutung. ESG-Zertifizierungen, Ratings und ISO-Normen können beispielsweise unterschiedliche Zwecke erfüllen und sollten nicht als austauschbar betrachtet werden.
Das Verständnis ihrer jeweiligen Funktion hilft Unternehmen dabei zu erkennen, welche ISO-Zertifizierungen für ihre Geschäftstätigkeit relevant sind und was erforderlich ist, um diese zu erlangen und dauerhaft aufrechtzuerhalten.
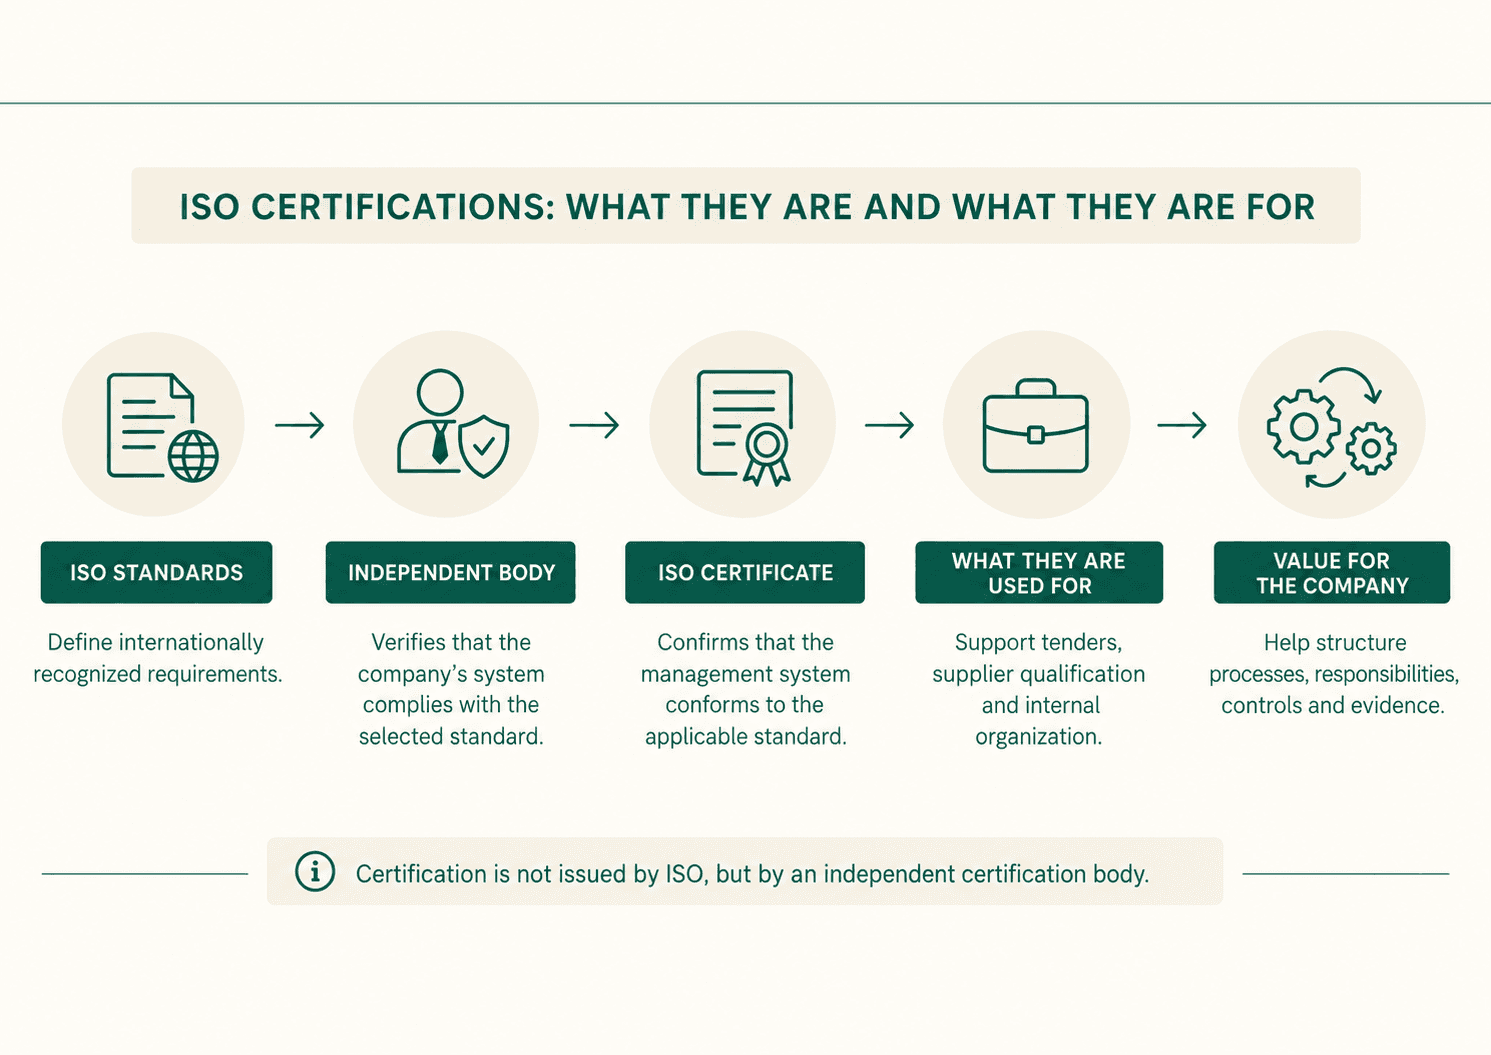
Was sind ISO-Zertifizierungen und wozu dienen sie?
Die Internationale Organisation für Normung (ISO) entwickelt internationale Normen für Produkte, Dienstleistungen, Prozesse und Managementsysteme.
Für Unternehmen definieren einige der bekanntesten Normen organisatorische Anforderungen in Bereichen wie Produktionsqualität, Umweltauswirkungen, Arbeits- und Gesundheitsschutz oder Energieeffizienz.
Nach Angaben der Internationalen Organisation für Normung ist eine Zertifizierung die schriftliche Bestätigung einer unabhängigen Stelle, dass ein Produkt, eine Dienstleistung oder ein System bestimmte Anforderungen erfüllt.
ISO-zertifiziert zu sein bedeutet daher, dass eine unabhängige Zertifizierungsstelle geprüft hat, ob das System des Unternehmens den Anforderungen der jeweiligen Norm entspricht.
Die ISO selbst zertifiziert keine Unternehmen und stellt keine ISO-Zertifikate aus. Die Zertifizierung wird von einer externen ISO-Zertifizierungsorganisation – meist als Zertifizierungsstelle bezeichnet – durchgeführt. Diese führt das Erstaudit und nachfolgende Überwachungsmaßnahmen durch, um zu beurteilen, ob die Konformität über die Zeit hinweg aufrechterhalten wird.
Für ein Unternehmen hängt der Wert einer Zertifizierung weitgehend davon ab, inwieweit es gelingt, die Norm in ein Managementsystem zu überführen, das die tatsächlichen Prozesse widerspiegelt. Verfahren müssen anwendbar, Zuständigkeiten klar geregelt und Aktivitäten durch Dokumente, Nachweise und Aufzeichnungen belegt sein.
Eine ISO-Zertifizierung kann verschiedenen Geschäftszwecken dienen.
Sie kann von Kunden oder nachgelagerten Partnern in der Lieferkette verlangt werden, als Qualifikationsanforderung bei Ausschreibungen und Beschaffungsprozessen fungieren oder dazu genutzt werden, die interne Unternehmensführung zu stärken.
In anderen Fällen führen Unternehmen ISO-Normen ein, um bestehende Prozesse besser beherrschbar zu machen. Ein gemeinsamer Rahmen ermöglicht es, Kriterien, Verantwortlichkeiten und Prüfmethoden über verschiedene Standorte, Abteilungen oder juristische Einheiten innerhalb derselben Gruppe hinweg konsistent anzuwenden.
Der praktische Nutzen hängt somit sowohl von der gewählten ISO-Norm ab als auch davon, wie effektiv ihr Managementsystem in die täglichen Abläufe integriert wird.
Welche sind die wichtigsten ISO-Zertifizierungen?
Es gibt keine einheitliche ISO-Zertifizierung, die für jedes Unternehmen gleichermaßen gilt. Unterschiedliche Normen decken unterschiedliche Bereiche ab, und welche Zertifizierung relevant ist, hängt von den Geschäftsaktivitäten, den Risiken sowie den Anforderungen der Kunden oder der Lieferkette ab.
Betrachtet man die wichtigsten Arten von ISO-Zertifizierungen oder eine Übersicht über ISO-Zertifizierungen für Unternehmen, stechen mehrere Normen in den Bereichen Qualität, Umweltmanagement, Arbeitsschutz und Energie besonders hervor. Andere Normen wie ISO 14064-1 folgen einem anderen Modell und unterliegen einer unabhängigen Verifizierung statt einer Managementsystemzertifizierung.
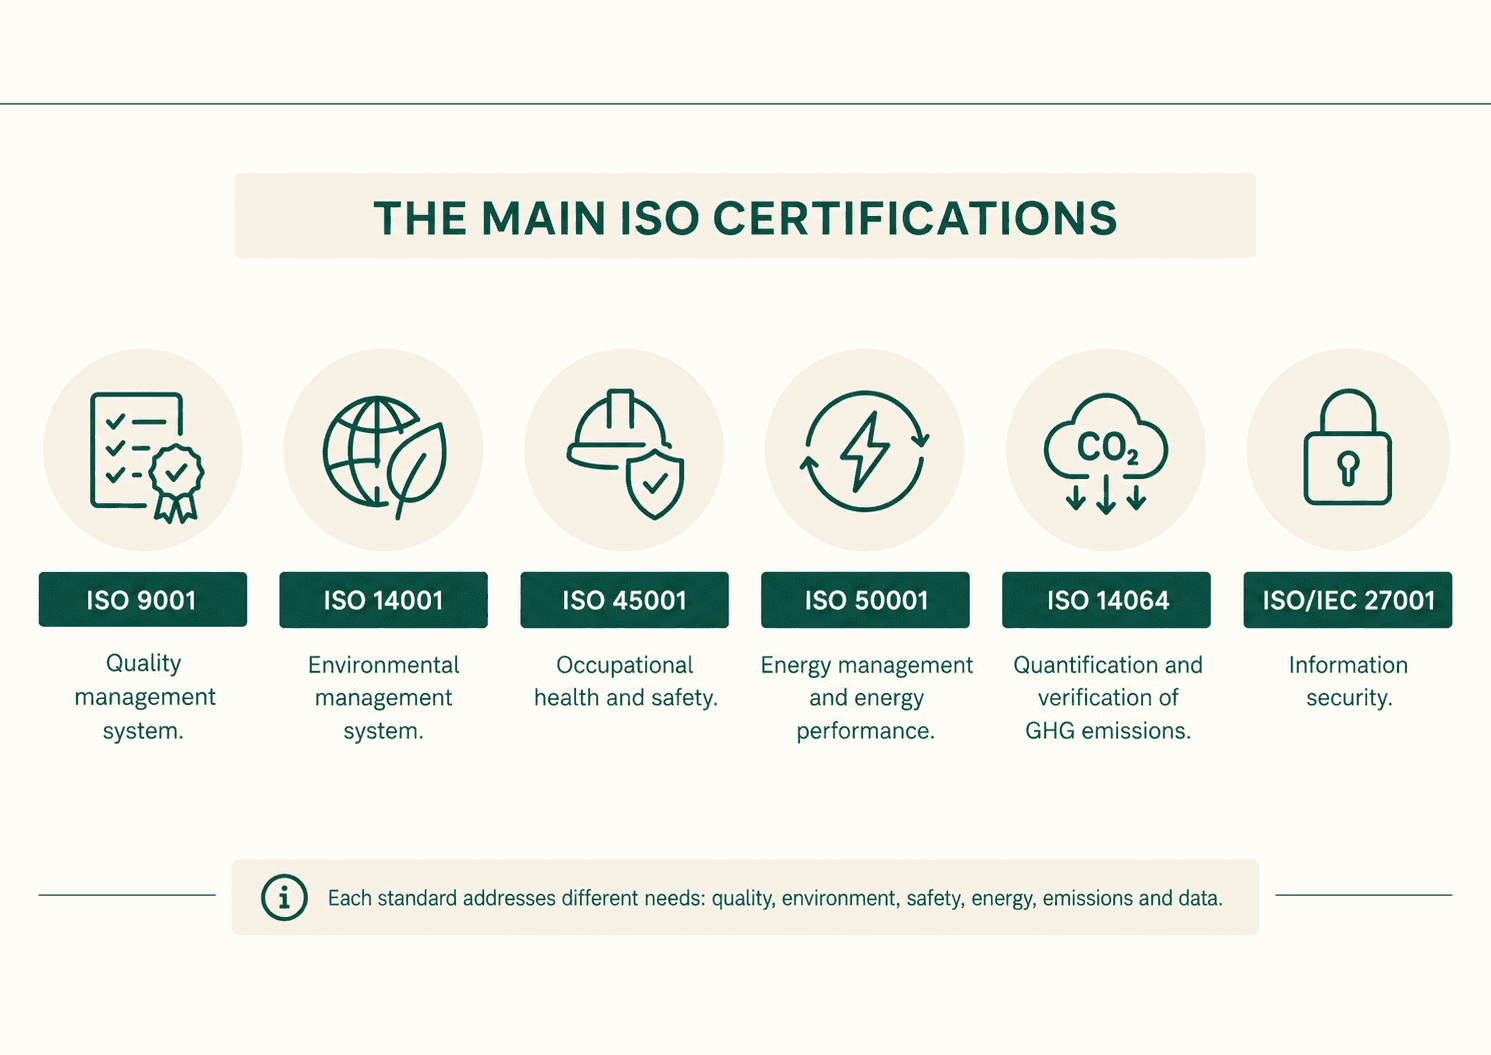
ISO 9001: Qualitätsmanagement
ISO 9001:2026 definiert die Anforderungen an ein Qualitätsmanagementsystem.
Die Norm unterstützt Unternehmen dabei, diejenigen Prozesse zu strukturieren, die die Qualität ihrer Produkte und Dienstleistungen beeinflussen – vom Lieferantenmanagement über die Leistungsüberwachung bis hin zum Umgang mit Nichtkonformitäten.
Ein zentrales Element ist die Fähigkeit des Unternehmens, Prozesse anhand definierter Kriterien zu überwachen und Maßnahmen zu ergreifen, wenn Ergebnisse von den Erwartungen abweichen.
ISO 14001: Umweltmanagement
ISO 14001:2026 definiert die Anforderungen an ein Umweltmanagementsystem und ist eine der am weitesten verbreiteten ISO-Umweltzertifizierungen.
Die Ausgabe 2026 aktualisiert die Vorgängerversion der Norm und bleibt der zentrale zertifizierbare Referenzstandard innerhalb der ISO 14000-Familie. Bereits zertifizierte Unternehmen oder solche, die sich darauf vorbereiten, sollten daher die mit ISO 14001:2026 eingeführten Änderungen berücksichtigen.
Die Norm verlangt von Unternehmen, die mit ihren Tätigkeiten verbundenen Umweltaspekte zu ermitteln, zu bestimmen, welche davon wesentlich sind, und festzulegen, wie diese gesteuert werden.
Energieverbrauch, Rohstoffe, Emissionen, Abwässer, Abfälle und andere betriebliche Auswirkungen können allesamt in den Geltungsbereich des Umweltmanagementsystems fallen.
ISO 14001 ermöglicht es Unternehmen, diese Bereiche durch einen strukturierten Prozess aus Planung, betrieblicher Steuerung, Leistungsbewertung und Verbesserung anzugehen.
Ein verwandtes Rahmenwerk ist EMAS, das freiwillige Umweltmanagement- und Betriebsprüfungssystem der Europäischen Union. Obwohl EMAS ein EU-System ist, kann es auch für internationale Unternehmen mit europäischen Standorten relevant sein. EMAS übernimmt die Anforderungen an das Umweltmanagementsystem nach ISO 14001 und ergänzt diese um zusätzliche Vorgaben, einschließlich einer validierten Umwelterklärung. Das EMAS-Rahmenwerk der Europäischen Kommission dient hierbei als offizielle Referenz.
ISO 45001: Arbeits- und Gesundheitsschutz
ISO 45001 legt die Anforderungen an ein Arbeits- und Gesundheitsschutz-Managementsystem fest.
Das System verpflichtet Unternehmen, Gefährdungen und Risiken zu ermitteln, Kontrollmaßnahmen festzulegen, Vorfälle und Nichtkonformitäten zu bewältigen und zu überprüfen, ob die getroffenen Maßnahmen weiterhin wirksam sind.
Für Unternehmen, die an mehreren Standorten oder in komplexen betrieblichen Umgebungen tätig sind, bietet die Norm zudem eine gemeinsame Struktur, um konsistente Prozesse für Arbeits- und Gesundheitsschutz über verschiedene Standorte hinweg anzuwenden.
ISO 50001: Energiemanagement
ISO 50001 konzentriert sich auf Energiemanagement und energiebezogene Leistung.
Sie verlangt von Unternehmen, ihren Energieverbrauch zu analysieren, wesentliche Energieverbrauchsbereiche zu identifizieren und Kennzahlen zur Leistungsmessung festzulegen.
Dadurch erhalten Unternehmen eine strukturierte Grundlage, um Energieeffizienzmaßnahmen mit messbaren Daten zu verknüpfen und Ergebnisse im Zeitverlauf zu überwachen.
Sind mehrere Standorte, Werke oder Teams beteiligt, kann eine Energiemanagement-Software Verbrauchsdaten, Leistungskennzahlen und Verbesserungsinitiativen in einem einzigen Workflow zusammenführen.
ISO 14064: Quantifizierung und Verifizierung von Treibhausgasen
Die ISO 14064-Normenreihe befasst sich mit der Quantifizierung, Berichterstattung, Validierung und Verifizierung von Treibhausgasemissionen und deren Entzug.
Auf Organisationsebene legt ISO 14064-1:2018 Grundsätze und Anforderungen für die Festlegung von Bilanzgrenzen, die Ermittlung von Emissionsquellen, die Berechnung von Emissionen sowie die Dokumentation der verwendeten Methoden und Daten fest.
Anders als Managementsystemnormen wie ISO 9001 oder ISO 14001 dient ISO 14064-1 primär als Referenz für die Erstellung von THG-Unternehmensbilanzen, die anschließend unabhängig verifiziert werden können.
Sie ist besonders relevant für Unternehmen, die strukturierte Prozesse zur Treibhausgasbilanzierung aufbauen oder ihre Bilanzen auf eine externe Verifizierung vorbereiten.
Der Aufbau einer verlässlichen Unternehmensbilanz erfordert die korrekte Identifikation und Klassifizierung der Quellen, einschließlich Scope-1-, Scope-2- und Scope-3-Emissionen, die Erfassung von Aktivitätsdaten und die Dokumentation der Berechnungsmethoden.
Auch das Verhältnis zwischen ISO-Normen und der unternehmerischen THG-Bilanzierung entwickelt sich weiter. Der Konvergenzprozess zwischen ISO 14064 und dem GHG Protocol zielt darauf ab, die Übereinstimmung zwischen zwei der weltweit wichtigsten Referenzen für die Treibhausgasbilanzierung zu verbessern.
Für Unternehmen, die Daten über mehrere juristische Einheiten, Standorte oder Emissionskategorien hinweg verwalten, kann eine Corporate-Carbon-Footprint-Software die Datenerfassung, Berechnungen und die Rückverfolgbarkeit der in der Bilanz genutzten Informationen unterstützen.
ISO/IEC 27001: Informationssicherheit
ISO/IEC 27001 legt die Anforderungen an ein Informationssicherheits-Managementsystem fest.
Sie verpflichtet Unternehmen, Risiken in Bezug auf Unternehmensinformationen zu bewerten und geeignete Kontrollmaßnahmen zu deren Schutz zu definieren.
Die Zertifizierung ist besonders relevant für Unternehmen, die Daten, digitale Infrastrukturen oder Informationen verwalten, die für Kunden, Partner oder den Geschäftsbetrieb von entscheidender Bedeutung sind.
Managementsystemnormen können separat eingeführt oder in eine gemeinsame Führungsstruktur integriert werden. Ein produzierendes Unternehmen kann beispielsweise Qualität, Umweltleistung, Arbeitsschutz und Energie gleichzeitig steuern und so unnötige Doppelarbeiten bei internen Audits, Dokumentenlenkung und Korrekturmaßnahmen vermeiden.
Wie man eine ISO-Zertifizierung erlangt
Der Weg zu einer ISO-Zertifizierung beginnt mit der Auswahl der relevanten Norm und dem Abgleich der aktuellen Unternehmensprozesse mit deren Anforderungen.
Unternehmen, die wissen möchten, wie man ISO-zertifiziert wird, beginnen typischerweise mit einer Gap-Analyse, um festzustellen, welche Prozesse den Anforderungen bereits entsprechen und wo Verbesserungsbedarf besteht.
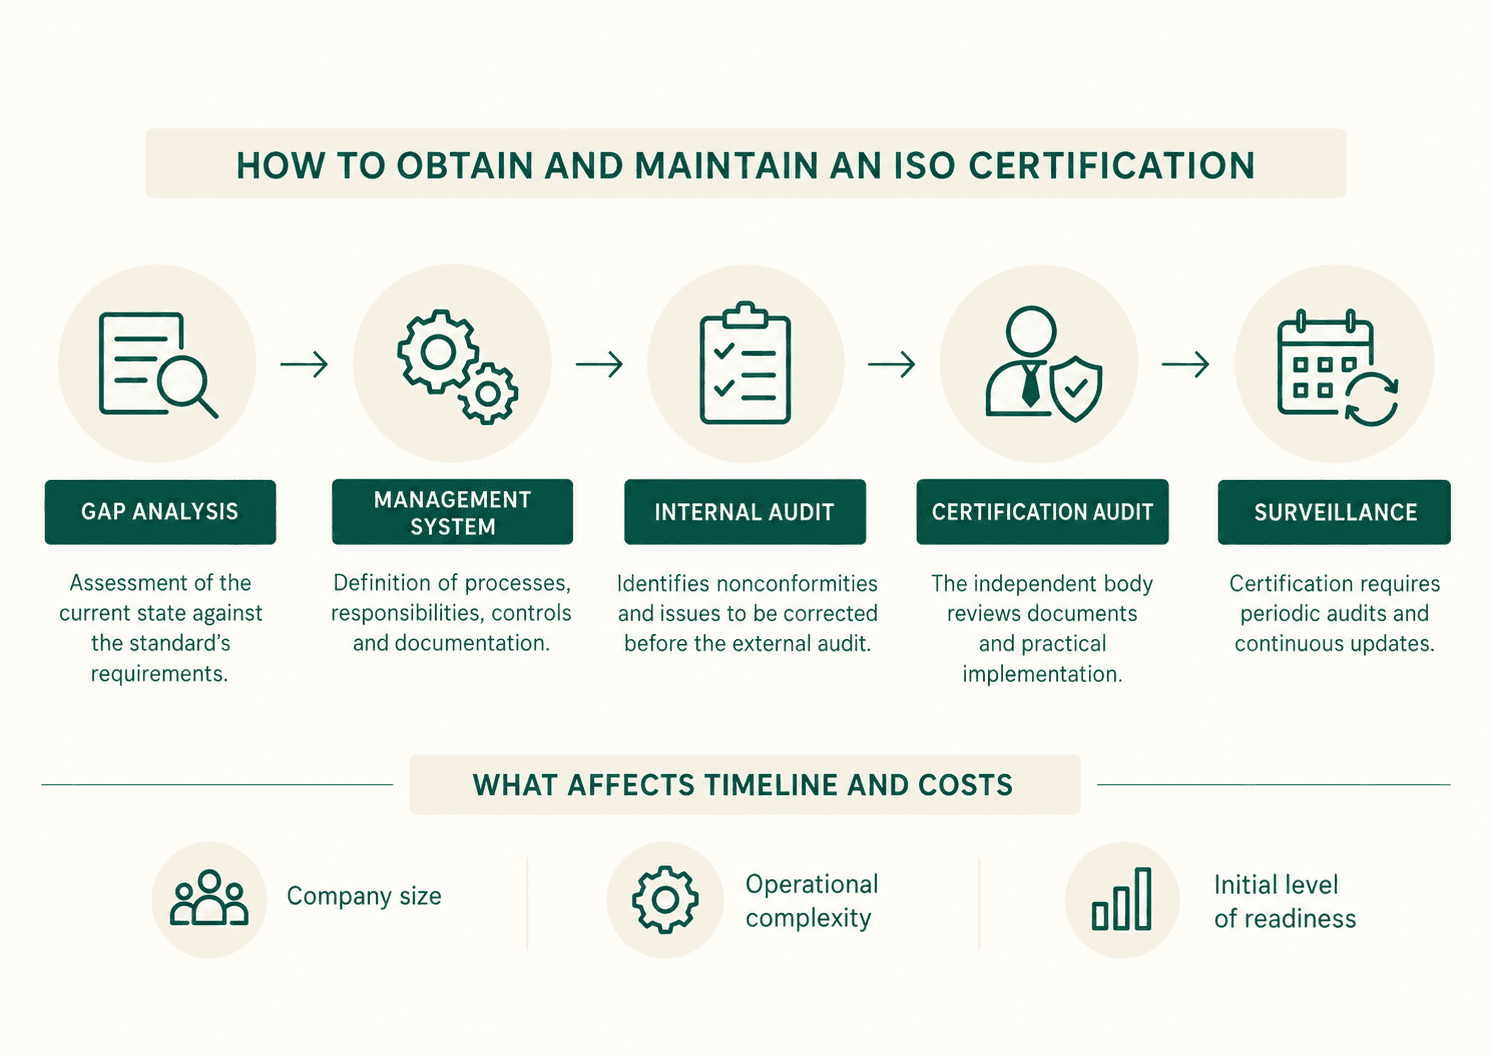
Diese Bestandsaufnahme hilft dabei, den erforderlichen Aufwand zu ermitteln, und verhindert die Einführung von Verfahren, die an der betrieblichen Realität vorbeigehen.
Der nächste Schritt umfasst den Aufbau oder die Anpassung des Managementsystems.
Je nach Norm muss das Unternehmen Prozesse, Zuständigkeiten, Kontrollkriterien, Leistungsindikatoren und Dokumentationsmethoden neu etablieren oder überarbeiten.
Die Dokumentation stützt das System, muss jedoch das widerspiegeln, was im Unternehmen tatsächlich gelebt wird. Bei einem Audit beurteilt die Zertifizierungsstelle sowohl die dokumentierten Verfahren als auch die Nachweise dafür, dass diese in der Praxis angewendet werden.
Einige Unternehmen nutzen in dieser Phase Beratungsdienstleistungen zur ISO-Zertifizierung – insbesondere wenn sie zum ersten Mal ein Managementsystem aufbauen, mehrere Standorte koordinieren oder mehrere Normen integrieren. Ein Berater kann die Einführung und Vorbereitung unterstützen; der Berater ist jedoch strikt von der unabhängigen Zertifizierungsstelle getrennt, die das eigentliche Zertifizierungsaudit durchführt.
Vor der Zertifizierung wird in der Regel auch ein internes Audit durchgeführt. Dessen Ziel ist es, Nichtkonformitäten und Schwachstellen zu identifizieren, bevor die externe Überprüfung stattfindet.
Das Unternehmen muss zudem die von der jeweiligen Norm geforderten Führungsaktivitäten ausführen, um regelmäßig zu bewerten, ob das System wirksam bleibt – einschließlich der Managementbewertung (Management Review), sofern zutreffend.
Anschließend führt die ISO-Zertifizierungsstelle das externe Audit durch.
Bei der Auswahl einer ISO-Zertifizierungsorganisation oder beim Vergleich von Zertifizierungsstellen können Unternehmen Branchenkompetenz, geografische Reichweite, relevante Akkreditierungen und den gewünschten Zertifizierungsumfang berücksichtigen. Die ISO empfiehlt zu prüfen, ob die Zertifizierungsstelle durch eine anerkannte Akkreditierungsstelle akkreditiert ist, da eine Akkreditierung die Fachkompetenz unabhängig bestätigt. International tätige Unternehmen können dies über ihre nationale Akkreditierungsstelle oder über internationale Akkreditierungsdatenbanken verifizieren, auf die in den ISO-Leitlinien zur Auswahl einer Zertifizierungsstelle verwiesen wird.
Das Erstzertifizierungsverfahren gliedert sich in der Regel in mehrere Stufen. Die Zertifizierungsstelle prüft zunächst den Aufbau und die Dokumentation des Managementsystems und bewertet anschließend, ob die in der Praxis umgesetzten Prozesse den geltenden Anforderungen entsprechen.
Werden Nichtkonformitäten festgestellt, muss das Unternehmen diese durch geeignete Korrekturmaßnahmen beheben.
Mit der Ausstellung des ISO-Zertifikats ist die Erstzertifizierungsphase abgeschlossen; das Managementsystem bleibt jedoch Gegenstand regelmäßiger Überprüfungen. Verfahren, Kontrollen und Nachweise müssen daher auch nach der erfolgreichen Zertifizierung stets aktuell gehalten werden.
Was kostet eine ISO-Zertifizierung und wie lange dauert sie?
Die Kosten für eine ISO-Zertifizierung können sich von Unternehmen zu Unternehmen erheblich unterscheiden.
Die Unternehmensgröße ist ein wesentlicher Faktor, da sie die Anzahl der zu prüfenden Prozesse, Mitarbeitenden und Standorte bestimmt. Die betriebliche Komplexität und die gewählte Norm beeinflussen ebenfalls die Auditdauer und damit die Zertifizierungskosten.
Eine weitere wichtige Variable ist der Ausgangsreifegrad des Unternehmens.
Ein Unternehmen mit etablierten Prozessen, klar geregelten Verantwortlichkeiten und dokumentierten Kontrollen benötigt unter Umständen einen relativ geringen Vorbereitungsaufwand. Eine Organisation, die ihr Managementsystem von Grund auf aufbaut, erfordert in der Regel eine längere Einführungsphase.
Die Gesamtkosten können sich daher zusammensetzen aus: Erstbewertung, externer Beratung (sofern genutzt), Einführung des Managementsystems, Schulungen, Zertifizierungsaudits und nachfolgenden Überwachungsaudits.
Auch der Zeitrahmen variiert aus denselben Gründen.
Ein Unternehmen mit vergleichsweise einfachen und gut dokumentierten Prozessen kann die Vorbereitung schneller abschließen, während Unternehmen mit mehreren Standorten, komplexen Abläufen oder zahlreichen beteiligten Abteilungen einen längeren Einführungszeitraum benötigen.
Eine Zertifizierung erfordert zudem kontinuierliche Prüfungen nach Ausstellung des ersten Zertifikats. Die Zertifizierung von Managementsystemen erfolgt in der Regel in einem Zertifizierungszyklus mit regelmäßigen Überwachungsaudits und anschließender Rezertifizierung gemäß dem geltenden Regelwerk und den Vorgaben der Zertifizierungsstelle.
Die Planung des Projekts beginnt daher mit der Bestimmung der Lücke zwischen dem Ist-Zustand und den Anforderungen der gewählten ISO-Norm, anstatt pauschale Zeit- oder Kostenannahmen auf jedes Unternehmen anzuwenden.
Wie man mehrere ISO-Zertifizierungen verwaltet
Die Komplexität nimmt zu, wenn eine Organisation mehrere ISO-Zertifizierungen gleichzeitig aufrechterhalten muss.
ISO 9001, ISO 14001, ISO 45001 und ISO 50001 können beispielsweise unterschiedliche Fachbereiche betreffen, teilen sich jedoch einen erheblichen Teil ihrer Managementprozesse.
Die Dokumentenlenkung ist einer der Bereiche, in denen diese Überschneidung besonders deutlich wird.
Verfahren, Nachweise, Bewertungen, Verantwortlichkeiten und Korrekturmaßnahmen müssen aktuell und während der Audits jederzeit zugänglich sein. Die Verwaltung jeder Norm in separaten Datensilos erhöht das Risiko von redundanten Daten und inkonsistenten Dokumentenständen.
Dasselbe gilt für Fristen.
Interne Audits, Überwachungsaktivitäten, Geräteprüfungen, Dokumentenprüfungen und Korrekturmaßnahmen erzeugen einen kontinuierlichen Aufgabenfluss, der zugewiesen, nachverfolgt und abgeschlossen werden muss.
Ein integriertes Managementsystem ermöglicht es Unternehmen, eine gemeinsame Struktur für geteilte Elemente zu nutzen und normspezifische Anforderungen bei Bedarf separat zu führen.
Technologie kann diesen Ansatz unterstützen, indem sie Anforderungen, Dokumente, Verantwortlichkeiten und Nachweise in einer einzigen Umgebung zentralisiert.
Metrikflow ermöglicht es Unternehmen beispielsweise, mehrere Normen über dieselbe ISO-Zertifizierungssoftware zu koordinieren, darunter ISO 14001, ISO 45001, ISO 9001, ISO 14064 und ISO 50001.
Unternehmen können Anforderungen mit operativen Aktivitäten verknüpfen, Zuständigkeiten zuweisen, Nachweise hinterlegen und den Status erforderlicher Maßnahmen überwachen.
Die Zertifizierung – bzw. die unabhängige Verifizierung bei Normen wie ISO 14064-1 – bleibt Aufgabe qualifizierter externer Stellen. Die Software unterstützt die tägliche Steuerung des Systems, in der konsistente Informationen und nachvollziehbare Aktivitäten unerlässlich sind, um Audits und Verifizierungen mit geordneter Dokumentation und kontrollierten Daten erfolgreich zu durchlaufen.
MITWIRKENDE
Alessandro Nora
CEO & Mitgründer
Alessandros Ziel ist es, einen echten Einfluss auf die Nachhaltigkeit zu nehmen. Nach der Gründung eines Marktplatzes für nachhaltige Mode beschloss er, sich auf die ESG-Digitalisierung zu konzentrieren – mit dem Ziel, Nachhaltigkeit für Unternehmen konkreter, messbarer und zugänglicher zu machen. Als sorgfältiger und methodischer Gründer mit Erfahrung in Genua, Berlin und Lissabon verbindet Alessandro eine internationale Vision mit operativer Strenge bei der Entwicklung digitaler Lösungen. Diese vereinfachen ESG-Vorschriften sowie deren Einhaltung und unterstützen Unternehmen durch strukturierte, auditfähige Tools bei der Anpassung an ESG-Regulierungen, Zertifizierungen und Ratings. Behandelte Themen: CSRD, CSDDD, EUDR, CBAM, ESG-Ratings, ESG-Zertifizierungen, EcoVadis, Nachhaltigkeits-Governance, regulatorische Compliance.
Bleiben Sie auf dem Laufenden mit Metrikflow Insights!
Wir liefern fundierte Experteneinblicke, Produkt-Updates, Branchentrends und umsetzbare Strategien direkt in Ihr Postfach. Bleiben Sie bei ESG, THG und LCA immer einen Schritt voraus – Ausgabe für Ausgabe.
By submitting this form, you consent to receive the requested resource. For more information on how we process and protect your data, view our Privacy Policy.


