

As certificações ISO são amplamente utilizadas pelas empresas para demonstrar que processos específicos são gerenciados de acordo com requisitos reconhecidos internacionalmente.
Qualidade, gestão ambiental, saúde e segurança ocupacional, energia, segurança da informação e emissões de gases de efeito estufa são algumas das áreas abrangidas pelas normas ISO. Para uma empresa, adotar uma dessas normas significa estruturar procedimentos, responsabilidades, controles e evidências em torno de requisitos definidos e verificáveis.
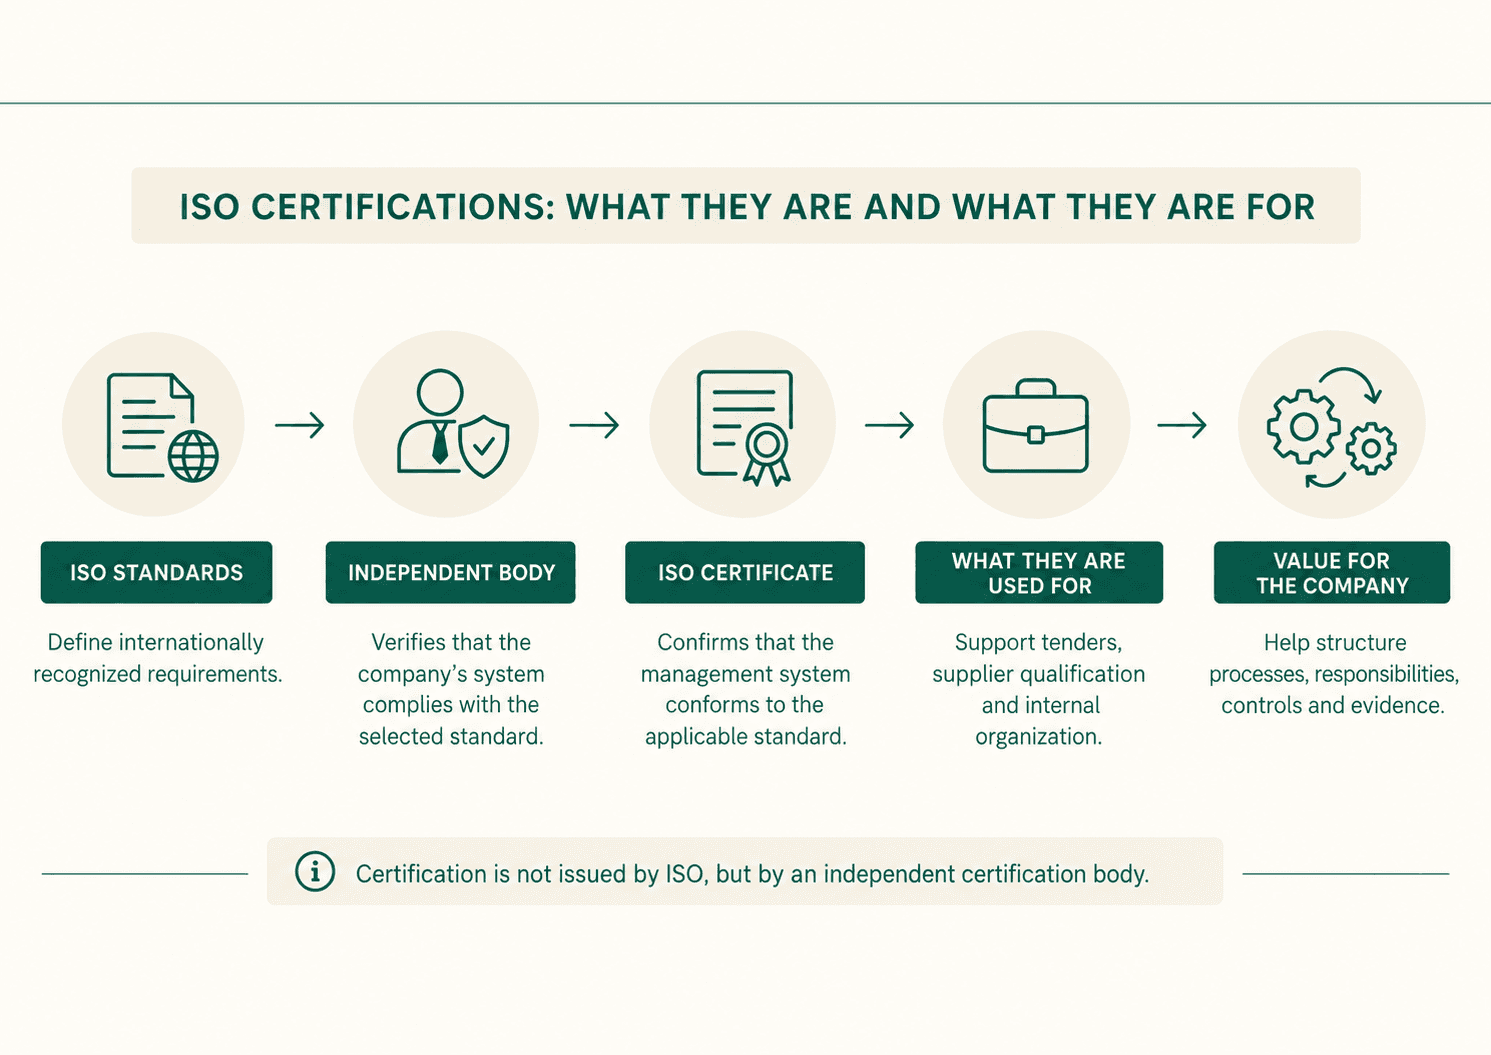
Uma certificação ISO é emitida após uma avaliação realizada por um organismo independente. Portanto, é importante distinguir entre uma norma ISO, que define os requisitos a serem cumpridos, e a certificação, que fornece uma garantia independente de que o sistema de gestão da empresa está em conformidade com esses requisitos.
O resultado desse processo é um certificado de certificação ISO, mais comumente chamado de certificado ISO, emitido por um organismo de certificação competente após avaliar a organização em relação à norma selecionada e ao escopo de certificação definido.
Uma empresa que possui um certificado válido para um sistema de gestão específico pode, portanto, descrever esse sistema como certificado pela ISO, dentro do escopo coberto pela certificação.
Essa distinção também é importante ao comparar as normas ISO com outras ferramentas de sustentabilidade corporativa. Certificações ESG, ratings e normas ISO, por exemplo, podem atender a propósitos diferentes e não devem ser tratados como intercambiáveis.
Compreender o papel delas ajuda as empresas a identificar quais certificações ISO são relevantes para as suas operações e o que é necessário para obtê-las e mantê-las ao longo do tempo.
O que são certificações ISO e para que servem?
A Organização Internacional de Padronização (ISO) desenvolve normas internacionais para produtos, serviços, processos e sistemas de gestão.
Para as empresas, algumas das normas mais conhecidas definem requisitos organizacionais que abrangem áreas como qualidade de produção, impactos ambientais, saúde e segurança ocupacional ou desempenho energético.
Segundo a Organização Internacional de Padronização, a certificação é a garantia por escrito, fornecida por um organismo independente, de que um produto, serviço ou sistema atende a requisitos específicos.
Portanto, ter certificação ISO significa que um organismo de certificação independente avaliou se o sistema da empresa atende aos requisitos da norma aplicável.
A ISO não certifica empresas nem emite certificados ISO por si mesma. A certificação é realizada por uma organização de certificação ISO externa, mais comumente chamada de organismo de certificação, que realiza a auditoria inicial e as atividades de vigilância subsequentes para avaliar se a conformidade é mantida ao longo do tempo.
Para uma empresa, o valor da certificação depende em grande parte de sua capacidade de traduzir a norma em um sistema operacional que reflita seus processos reais. Os procedimentos precisam ser aplicáveis, as responsabilidades claramente atribuídas e as atividades respaldadas por documentos, registros e outras evidências.
Uma certificação ISO pode atender a diversos propósitos de negócios.
Ela pode ser solicitada por clientes ou empresas ao longo da cadeia de suprimentos, incluída entre os requisitos de qualificação para licitações e processos de compras, ou utilizada para fortalecer a gestão interna.
Em outros casos, as empresas adotam as normas ISO para facilitar o controle dos processos existentes. Uma estrutura comum permite que critérios, responsabilidades e métodos de verificação sejam aplicados de forma consistente em fábricas, departamentos ou entidades jurídicas do mesmo grupo.
O valor prático depende, portanto, tanto da norma ISO selecionada quanto de quão eficientemente seu sistema de gestão é integrado às operações diárias.
Quais são as principais certificações ISO?
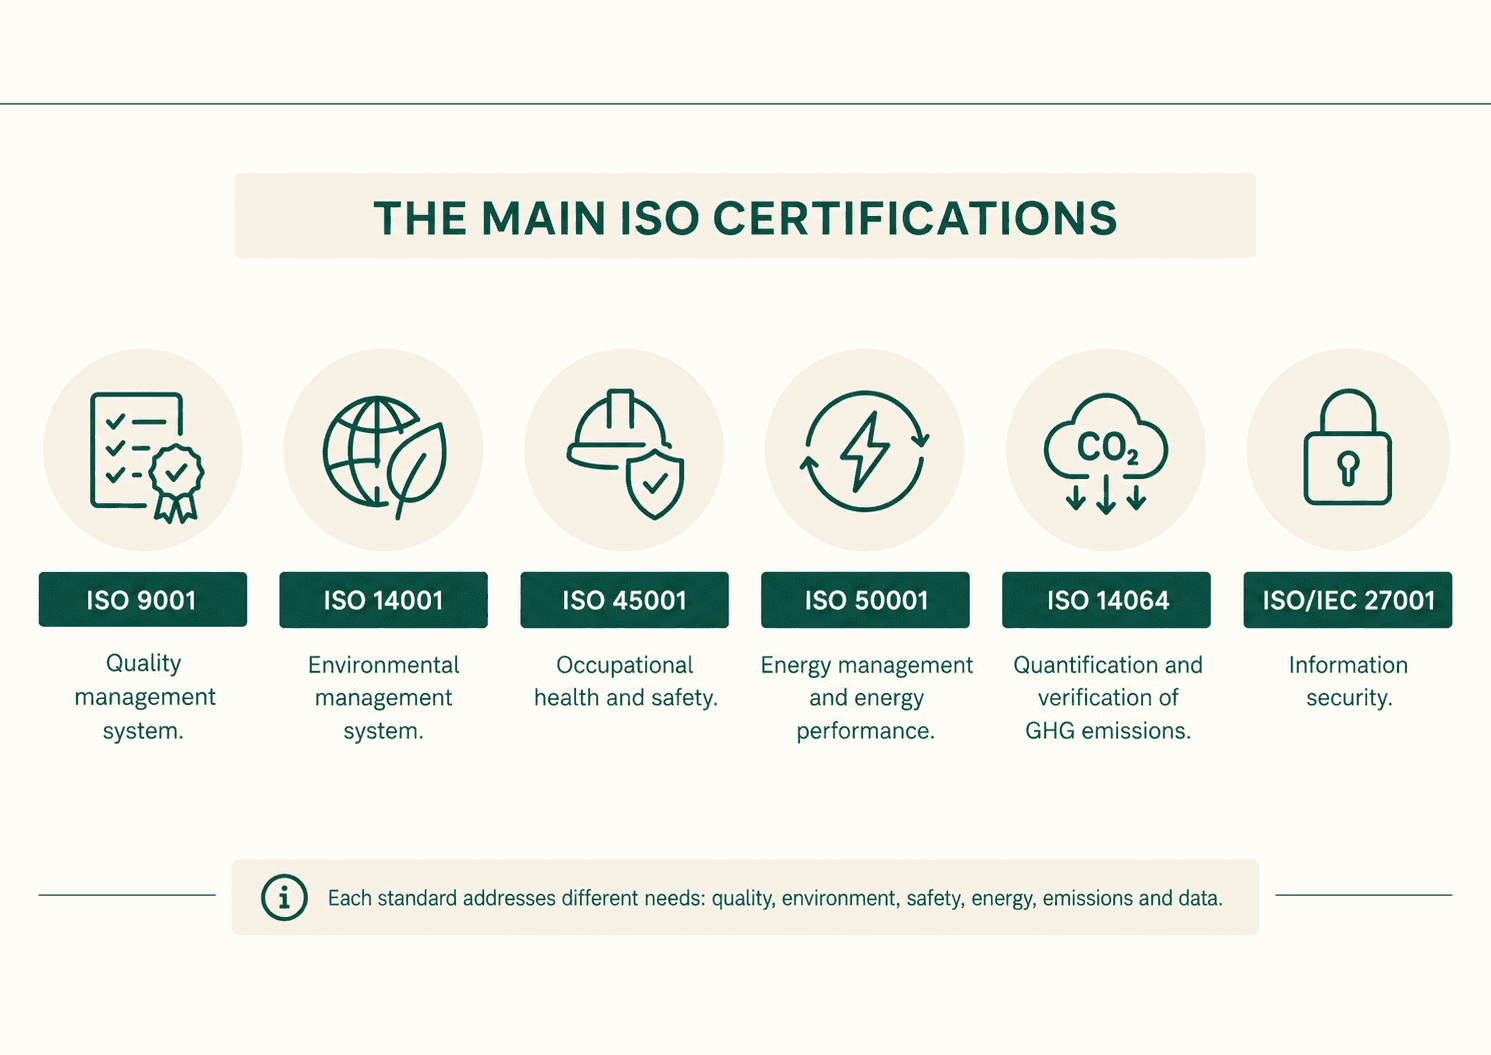
Não existe uma única certificação ISO que se aplique a todas as organizações. Diferentes normas abordam diferentes áreas, e a certificação relevante depende das operações, dos riscos da empresa e dos requisitos dos clientes ou da cadeia de suprimentos.
Ao analisar os principais tipos de certificações ISO, ou uma lista de certificações ISO para empresas, várias normas são particularmente comuns em termos de qualidade, gestão ambiental, segurança ocupacional e energia. Outras normas, como a ISO 14064-1, seguem um modelo diferente e podem estar sujeitas a verificação independente em vez de certificação do sistema de gestão.
ISO 9001: gestão da qualidade
A ISO 9001:2026 define os requisitos para um sistema de gestão da qualidade.
A norma ajuda as empresas a estruturar os processos que afetam a qualidade de seus produtos e serviços, desde a gestão de fornecedores até o monitoramento de desempenho e a gestão de não conformidades.
Um elemento central é a capacidade da organização de monitorar processos em relação a critérios definidos e tomar medidas quando os resultados diferem das expectativas.
ISO 14001: gestão ambiental
A ISO 14001:2026 define os requisitos para um sistema de gestão ambiental e é uma das certificações ISO ambientais mais utilizadas.
A edição de 2026 atualiza a versão anterior da norma, mantendo seu papel como a principal referência certificável dentro da família ISO 14000. As empresas já certificadas ou em fase de preparação para a certificação precisam, portanto, considerar as mudanças introduzidas pela ISO 14001:2026.
A norma exige que as organizações identifiquem os aspectos ambientais associados às suas atividades, determinem quais são significativos e estabeleçam como serão gerenciados.
Consumo de energia, matérias-primas, emissões, efluentes, resíduos e outros impactos operacionais podem fazer parte do sistema de gestão ambiental.
A ISO 14001 permite que as empresas abordem essas áreas por meio de um processo estruturado de planejamento, controle operacional, avaliação de desempenho e melhoria.
Uma estrutura relacionada é o EMAS, o Esquema de Eco-Gestão e Auditoria voluntário da União Europeia. Embora o EMAS seja um esquema da UE, ele pode ser relevante para empresas internacionais com operações na Europa. O EMAS incorpora os requisitos do sistema de gestão ambiental da ISO 14001, adicionando outros requisitos, incluindo uma declaração ambiental validada. A estrutura EMAS da Comissão Europeia fornece a referência oficial para o esquema.
ISO 45001: saúde e segurança ocupacional
A ISO 45001 especifica os requisitos para um sistema de gestão de saúde e segurança ocupacional.
O sistema exige que as empresas identifiquem perigos e riscos, estabeleçam controles, gerenciem incidentes e não conformidades e monitorem se as medidas adotadas continuam eficazes.
Para organizações que operam em várias unidades ou em ambientes operacionais complexos, a norma também pode fornecer uma estrutura comum para aplicar processos consistentes de saúde e segurança em diferentes locais.
ISO 50001: gestão de energia
A ISO 50001 foca na gestão de energia e no desempenho energético.
Ela exige que as empresas analisem o uso de energia, identifiquem os usos significativos de energia e estabeleçam indicadores para medir o desempenho.
Isso dá às organizações uma base estruturada para conectar iniciativas de eficiência energética com dados mensuráveis e monitorar os resultados ao longo do tempo.
Quando vários locais, plantas ou equipes estão envolvidos, um software de gestão de energia pode centralizar os dados de consumo, indicadores de desempenho e iniciativas de melhoria dentro do mesmo fluxo de trabalho.
ISO 14064: quantificação e verificação de gases de efeito estufa
A família ISO 14064 aborda a quantificação, relato, validação e verificação de emissões e remoções de gases de efeito estufa (GEE).
No nível organizacional, a ISO 14064-1:2018 estabelece princípios e requisitos para definir limites de inventário, identificar fontes de emissão, calcular emissões e documentar as metodologias e dados utilizados.
Ao contrário de normas de sistema de gestão como a ISO 9001 ou a ISO 14001, a ISO 14064-1 é usada principalmente como referência para a elaboração de inventários organizacionais de GEE, que podem então ser verificados de forma independente.
É particularmente relevante para empresas que desenvolvem processos estruturados de contabilidade de gases de efeito estufa ou que preparam seus inventários para verificação externa.
A construção de um inventário corporativo confiável exige que as organizações identifiquem e classifiquem suas fontes corretamente, incluindo as emissões de Escopo 1, Escopo 2 e Escopo 3, coletem dados de atividade e documentem os métodos de cálculo.
A relação entre as normas ISO e a contabilidade corporativa de GEE também está evoluindo. O processo de convergência entre a ISO 14064 e o GHG Protocol visa melhorar o alinhamento entre duas das principais referências utilizadas globalmente para a contabilidade de gases de efeito estufa.
Para empresas que lidam com dados em várias entidades jurídicas, instalações ou categorias de emissão, um software de pegada de carbono pode apoiar a coleta de dados, os cálculos e a rastreabilidade das informações utilizadas no inventário.
ISO/IEC 27001: segurança da informação
A ISO/IEC 27001 especifica os requisitos para um sistema de gestão de segurança da informação.
Ela exige que as organizações avaliem os riscos relacionados às informações corporativas e definam controles apropriados para protegê-las.
A certificação é particularmente relevante para empresas que gerenciam dados, infraestrutura digital ou informações críticas para clientes, parceiros ou operações de negócios.
As normas de sistema de gestão podem ser implementadas separadamente ou integradas dentro de uma mesma estrutura de gestão. Uma empresa manufatureira, por exemplo, pode gerenciar a qualidade, o desempenho ambiental, a segurança ocupacional e a energia ao mesmo tempo, evitando a duplicação desnecessária em auditorias internas, gestão de documentos e ações corretivas.
Como obter a certificação ISO
O processo de obtenção de uma certificação ISO começa com a seleção da norma relevante e a avaliação dos processos atuais da empresa em relação aos seus requisitos.
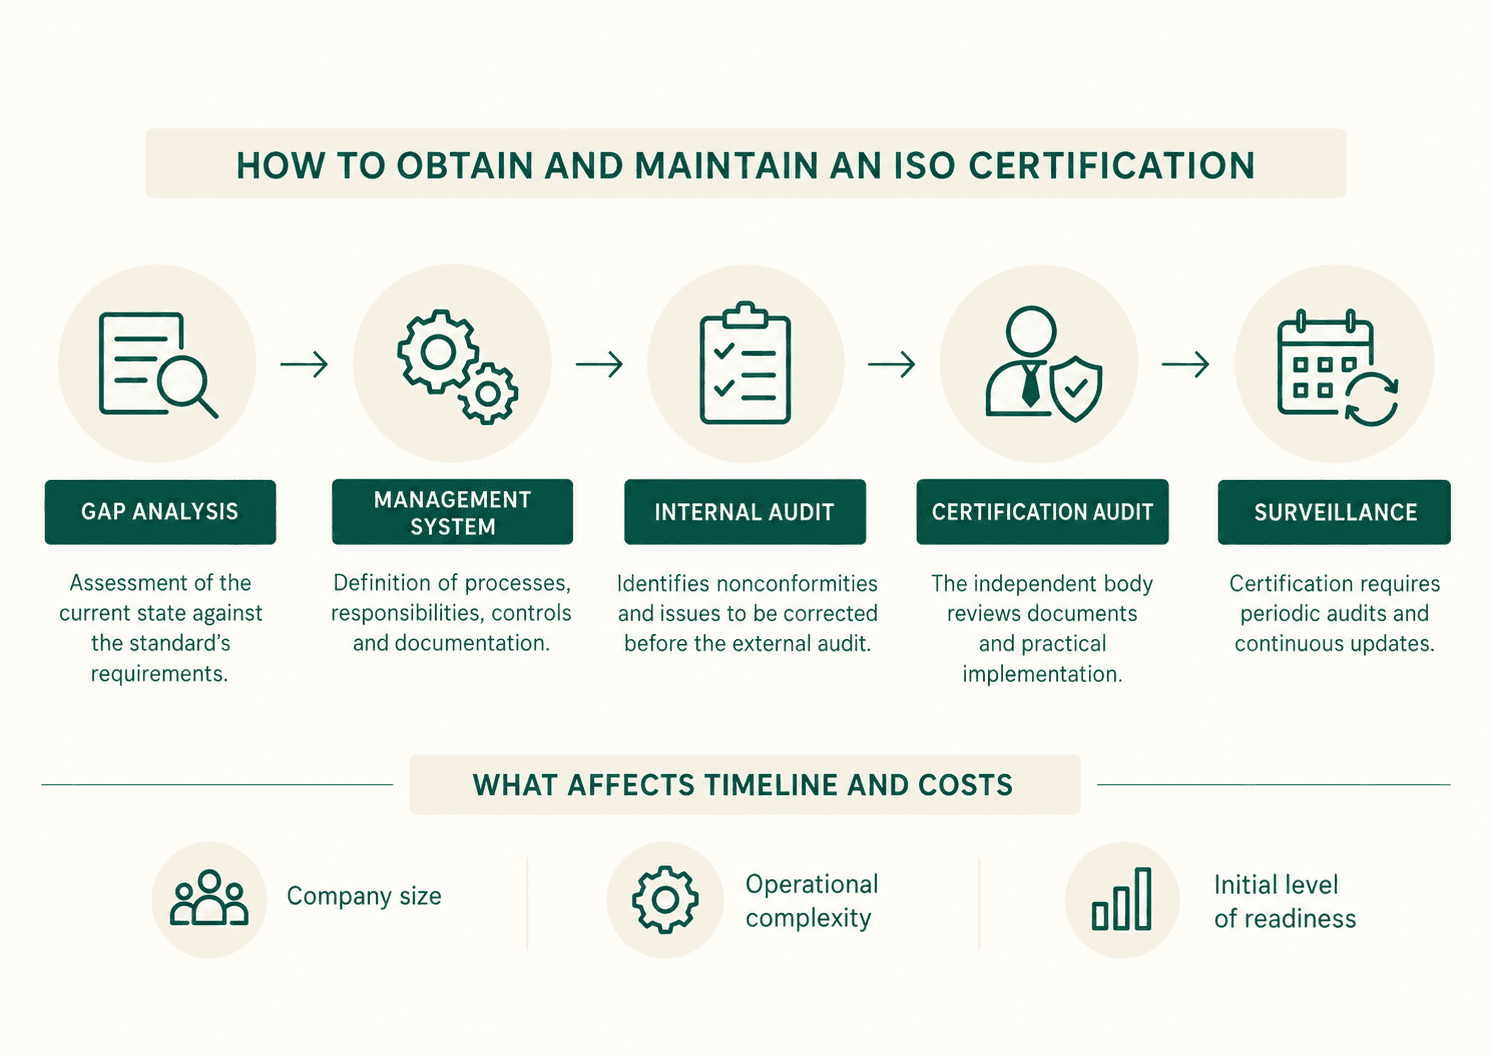
Empresas que buscam saber como obter a certificação ISO geralmente começam com uma análise de lacunas (gap analysis) para identificar quais processos já atendem aos requisitos e onde são necessárias melhorias.
Essa avaliação ajuda a determinar o trabalho necessário e evita a criação de procedimentos desconectados das operações reais do negócio.
A próxima etapa envolve a construção ou adaptação do sistema de gestão.
Dependendo da norma, a organização pode precisar estabelecer ou revisar processos, responsabilidades, critérios de controle, indicadores de desempenho e métodos de registro.
A documentação apoia o sistema, mas deve refletir o que a organização realmente faz. Durante uma auditoria, o organismo de certificação avaliará tanto os procedimentos documentados quanto as evidências de que esses procedimentos estão sendo aplicados na prática.
Algumas empresas utilizam serviços de consultoria em certificação ISO durante esta etapa, especialmente ao desenvolver um sistema de gestão pela primeira vez, coordenar várias unidades ou integrar várias normas. Um consultor pode apoiar a implementação e a preparação, mas o consultor é separado do organismo de certificação independente que realiza a auditoria de certificação.
Uma auditoria interna também é normalmente realizada antes da certificação. Seu objetivo é identificar não conformidades e pontos fracos antes que a avaliação externa ocorra.
A organização também deve realizar as atividades de gestão exigidas pela norma correspondente para avaliar periodicamente se seu sistema continua eficaz, incluindo a análise crítica pela alta direção, quando aplicável.
O organismo de certificação ISO realiza, então, a avaliação externa.
Ao selecionar uma organização de certificação ISO ou comparar organismos de certificação, as empresas podem considerar a experiência no setor, a cobertura geográfica, a acreditação relevante e o escopo da certificação necessária. A ISO recomenda verificar se o organismo de certificação é credenciado por um órgão de acreditação apropriado, pois a acreditação fornece uma confirmação independente de competência. Empresas que operam internacionalmente podem verificar isso por meio do seu órgão nacional de acreditação ou de bancos de dados de acreditação internacionais indicados pelas orientações da ISO sobre a escolha de um organismo de certificação.
O processo de certificação inicial geralmente é dividido em etapas. O organismo de certificação primeiro revisa a estrutura e a documentação do sistema de gestão e, posteriormente, avalia se os processos implementados na prática estão em conformidade com os requisitos aplicáveis.
Se forem identificadas não conformidades, a organização deve tratá-las por meio de ações corretivas apropriadas.
A emissão do certificado de certificação ISO conclui a fase inicial de certificação, mas o sistema de gestão permanece sujeito a avaliações periódicas. Portanto, procedimentos, controles e registros precisam continuar atualizados após a conquista da certificação.
Quanto custa a certificação ISO e quanto tempo demora?
O custo da certificação ISO pode variar significativamente entre as organizações.
O tamanho da empresa é um fator importante porque afeta o número de processos, colaboradores e locais que precisam ser avaliados. A complexidade operacional e a norma selecionada também influenciam a duração da auditoria e, consequentemente, os custos de certificação.
Outra variável importante é o nível inicial de prontidão da organização.
Uma empresa com procedimentos estabelecidos, responsabilidades claramente atribuídas e controles documentados pode exigir uma preparação relativamente limitada. Já uma organização que está construindo seu sistema de gestão do zero geralmente precisará de uma fase de implementação mais longa.
Os custos totais podem incluir, portanto, a avaliação inicial, consultoria externa quando utilizada, implementação do sistema de gestão, treinamento, auditorias de certificação e auditorias de vigilância subsequentes.
O cronograma varia pelos mesmos motivos.
Uma organização com processos relativamente simples e bem documentados pode concluir a preparação mais rapidamente, enquanto empresas com várias unidades, operações complexas ou diversos departamentos envolvidos podem necessitar de um período de implementação mais longo.
A certificação também exige avaliação contínua após a emissão do certificado inicial. A certificação do sistema de gestão normalmente opera dentro de um ciclo de certificação que inclui auditorias de vigilância periódicas e recertificação subsequente, de acordo com o esquema aplicável e os procedimentos do organismo de certificação.
Portanto, a estimativa do projeto começa pela compreensão da lacuna entre as operações atuais e os requisitos da norma ISO selecionada, em vez de aplicar um cronograma ou custo fixo para todas as empresas.
Como gerenciar múltiplas certificações ISO
A complexidade aumenta quando uma organização precisa manter várias certificações ISO ao mesmo tempo.
A ISO 9001, a ISO 14001, a ISO 45001 e a ISO 50001, por exemplo, podem envolver departamentos diferentes ao mesmo tempo em que compartilham uma parte significativa de seus processos de gestão.
O controle de documentos é uma das áreas onde essa sobreposição se torna particularmente visível.
Procedimentos, registros, avaliações, responsabilidades e ações corretivas precisam permanecer atualizados e acessíveis durante as auditorias. Gerenciar cada norma por meio de repositórios separados aumenta o risco de informações duplicadas e versões de documentos inconsistentes.
O mesmo se aplica aos prazos.
Auditorias internas, atividades de vigilância, verificações de equipamentos, revisões de documentos e ações corretivas criam um fluxo contínuo de trabalho que precisa ser atribuído, rastreado e concluído.
Um sistema de gestão integrado permite que as empresas usem uma estrutura comum para elementos compartilhados, mantendo separados os requisitos específicos de cada norma onde for necessário.
A tecnologia pode apoiar essa abordagem ao centralizar requisitos, documentos, responsabilidades e evidências em um único ambiente.
O Metrikflow, por exemplo, permite que as organizações coordenem várias normas por meio de um mesmo software de certificação ISO, incluindo ISO 14001, ISO 45001, ISO 9001, ISO 14064 e ISO 50001.
As empresas podem conectar requisitos com atividades operacionais, atribuir responsabilidades, reter evidências de apoio e monitorar o status das ações necessárias.
A certificação, ou verificação independente no caso de normas como a ISO 14064-1, continua sendo responsabilidade de organismos externos qualificados. O software apoia a gestão diária do sistema, onde informações consistentes e atividades rastreáveis são essenciais para passar por auditorias e processos de verificação com a documentação e os dados sob controle.
COLABORADOR
Alessandro Nora
CEO e Co-fundador
O objetivo de Alessandro é gerar um impacto real na sustentabilidade. Após fundar um marketplace de moda sustentável, ele decidiu focar na digitalização de ESG com o propósito de tornar a sustentabilidade mais concreta, mensurável e acessível para as empresas. Um fundador atento e metódico, com experiência em Gênova, Berlim e Lisboa, Alessandro alia visão internacional e rigor operacional no desenvolvimento de soluções digitais que simplificam as regulamentações e a conformidade ESG, apoiando as empresas na adaptação a normas, certificações e classificações ESG por meio de ferramentas estruturadas e prontas para auditoria. Temas abordados: CSRD, CSDDD, EUDR, classificações CBAM ESG, certificações ESG, Ecovadis, governança de sustentabilidade, conformidade regulatória.
Fique atualizado com Metrikflow Insights!
Fornecemos insights especializados, atualizações de produtos, tendências do setor e estratégias acionáveis diretamente na sua caixa de entrada. Mantenha-se à frente em ESG, GHG e LCA — uma edição de cada vez.
Ao enviar este formulário, você consente em receber o recurso solicitado. Para mais informações sobre como processamos e protegemos seus dados, veja nossa Política de Privacidade.


