

ISO sertifikasyonları, şirketler tarafından belirli süreçlerin uluslararası alanda kabul görmüş gereksinimlere göre yönetildiğini göstermek amacıyla yaygın olarak kullanılmaktadır.
Kalite, çevre yönetimi, iş sağlığı ve güvenliği, enerji, bilgi güvenliği ve sera gazı emisyonları, ISO standartlarının kapsadığı alanlardan bazılarıdır. Bir şirket için bu standartlardan birini benimsemek; prosedürleri, sorumlulukları, kontrolleri ve kanıtları tanımlanmış ve doğrulanabilir gereksinimler etrafında yapılandırmak anlamına gelir.
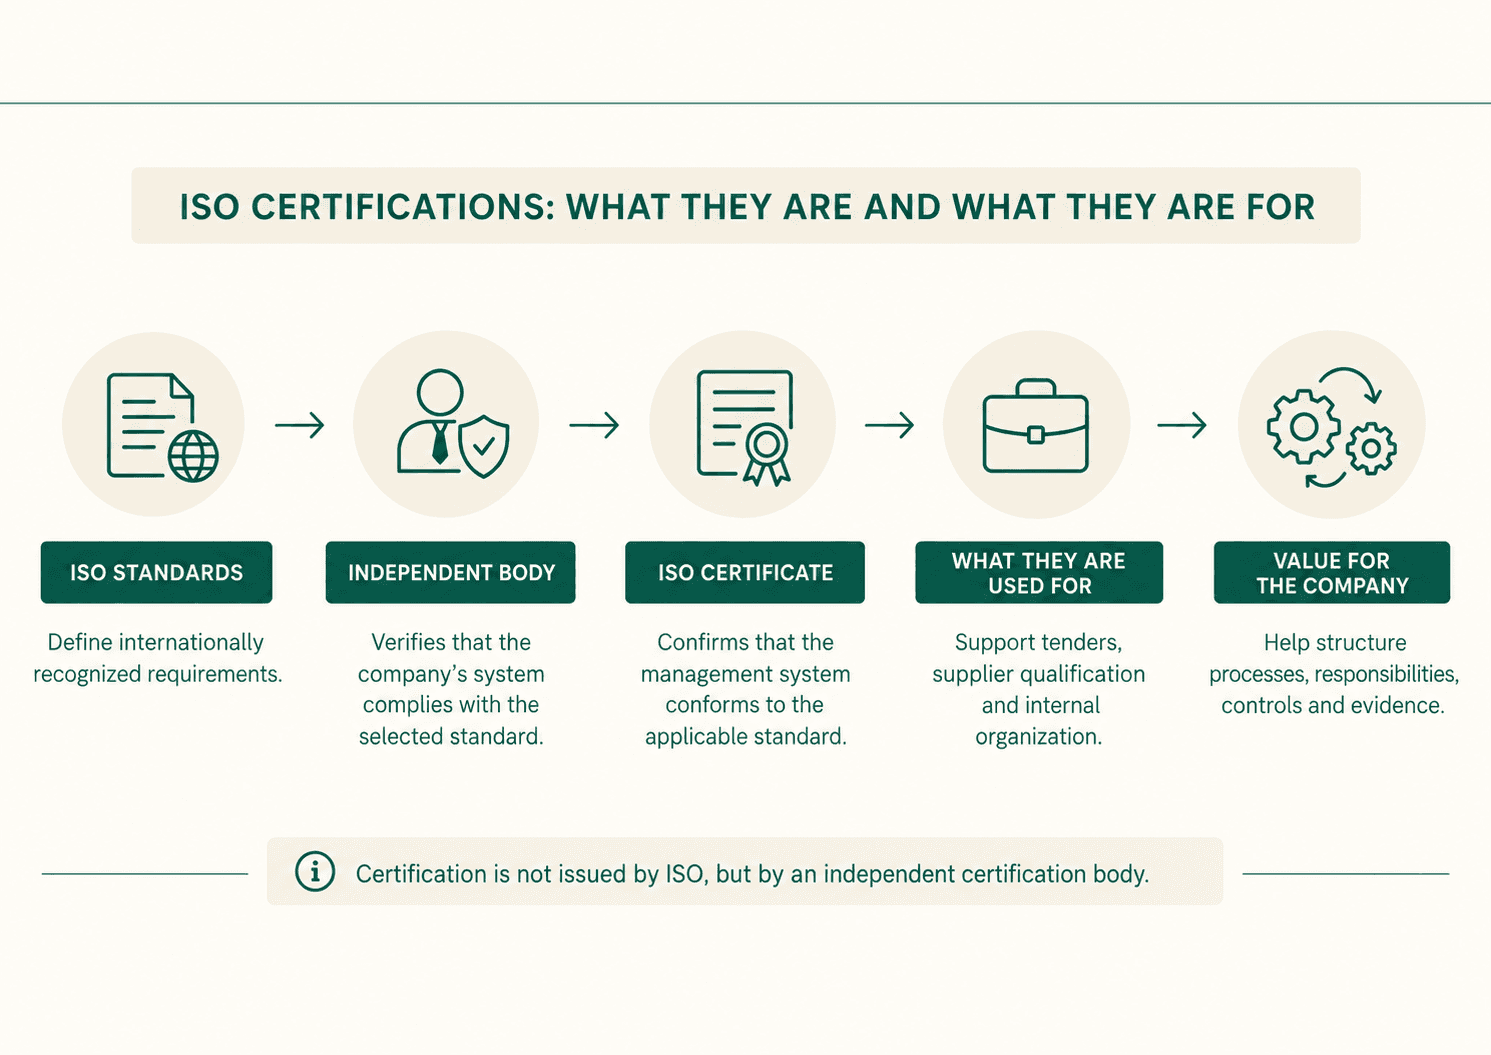
Bir ISO sertifikasyonu, bağımsız bir kuruluş tarafından yürütülen bir değerlendirmenin ardından verilir. Bu nedenle, karşılanması gereken gereksinimleri tanımlayan bir ISO standardı ile şirketin yönetim sisteminin bu gereksinimlere uygun olduğuna dair bağımsız bir güvence sağlayan sertifikasyonu birbirinden ayırt etmek önemlidir.
Bu sürecin sonucu, kuruluşu seçilen standart ve tanımlanan sertifikasyon kapsamı doğrultusunda değerlendirdikten sonra yetkili bir belgelendirme kuruluşu tarafından verilen ve daha yaygın olarak ISO belgesi olarak adlandırılan bir ISO sertifikasyon belgesidir.
Belirli bir yönetim sistemi için geçerli bir belgeye sahip olan bir şirket, bu sistemi sertifikasyon kapsamındaki sınırlar dahilinde ISO sertifikalı olarak tanımlayabilir.
Bu ayrım, ISO standartlarını diğer kurumsal sürdürülebilirlik araçlarıyla karşılaştırırken de önem taşır. Örneğin, ESG sertifikasyonları, derecelendirmeleri ve ISO standartları farklı amaçlara hizmet edebilir ve birbirinin yerine geçebilir olarak değerlendirilmemelidir.
Bu standartların rolünü anlamak, şirketlerin kendi faaliyetleriyle hangi ISO sertifikasyonlarının ilgili olduğunu ve bunları zaman içinde almak ve sürdürmek için nelerin gerekli olduğunu belirlemelerine yardımcı olur.
ISO belgeleri nelerdir ve ne işe yararlar?
Uluslararası Standartlaştırma Örgütü (ISO), ürünler, hizmetler, süreçler ve yönetim sistemleri için uluslararası standartlar geliştirir.
Şirketler için en bilinen standartlardan bazıları; üretim kalitesi, çevresel etkiler, iş sağlığı ve güvenliği veya enerji performansı gibi alanları kapsayan organizasyonel gereklilikleri tanımlar.
Uluslararası Standartlaştırma Örgütü'ne göre belgelendirme, bağımsız bir kuruluş tarafından bir ürün, hizmet veya sistemin belirtilen gereksinimleri karşıladığına dair yazılı bir güvence verilmesidir.
Dolayısıyla ISO belgesine sahip olmak, bağımsız bir belgelendirme kuruluşunun şirketin sisteminin ilgili standardın gerekliliklerini karşılayıp karşılamadığını değerlendirdiği anlamına gelir.
ISO, şirketleri kendisi belgelendirmez veya ISO belgeleri düzenlemez. Belgelendirme, uygunluğun zaman içinde sürdürülüp sürdürülmediğini değerlendirmek için ilk denetimi ve sonraki gözetim faaliyetlerini yürüten ve daha yaygın olarak belgelendirme kuruluşu olarak adlandırılan harici bir ISO belgelendirme kuruluşu tarafından gerçekleştirilir.
Bir şirket için belgelendirmenin değeri, büyük ölçüde standardı şirketin gerçek süreçlerini yansıtan bir işletim sistemine dönüştürebilme becerisine bağlıdır. Prosedürlerin uygulanabilir olması, sorumlulukların net bir şekilde tanımlanması ve faaliyetlerin belgeler, kayıtlar ve diğer kanıtlarla desteklenmesi gerekir.
Bir ISO belgesi birkaç farklı iş amacına hizmet edebilir.
Müşteriler veya tedarik zincirinin ilerleyen basamaklarındaki şirketler tarafından talep edilebilir, ihaleler ve satın alma süreçleri için yeterlilik gereksinimleri arasında yer alabilir veya iç yönetimi güçlendirmek için kullanılabilir.
Diğer durumlarda şirketler, mevcut süreçleri kontrol etmeyi kolaylaştırmak için ISO standartlarını benimserler. Ortak bir çerçeve; kriterlerin, sorumlulukların ve doğrulama yöntemlerinin aynı grup içindeki tesisler, departmanlar veya tüzel kişilikler arasında tutarlı bir şekilde uygulanmasını sağlar.
Dolayısıyla pratik değer, hem seçilen ISO standardına hem de yönetim sisteminin günlük operasyonlara ne kadar etkili bir şekilde entegre edildiğine bağlıdır.
Başlıca ISO belgeleri nelerdir?
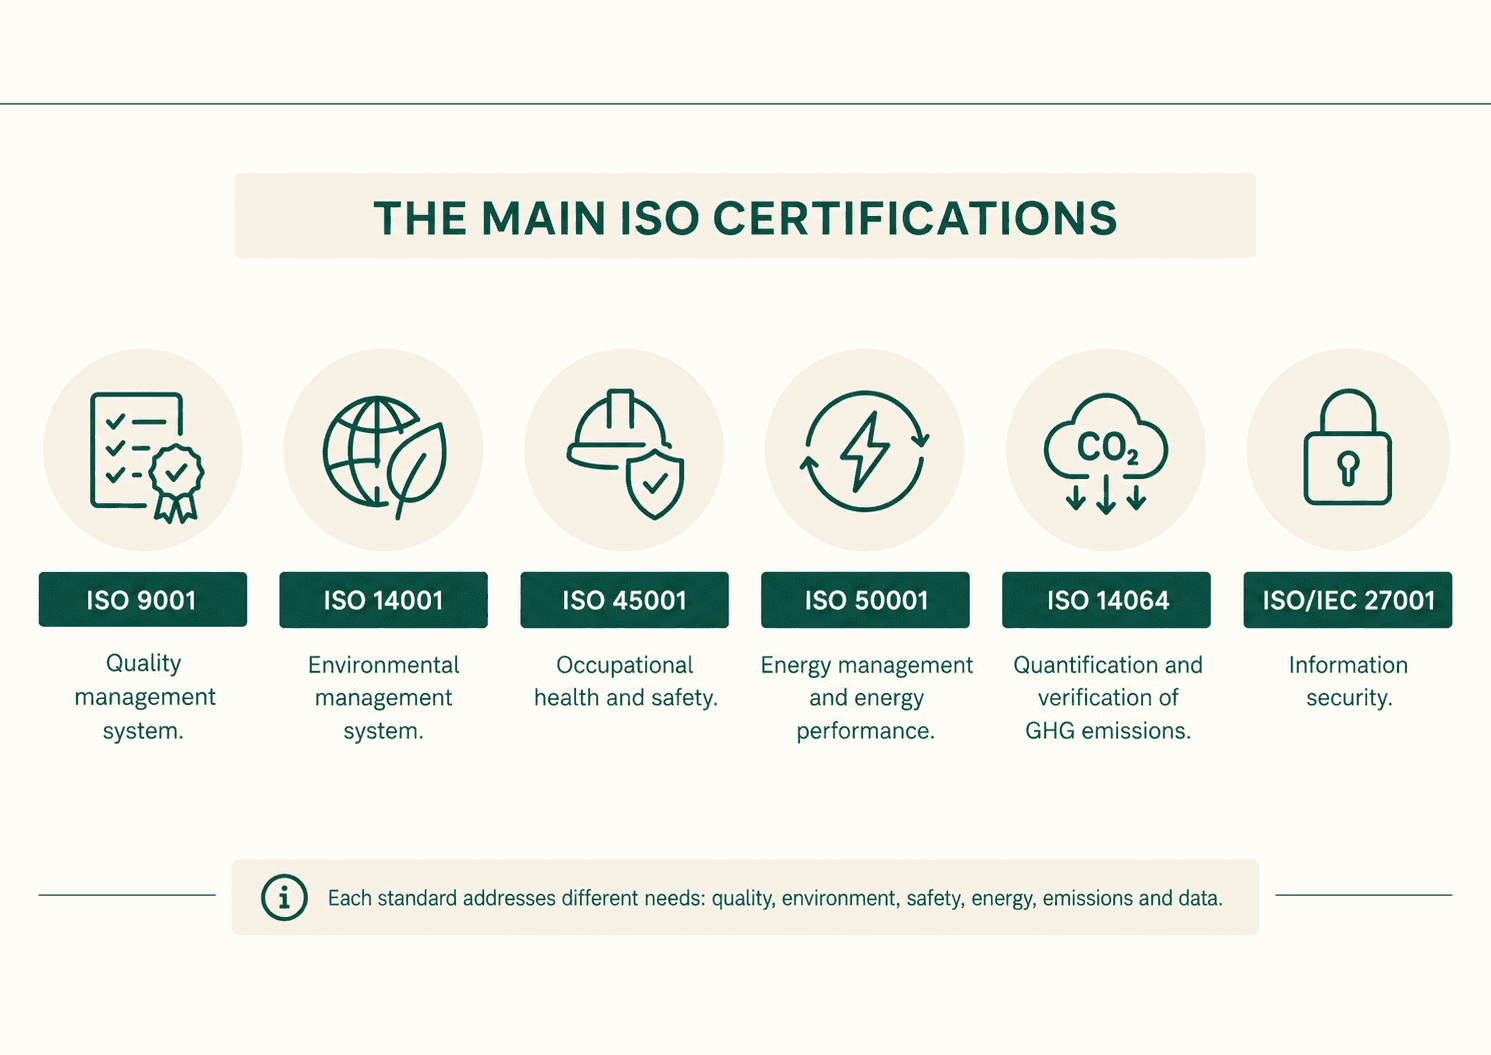
Her kuruluş için geçerli olan tek bir ISO belgesi yoktur. Farklı standartlar farklı alanları ele alır ve ilgili belgelendirme şirketin faaliyetlerine, risklerine ve müşteri veya tedarik zinciri gereksinimlerine bağlıdır.
Temel ISO belgesi türlerine veya işletmeler için ISO belgeleri listesine bakıldığında, kalite, çevre yönetimi, iş güvenliği ve enerji alanlarında birkaç standart özellikle yaygındır. ISO 14064-1 gibi diğer standartlar ise farklı bir model izler ve yönetim sistemi belgelendirmesinden ziyade bağımsız doğrulamaya tabi tutulabilir.
ISO 9001: kalite yönetimi
ISO 9001:2026, bir kalite yönetim sisteminin gerekliliklerini tanımlar.
Standart, tedarikçi yönetiminden performans izlemeye ve uygunsuzlukların yönetimine kadar, şirketlerin ürün ve hizmetlerinin kalitesini etkileyen süreçleri yapılandırmalarına yardımcı olur.
Merkezi bir unsur, kuruluşun süreçleri tanımlanmış kriterlere göre izleme ve sonuçlar beklentilerden saptığında harekete geçme becerisidir.
ISO 14001: çevre yönetimi
ISO 14001:2026, bir çevre yönetim sisteminin gerekliliklerini tanımlar ve en yaygın kullanılan çevre ISO belgelerinden biridir.
2026 sürümü, standardın önceki versiyonunu güncellerken ISO 14000 ailesi içindeki ana belgelendirilebilir referans rolünü korumaktadır. Bu nedenle halihazırda belgelendirilmiş olan veya belgelendirmeye hazırlanan şirketlerin ISO 14001:2026 ile getirilen değişiklikleri dikkate alması gerekmektedir.
Standart, kuruluşların faaliyetleriyle ilişkili çevresel boyutları tanımlamasını, hangilerinin önemli olduğunu belirlemesini ve bunların nasıl yönetileceğini kararlaştırmasını gerektirir.
Enerji tüketimi, hammaddeler, emisyonlar, deşarjlar, atıklar ve diğer operasyonel etkilerin tümü çevre yönetim sisteminin kapsamına girebilir.
ISO 14001, şirketlerin bu alanları yapılandırılmış bir planlama, operasyonel kontrol, performans değerlendirme ve iyileştirme süreci yoluyla ele almalarını sağlar.
İlgili bir çerçeve de Avrupa Birliği'nin gönüllü Çevre Yönetim ve Denetim Şeması olan EMAS'tır. EMAS bir AB şeması olmasına rağmen, Avrupa'da faaliyet gösteren uluslararası şirketler için geçerli olabilir. EMAS, ISO 14001'in çevre yönetim sistemi gerekliliklerini bünyesinde barındırırken, onaylanmış bir çevre beyanı da dahil olmak üzere ek gereklilikler ekler. Avrupa Komisyonu'nun EMAS çerçevesi, şema için resmi referans sağlar.
ISO 45001: iş sağlığı ve güvenliği
ISO 45001, bir iş sağlığı ve güvenliği yönetim sisteminin gerekliliklerini belirtir.
Sistem, şirketlerin tehlikeleri ve riskleri tanımlamasını, kontroller oluşturmasını, olayları ve uygunsuzlukları yönetmesini ve alınan önlemlerin etkili olmaya devam edip etmediğini izlemesini gerektirir.
Birden fazla tesiste veya karmaşık operasyonel ortamlarda faaliyet gösteren kuruluşlar için bu standart, farklı lokasyonlarda tutarlı sağlık ve güvenlik süreçlerinin uygulanması için ortak bir yapı da sağlayabilir.
ISO 50001: enerji yönetimi
ISO 50001, enerji yönetimi ve enerji performansına odaklanır.
Şirketlerin enerji kullanımını analiz etmesini, önemli enerji kullanımlarını belirlemesini ve performansı ölçmek için göstergeler oluşturmasını gerektirir.
Bu durum, kuruluşlara enerji verimliliği girişimlerini ölçülebilir verilerle ilişkilendirmek ve sonuçları zaman içinde izlemek için yapılandırılmış bir temel sunar.
Birden fazla saha, tesis veya ekibin sürece dahil olduğu durumlarda, bir enerji yönetimi yazılımı tüketim verilerini, performans göstergelerini ve iyileştirme girişimlerini aynı iş akışı içinde merkezileştirebilir.
ISO 14064: sera gazı miktarının belirlenmesi ve doğrulanması
ISO 14064 ailesi, sera gazı emisyonlarının ve uzaklaştırmalarının miktarının belirlenmesi, raporlanması, geçerli kılınması ve doğrulanması konularını ele alır.
Kurumsal düzeyde ISO 14064-1:2018; envanter sınırlarının belirlenmesi, emisyon kaynaklarının tanımlanması, emisyonların hesaplanması ve kullanılan metodolojiler ile verilerin belgelenmesi için ilke ve gereklilikleri belirler.
ISO 9001 veya ISO 14001 gibi yönetim sistemi standartlarının aksine, ISO 14064-1 öncelikle daha sonra bağımsız olarak doğrulanabilecek kurumsal sera gazı envanterlerinin hazırlanmasında bir referans olarak kullanılır.
Sera gazı muhasebesi süreçlerini yapılandıran veya envanterlerini dış doğrulamaya hazırlayan şirketler için özellikle önemlidir.
Güvenilir bir kurumsal envanter oluşturmak, kuruluşların Kapsam 1, Kapsam 2 ve Kapsam 3 emisyonları dahil olmak üzere kaynaklarını doğru bir şekilde tanımlamasını ve sınıflandırmasını, faaliyet verilerini toplamasını ve hesaplama yöntemlerini belgelemesini gerektirir.
ISO standartları ile kurumsal sera gazı muhasebesi arasındaki ilişki de gelişmektedir. ISO 14064 ile GHG Protokolü arasındaki yakınlaşma sürecinin, sera gazı muhasebesi için küresel olarak kullanılan iki ana referans arasındaki uyumu artırması amaçlanmaktadır.
Birden fazla tüzel kişilik, tesis veya emisyon kategorisinde verileri yöneten şirketler için, bir karbon ayak izi yazılımı veri toplamayı, hesaplamaları ve envanterde kullanılan bilgilerin izlenebilirliğini destekleyebilir.
ISO/IEC 27001: bilgi güvenliği
ISO/IEC 27001, bir bilgi güvenliği yönetim sisteminin gerekliliklerini belirtir.
Kuruluşların kurumsal bilgilerle ilgili riskleri değerlendirmesini ve bunları korumak için uygun kontrolleri tanımlamasını gerektirir.
Bu belgelendirme özellikle verileri, dijital altyapıyı veya müşteriler, ortaklar ya da iş operasyonları için kritik öneme sahip bilgileri yöneten şirketler için geçerlidir.
Yönetim sistemi standartları ayrı ayrı uygulanabilir veya aynı yönetim yapısı içinde entegre edilebilir. Örneğin bir üretim şirketi; kaliteyi, çevre performansını, iş güvenliğini ve enerjiyi aynı anda yönetebilir, bu esnada iç denetimler, belge yönetimi ve düzeltici faaliyetler genelinde gereksiz tekrarlardan kaçınabilir.
ISO belgesi nasıl alınır?
Bir ISO belgesi alma süreci, ilgili standardın seçilmesi ve şirketin mevcut süreçlerinin bu standardın gerekliliklerine göre değerlendirilmesiyle başlar.
Nasıl ISO belgesi alınacağını araştıran şirketler, genellikle hangi süreçlerin gereklilikleri karşıladığını ve nerelerde iyileştirmelere ihtiyaç duyulduğunu belirlemek için bir boşluk analizi (gap analysis) ile işe başlar.
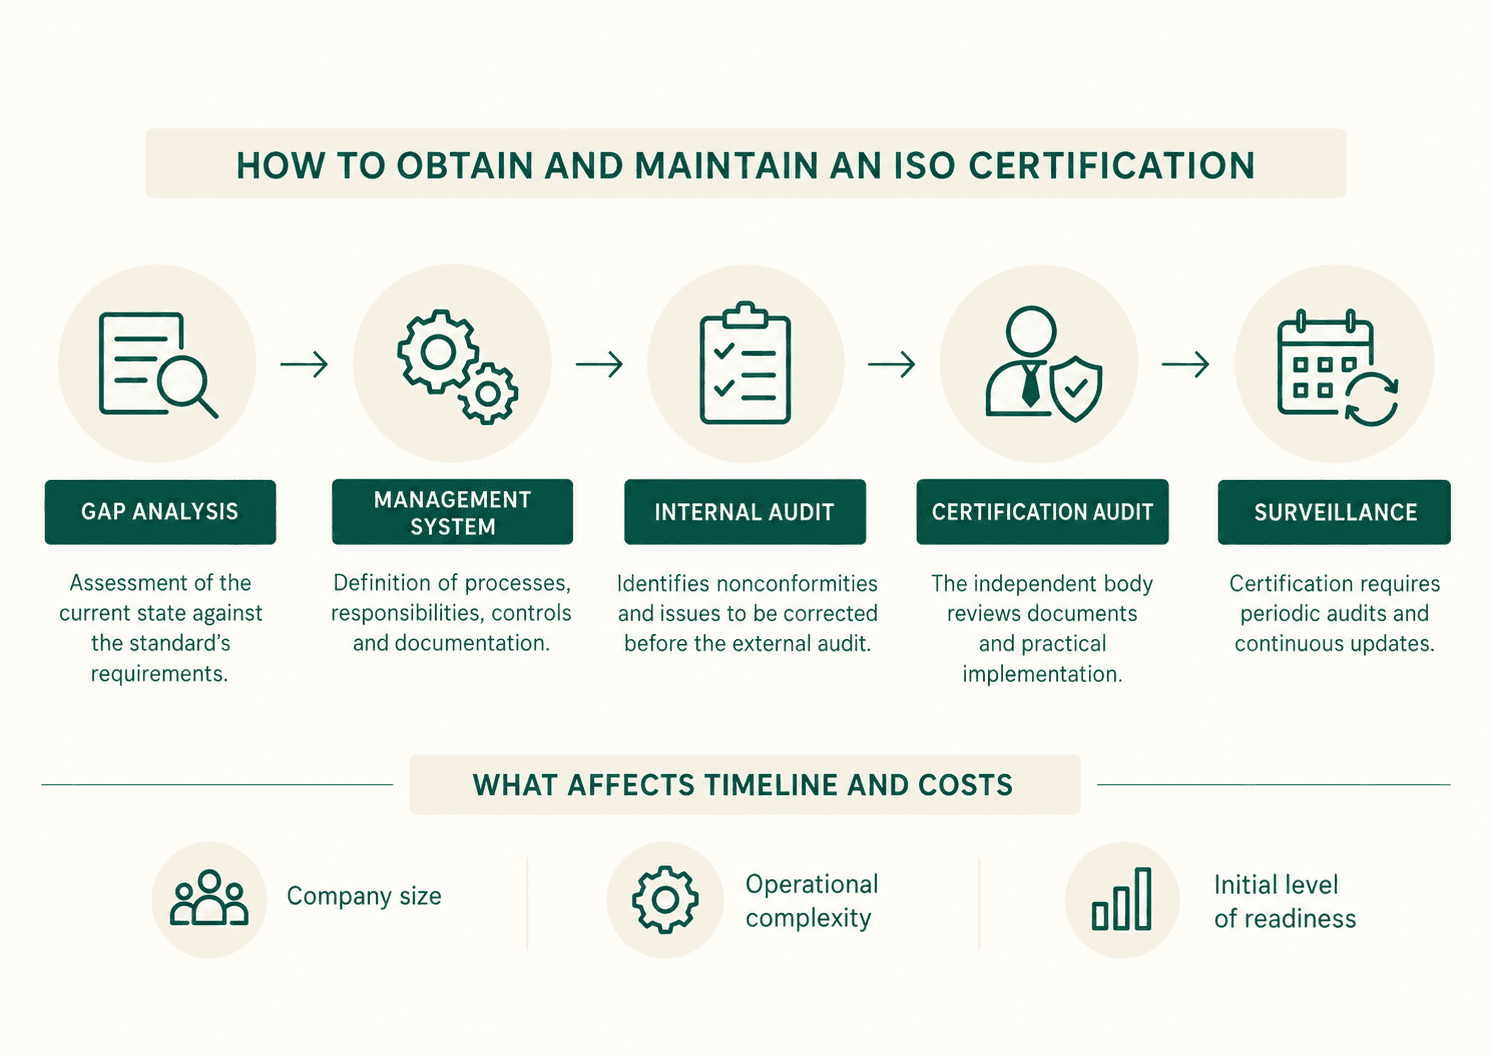
Bu değerlendirme, yapılması gereken çalışmaları belirlemeye yardımcı olur ve gerçek iş operasyonlarından kopuk prosedürlerin oluşturulmasını önler.
Bir sonraki aşama, yönetim sisteminin kurulmasını veya uyarlanmasını içerir.
Standarda bağlı olarak kuruluşun süreçleri, sorumlulukları, kontrol kriterlerini, performans göstergelerini ve kayıt tutma yöntemlerini oluşturması veya gözden geçirmesi gerekebilir.
Belgelendirme sistemi destekler ancak kuruluşun fiilen ne yaptığını yansıtmalıdır. Bir denetim sırasında belgelendirme kuruluşu, hem belgelenmiş prosedürleri hem de bu prosedürlerin uygulamada hayata geçirildiğine dair kanıtları değerlendirebilir.
Bazı şirketler bu aşamada, özellikle ilk kez bir yönetim sistemi geliştirirken, birden fazla sahayı koordine ederken veya birden fazla standardı entegre ederken ISO belgelendirme danışmanlığı hizmetlerinden yararlanır. Bir danışman uygulama ve hazırlık sürecini destekleyebilir, ancak danışman, belgelendirme denetimini gerçekleştiren bağımsız belgelendirme kuruluşundan ayrıdır.
Belgelendirme öncesinde normal şartlarda bir iç denetim de gerçekleştirilir. Bunun amacı, dış değerlendirme yapılmadan önce uygunsuzlukları ve zayıf yönleri tespit etmektir.
Kuruluş ayrıca, uygulanabildiği durumlarda yönetimin gözden geçirmesi de dahil olmak üzere, sisteminin etkili olmaya devam edip etmediğini periyodik olarak değerlendirmek için ilgili standardın gerektirdiği yönetim faaliyetlerini gerçekleştirmelidir.
Ardından, ISO belgelendirme kuruluşu dış değerlendirmeyi gerçekleştirir.
Bir ISO belgelendirme kuruluşu seçerken veya belgelendirme kuruluşlarını karşılaştırırken, şirketler sektör uzmanlığını, coğrafi kapsamı, ilgili akreditasyonu ve gerekli belgelendirme kapsamını göz önünde bulundurabilirler. ISO, akreditasyon yetkinliğin bağımsız bir teyidi olduğundan, belgelendirme kuruluşunun uygun bir akreditasyon kurumu tarafından akredite edilip edilmediğinin kontrol edilmesini önerir. Uluslararası düzeyde faaliyet gösteren şirketler, bunu kendi ulusal akreditasyon kurumları veya ISO'nun belgelendirme kuruluşu seçimine ilişkin kılavuzunda atıfta bulunulan uluslararası akreditasyon veri tabanları aracılığıyla doğrulayabilirler.
İlk belgelendirme süreci genellikle aşamalara ayrılır. Belgelendirme kuruluşu önce yönetim sisteminin yapısını ve dokümantasyonunu inceler ve ardından uygulamaya konulan süreçlerin geçerli gerekliliklere uygun olup olmadığını değerlendirir.
Uygunsuzluklar tespit edilirse, kuruluşun bunları uygun düzeltici faaliyetler yoluyla ele alması gerekir.
Genellikle ISO belgesi olarak adlandırılan ISO belgelendirme sertifikasının verilmesiyle ilk belgelendirme aşaması tamamlanır, ancak yönetim sistemi periyodik değerlendirmeye tabi kalmaya devam eder. Bu nedenle prosedürlerin, kontrollerin ve kayıtların belgelendirme alındıktan sonra da güncel kalması gerekir.
ISO belgesi maliyeti ne kadardır ve ne kadar sürer?
ISO belgelendirme maliyeti kuruluştan kuruluşa önemli ölçüde değişiklik gösterebilir.
Şirket büyüklüğü etkenlerden biridir çünkü değerlendirilmesi gereken süreçlerin, çalışanların ve sahaların sayısını etkiler. Operasyonel karmaşıklık ve seçilen standart da denetim süresini ve dolayısıyla belgelendirme maliyetlerini etkiler.
Bir diğer önemli değişken ise kuruluşun başlangıçtaki hazırlık seviyesidir.
Prosedürleri belirlenmiş, sorumlulukları net bir şekilde atanmış ve kontrolleri belgelenmiş bir şirketin hazırlık süreci nispeten sınırlı olabilir. Yönetim sistemini sıfırdan kuran bir kuruluşun ise genellikle daha kapsamlı bir uygulama aşamasına ihtiyacı olacaktır.
Bu nedenle toplam maliyetler; ilk değerlendirmeyi, varsa harici danışmanlığı, yönetim sistemi uygulamasını, eğitimi, belgelendirme denetimlerini ve sonraki gözetim denetimlerini kapsayabilir.
Zaman çizelgesi de aynı nedenlerle değişiklik gösterir.
Nispeten basit ve iyi belgelenmiş süreçlere sahip bir kuruluş hazırlığı daha hızlı tamamlayabilirken; birden fazla sahası, karmaşık operasyonları veya sürece dahil olan birkaç departmanı olan şirketler daha uzun bir uygulama süresine ihtiyaç duyabilir.
Belgelendirme, ilk sertifika verildikten sonra da sürekli değerlendirme gerektirir. Yönetim sistemi belgelendirmesi, normal şartlarda geçerli şemaya ve belgelendirme kuruluşunun prosedürlerine göre periyodik gözetim denetimlerini ve sonraki yeniden belgelendirmeyi içeren bir belgelendirme döngüsü içinde işler.
Dolayısıyla projeyi projelendirmek, her şirkete sabit bir zaman çizelgesi veya maliyet uygulamaktan ziyade, mevcut operasyonlar ile seçilen ISO standardının gereklilikleri arasındaki boşluğun anlaşılmasıyla başlar.
Birden fazla ISO belgesi nasıl yönetilir?
Bir kuruluşun aynı anda birkaç ISO belgesini sürdürmesi gerektiğinde karmaşıklık artar.
Örneğin ISO 9001, ISO 14001, ISO 45001 ve ISO 50001; yönetim süreçlerinin önemli bir kısmını paylaşırken farklı departmanları kapsayabilir.
Doküman kontrolü, bu örtüşmenin özellikle görünür hale geldiği alanlardan biridir.
Prosedürlerin, kayıtların, değerlendirmelerin, sorumlulukların ve düzeltici faaliyetlerin denetimler sırasında güncel ve erişilebilir olması gerekir. Her bir standardı ayrı depolar aracılığıyla yönetmek, yinelenen bilgi ve tutarsız belge sürümleri riskini artırır.
Aynısı terminler için de geçerlidir.
İç denetimler, gözetim faaliyetleri, ekipman kontrolleri, belge incelemeleri ve düzeltici faaliyetler; atanması, izlenmesi ve tamamlanması gereken sürekli bir iş akışı oluşturur.
Entegre bir yönetim sistemi, şirketlerin ortak unsurlar için ortak bir yapı kullanmasına izin verirken, gerektiğinde standarda özgü gereklilikleri ayrı tutmasına olanak tanır.
Teknoloji, gereklilikleri, belgeleri, sorumlulukları ve kanıtları tek bir ortamda merkezileştirerek bu yaklaşımı destekleyebilir.
Örneğin Metrikflow, kuruluşların ISO 14001, ISO 45001, ISO 9001, ISO 14064 ve ISO 50001 dahil olmak üzere çeşitli standartları aynı ISO belgelendirme yazılımı üzerinden koordine etmelerini sağlar.
Şirketler gereklilikleri operasyonel faaliyetlerle ilişkilendirebilir, sorumluluklar atayabilir, destekleyici kanıtları saklayabilir ve gerekli aksiyonların durumunu izleyebilir.
Belgelendirme veya ISO 14064-1 gibi standartlar söz konusu olduğunda bağımsız doğrulama, yetkili dış kuruluşların sorumluluğundadır. Yazılım, tutarlı bilgilerin ve izlenebilir faaliyetlerin, denetimlere ve doğrulama süreçlerine kontrol altındaki dokümantasyon ve verilerle ulaşmak için temel öneme sahip olduğu sistemin günlük yönetimini destekler.
CONTRIBUTOR
Alessandro Nora
CEO ve Kurucu Ortak
Alessandro'nin amacı sürdürülebilirlik konusunda gerçek bir etki yaratmaktır. Sürdürülebilir bir moda pazaryeri kurduktan sonra, sürdürülebilirliği şirketler için daha somut, ölçülebilir ve erişilebilir kılmak amacıyla ESG (ÇYS) dijitalleşmesine odaklanmaya karar verdi. Cenova, Berlin ve Lizbon'daki deneyimleriyle titiz ve metodik bir kurucu olan Alessandro, ESG düzenlemelerini ve uyumluluğunu basitleştiren dijital çözümlerin geliştirilmesinde uluslararası vizyon ile operasyonel disiplini bir araya getiriyor. Şirketlerin yapılandırılmış ve denetime hazır araçlar aracılığıyla ESG düzenlemelerine, sertifikalarına ve derecelendirmelerine uyum sağlamasını destekliyor. Ele alınan konular: CSRD, CSDDD, EUDR, CBAM ESG derecelendirmeleri, ESG sertifikaları, Ecovadis, sürdürülebilirlik yönetişimi, mevzuata uyum.
Güncel kalın Metrikflow İçgörüleri!
Uzman içgörüleri, ürün güncellemelerini, endüstri trendlerini ve uygulanabilir stratejileri doğrudan gelen kutunuza teslim ediyoruz. ESG, GHG ve LCA konularında bir adım önde olun — her seferinde bir baskı.
Bu formu göndererek istenen kaynağı almayı kabul etmiş olursunuz. Verilerinizi nasıl işlediğimiz ve koruduğumuz hakkında daha fazla bilgi için Gizlilik Politikamızı inceleyin.


