

Les certifications ISO sont largement utilisées par les entreprises pour démontrer que des processus spécifiques sont gérés conformément à des exigences internationalement reconnues.
La qualité, la gestion environnementale, la santé et la sécurité au travail, l'énergie, la sécurité de l'information et les émissions de gaz à effet de serre sont quelques-uns des domaines couverts par les normes ISO. Pour une entreprise, adopter l'une de ces normes signifie structurer les procédures, les responsabilités, les contrôles et les preuves autour d'exigences définies et vérifiables.
Une certification ISO est délivrée à la suite d'une évaluation menée par un organisme indépendant. Il est donc important de distinguer une norme ISO, qui définit les exigences à respecter, d'une certification, qui fournit une assurance indépendante que le système de management de l'entreprise est conforme à ces exigences.
Le résultat de ce processus est un certificat de certification ISO, plus communément appelé certificat ISO, délivré par un organisme de certification compétent après évaluation de l'organisation par rapport à la norme sélectionnée et au périmètre de certification défini.
Une entreprise détenant un certificat valide pour un système de management spécifique peut donc qualifier ce système de certifié ISO, dans la limite du périmètre couvert par la certification.
Cette distinction est également importante lors de la comparaison des normes ISO avec d'autres outils de durabilité d'entreprise. Les certifications ESG, les notations et les normes ISO, par exemple, peuvent servir des objectifs différents et ne doivent pas être considérées comme interchangeables.
Comprendre leur rôle aide les entreprises à identifier quelles certifications ISO sont pertinentes pour leurs activités et ce qui est requis pour les obtenir et les maintenir dans le temps.
Que sont les certifications ISO et à quoi servent-elles ?
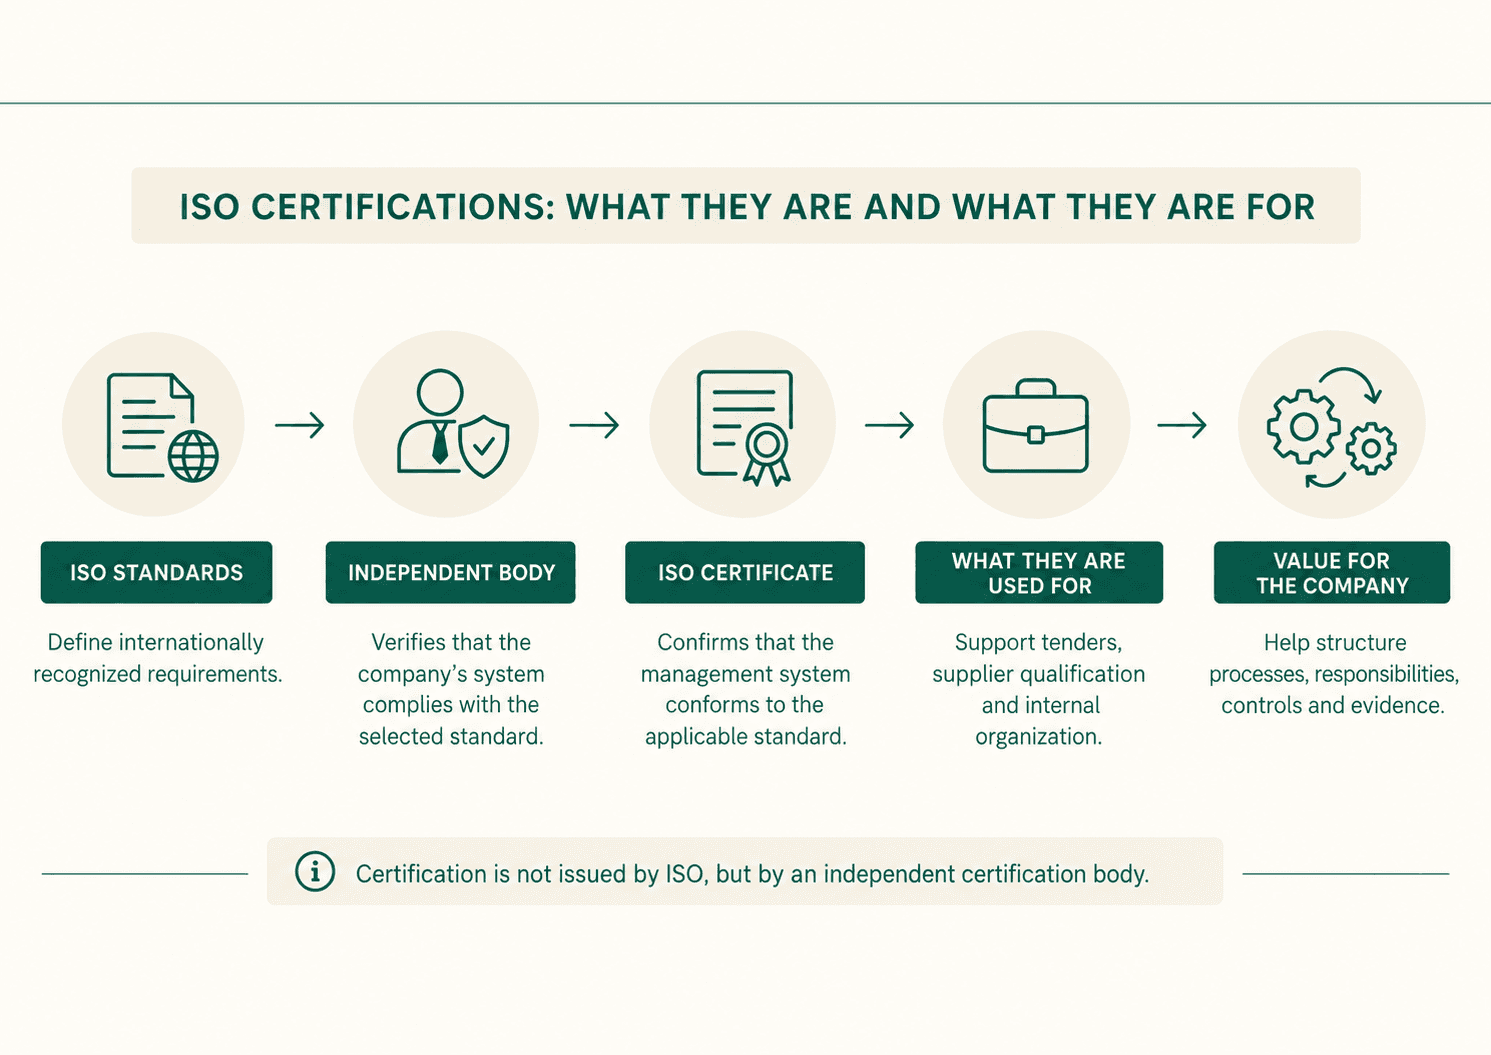
L'Organisation internationale de normalisation, ISO, élabore des normes internationales pour les produits, les services, les processus et les systèmes de management.
Pour les entreprises, certaines des normes les plus connues définissent des exigences organisationnelles couvrant des domaines tels que la qualité de la production, les impacts environnementaux, la santé et la sécurité au travail ou la performance énergétique.
Selon l'Organisation internationale de normalisation, la certification est l'assurance écrite, fournie par un organisme indépendant, qu'un produit, un service ou un système répond à des exigences spécifiées.
Être certifié ISO signifie donc qu'un organisme de certification indépendant a évalué si le système de l'entreprise répond aux exigences de la norme concernée.
L'ISO ne certifie pas les entreprises et ne délivre pas elle-même de certificats ISO. La certification est réalisée par un organisme de certification ISO externe, plus communément appelé organisme de certification, qui mène l'audit initial et les activités de surveillance ultérieures pour évaluer si la conformité est maintenue dans le temps.
Pour une entreprise, la valeur de la certification dépend en grande partie de sa capacité à traduire la norme en un système opérationnel qui reflète ses processus réels. Les procédures doivent être applicables, les responsabilités clairement attribuées et les activités soutenues par des documents, des enregistrements et d'autres preuves.
Une certification ISO peut répondre à plusieurs objectifs commerciaux.
Elle peut être demandée par des clients ou des entreprises situées plus en amont de la chaîne d'approvisionnement, figurer parmi les critères de qualification pour les appels d'offres et les processus d'achat, ou être utilisée pour renforcer le management interne.
Dans d'autres cas, les entreprises adoptent les normes ISO pour faciliter le contrôle des processus existants. Un cadre commun permet d'appliquer de manière cohérente les critères, les responsabilités et les méthodes de vérification entre les usines, les services ou les entités juridiques d'un même groupe.
La valeur pratique dépend donc à la fois de la norme ISO sélectionnée et de l'efficacité avec laquelle son système de management est intégré dans les opérations quotidiennes.
Quelles sont les principales certifications ISO ?
Il n'existe pas de certification ISO unique qui s'applique à toutes les organisations. Différentes normes traitent de différents domaines, et la certification pertinente dépend des activités, des risques de l'entreprise et des exigences de ses clients ou de sa chaîne d'approvisionnement.
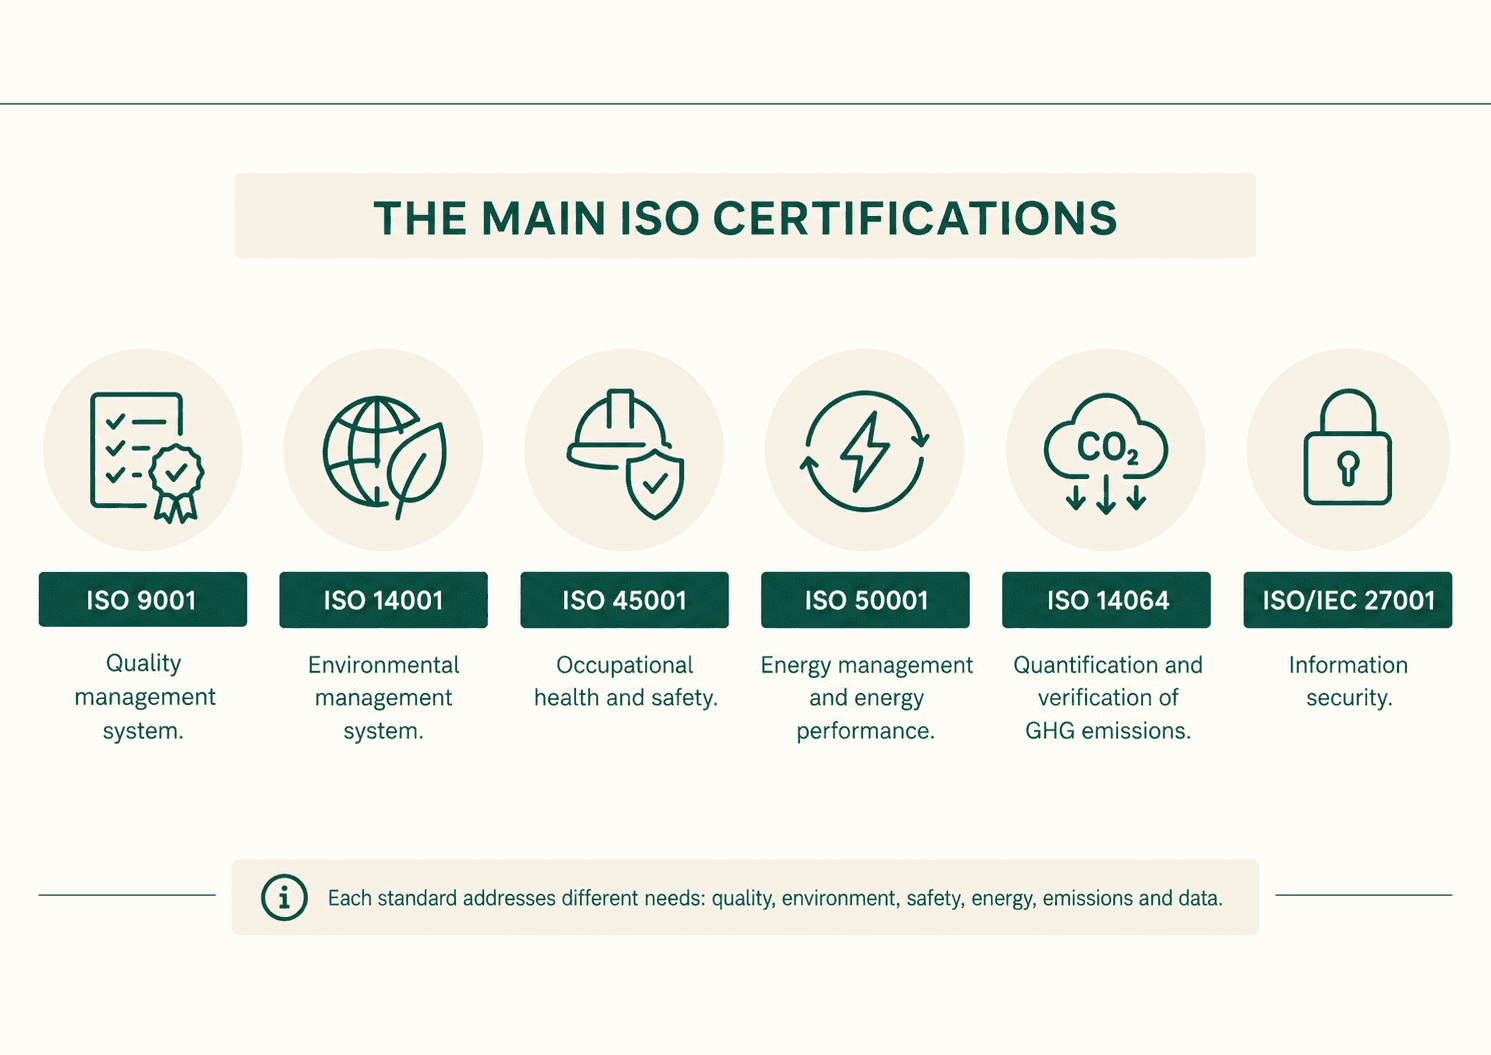
Lorsque l'on examine les principaux types de certifications ISO, ou une liste de certifications ISO pour les entreprises, plusieurs normes sont particulièrement courantes dans les domaines de la qualité, du management environnemental, de la sécurité au travail et de l'énergie. D'autres normes, telles que l'ISO 14064-1, suivent un modèle différent et peuvent faire l'objet d'une vérification indépendante plutôt que d'une certification de système de management.
ISO 9001 : management de la qualité
L'ISO 9001:2026 définit les exigences relatives à un système de management de la qualité.
La norme aide les entreprises à structurer les processus qui affectent la qualité de leurs produits et services, du management des fournisseurs au suivi des performances et au traitement des non-conformités.
Un élément central est la capacité de l'organisation à surveiller les processus par rapport à des critères définis et à prendre des mesures lorsque les résultats diffèrent des attentes.
ISO 14001 : management environnemental
L'ISO 14001:2026 définit les exigences relatives à un système de management environnemental et figure parmi les certifications ISO environnementales les plus utilisées.
L'édition 2026 actualise la version précédente de la norme tout en conservant son rôle de référence certifiable principale au sein de la famille ISO 14000. Les entreprises déjà certifiées ou se préparant à la certification doivent donc prendre en compte les changements introduits par l'ISO 14001:2026.
La norme exige des organisations qu'elles identifient les aspects environnementaux associés à leurs activités, déterminent lesquels sont significatifs et établissent comment ils seront gérés.
La consommation d'énergie, les matières premières, les émissions, les rejets, les déchets et d'autres impacts opérationnels peuvent tous faire partie du système de management environnemental.
L'ISO 14001 permet aux entreprises d'aborder ces domaines par le biais d'un processus structuré de planification, de contrôle opérationnel, d'évaluation des performances et d'amélioration.
Un cadre connexe est l'EMAS, le système communautaire d'éco-management et d'audit de l'Union européenne, basé sur le volontariat. Bien que l'EMAS soit un système européen, il peut concerner les entreprises internationales ayant des activités en Europe. L'EMAS intègre les exigences de système de management environnemental de la norme ISO 14001 tout en y ajoutant d'autres exigences, notamment une déclaration environnementale validée. Le cadre EMAS de la Commission européenne constitue la référence officielle du système.
ISO 45001 : santé et sécurité au travail
L'ISO 45001 spécifie les exigences relatives à un système de management de la santé et de la sécurité au travail.
Le système exige des entreprises qu'elles identifient les dangers et les risques, établissent des contrôles, gèrent les incidents et les non-conformités, et vérifient si les mesures adoptées restent efficaces.
Pour les organisations opérant sur plusieurs usines ou dans des environnements opérationnels complexes, la norme peut également fournir une structure commune pour appliquer des processus de santé et de sécurité cohérents sur différents sites.
ISO 50001 : management de l'énergie
L'ISO 50001 se concentre sur le management de l'énergie et la performance énergétique.
Elle exige des entreprises qu'elles analysent l'utilisation de l'énergie, identifient les usages énergétiques significatifs et établissent des indicateurs pour mesurer la performance.
Cela donne aux organisations une base structurée pour lier les initiatives d'efficacité énergétique à des données mesurables et suivre les résultats dans le temps.
Lorsque plusieurs sites, usines ou équipes sont impliqués, un logiciel de gestion de l'énergie permet de centraliser les données de consommation, les indicateurs de performance et les initiatives d'amélioration au sein d'un même flux de travail.
ISO 14064 : quantification et vérification des gaz à effet de serre
La famille des normes ISO 14064 traite de la quantification, de la déclaration, de la validation et de la vérification des émissions et des suppressions de gaz à effet de serre.
Au niveau des organisations, l'ISO 14064-1:2018 établit des principes et des exigences pour définir les limites d'un inventaire, identifier les sources d'émission, calculer les émissions et documenter les méthodologies et les données utilisées.
Contrairement aux normes de systèmes de management telles que l'ISO 9001 ou l'ISO 14001, l'ISO 14064-1 est principalement utilisée comme référence pour préparer les inventaires de GES des organisations, qui peuvent ensuite faire l'objet d'une vérification indépendante.
Elle est particulièrement pertinente pour les entreprises qui développent des processus structurés de comptabilisation des gaz à effet de serre ou qui préparent leurs inventaires en vue d'une vérification externe.
La construction d'un inventaire d'entreprise fiable exige des organisations qu'elles identifient et classent correctement leurs sources, y compris les émissions de Scope 1, Scope 2 et Scope 3, collectent les données d'activité et documentent les méthodes de calcul.
La relation entre les normes ISO et la comptabilité carbone des entreprises évolue également. Le processus de convergence entre l'ISO 14064 et le GHG Protocol vise à améliorer l'alignement entre deux des principales références utilisées dans le monde pour la comptabilisation des gaz à effet de serre.
Pour les entreprises qui gèrent des données provenant de plusieurs entités juridiques, installations ou catégories d'émissions, un logiciel de bilan carbone peut faciliter la collecte des données, les calculs et la traçabilité des informations utilisées dans l'inventaire.
ISO/IEC 27001 : sécurité de l'information
L'ISO/IEC 27001 spécifie les exigences relatives à un système de management de la sécurité de l'information.
Elle impose aux organisations d'évaluer les risques liés aux informations de l'entreprise et de définir des contrôles appropriés pour les protéger.
La certification est particulièrement pertinente pour les entreprises qui gèrent des données, des infrastructures numériques ou des informations cruciales pour leurs clients, leurs partenaires ou leurs activités commerciales.
Les normes de système de management peuvent être mises en œuvre séparément ou intégrées au sein d'une même structure de management. Une entreprise industrielle, par exemple, peut gérer simultanément la qualité, la performance environnementale, la sécurité au travail et l'énergie tout en évitant les doublons inutiles dans les audits internes, la gestion documentaire et les actions correctives.
Comment obtenir une certification ISO
Le processus d'obtention d'une certification ISO commence par le choix de la norme concernée et l'évaluation des processus actuels de l'entreprise par rapport à ses exigences.
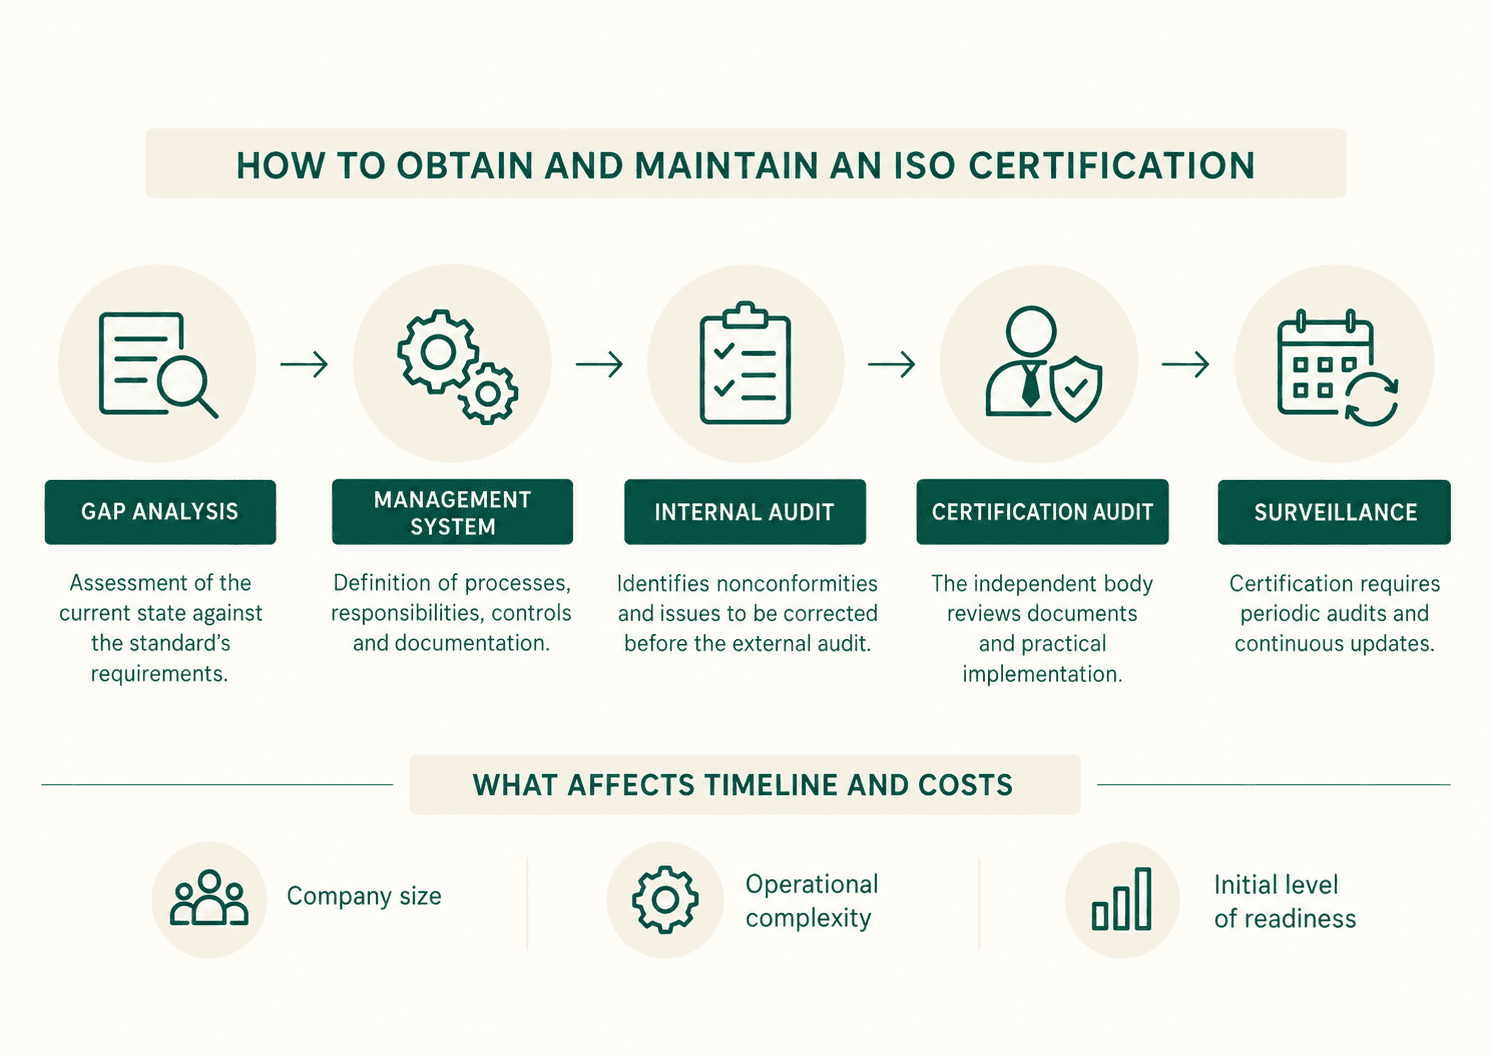
Les entreprises qui se demandent comment obtenir la certification ISO commencent généralement par une analyse des écarts (gap analysis) afin d'identifier les processus qui répondent déjà aux exigences et ceux qui nécessitent des améliorations.
Cette évaluation permet de déterminer le travail requis et d'éviter de créer des procédures déconnectées de la réalité des activités de l'entreprise.
L'étape suivante consiste à construire ou à adapter le système de management.
Selon la norme, l'organisation peut avoir besoin d'établir ou de réviser des processus, des responsabilités, des critères de contrôle, des indicateurs de performance et des méthodes d'enregistrement.
La documentation soutient le système mais doit refléter ce que fait réellement l'organisation. Lors d'un audit, l'organisme de certification peut évaluer à la fois les procédures documentées et les preuves de l'application pratique de ces procédures.
Certaines entreprises font appel à des services de conseil en certification ISO au cours de cette étape, notamment lors de l'élaboration d'un système de management pour la première fois, de la coordination de plusieurs sites ou de l'intégration de plusieurs normes. Un consultant peut apporter son soutien à la mise en œuvre et à la préparation, mais le consultant est distinct de l'organisme de certification indépendant qui réalise l'audit de certification.
Un audit interne est également effectué normalement avant la certification. Son but est d'identifier les non-conformités et les faiblesses avant que l'évaluation externe n'ait lieu.
L'organisation doit également mener les activités de management requises par la norme concernée pour évaluer périodiquement si son système reste efficace, y compris la revue de direction le cas échéant.
L'organisme de certification ISO réalise ensuite l'évaluation externe.
Lors de la sélection d'un organisme de certification ISO ou de la comparaison de plusieurs organismes, les entreprises peuvent prendre en compte l'expertise sectorielle, la couverture géographique, l'accréditation correspondante et le périmètre de certification requis. L'ISO recommande de vérifier si l'organisme de certification est accrédité par un organisme d'accréditation approprié, car l'accréditation apporte une confirmation indépendante de sa compétence. Les entreprises opérant à l'international peuvent le vérifier auprès de leur organisme national d'accréditation ou dans les bases de données d'accréditation internationales mentionnées dans le guide de l'ISO sur le choix d'un organisme de certification.
Le processus de certification initiale est généralement divisé en étapes. L'organisme de certification examine d'abord la structure et la documentation du système de management, puis évalue si les processus mis en œuvre dans la pratique sont conformes aux exigences applicables.
Si des non-conformités sont identifiées, l'organisation doit y remédier en prenant les actions correctives appropriées.
La délivrance du certificat de certification ISO, généralement appelé certificat ISO, clôt la phase de certification initiale, mais le système de management reste soumis à une évaluation périodique. Les procédures, les contrôles et les enregistrements doivent donc rester à jour après l'obtention de la certification.
Combien coûte la certification ISO et combien de temps prend-elle ?
Le coût d'une certification ISO peut varier considérablement d'une organisation à l'autre.
La taille de l'entreprise est un facteur car elle influe sur le nombre de processus, d'employés et de sites à évaluer. La complexité opérationnelle et la norme choisie influencent également la durée de l'audit et donc les coûts de certification.
Une autre variable importante est le niveau de préparation initial de l'organisation.
Une entreprise disposant de procédures établies, de responsabilités clairement attribuées et de contrôles documentés peut nécessiter une préparation relativement limitée. Une organisation qui construit son système de management à partir de zéro aura généralement besoin d'une phase de mise en œuvre plus longue.
Les coûts globaux peuvent donc inclure l'évaluation initiale, le conseil externe le cas échéant, la mise en œuvre du système de management, la formation, les audits de certification et les audits de surveillance ultérieurs.
Le calendrier varie pour les mêmes raisons.
Une organisation aux processus relativement simples et bien documentés peut achever la préparation plus rapidement, tandis que les entreprises comptant plusieurs sites, des opérations complexes ou plusieurs départements impliqués peuvent nécessiter une période de mise en œuvre plus longue.
La certification requiert également une évaluation continue après la délivrance du certificat initial. La certification d'un système de management s'inscrit normalement dans un cycle de certification qui comprend des audits de surveillance périodiques et une recertification ultérieure, conformément au référentiel applicable et aux procédures de l'organisme de certification.
L'estimation du projet commence donc par la compréhension de l'écart entre les opérations actuelles et les exigences de la norme ISO sélectionnée, plutôt que par l'application d'un calendrier ou d'un coût fixe à chaque entreprise.
Comment gérer plusieurs certifications ISO
La complexité augmente lorsqu'une organisation doit maintenir plusieurs certifications ISO en même temps.
Les normes ISO 9001, ISO 14001, ISO 45001 et ISO 50001, par exemple, peuvent impliquer différents départements tout en partageant une part importante de leurs processus de management.
Le contrôle des documents est l'un des domaines où ce chevauchement devient particulièrement visible.
Les procédures, les enregistrements, les évaluations, les responsabilités et les actions correctives doivent rester à jour et accessibles lors des audits. Gérer chaque norme par le biais de bases documentaires distinctes augmente le risque de doublons d'informations et de versions de documents incohérentes.
Il en va de même pour les échéances.
Les audits internes, les activités de surveillance, les contrôles d'équipements, les revues documentaires et les actions correctives créent un flux continu de travail qui doit être attribué, suivi et mené à bien.
Un système de management intégré permet aux entreprises d'utiliser une structure commune pour les éléments partagés tout en maintenant séparées les exigences spécifiques aux normes lorsque cela est nécessaire.
La technologie peut soutenir cette approche en centralisant les exigences, les documents, les responsabilités et les preuves au sein d'un seul environnement.
Metrikflow, par exemple, permet aux organisations de coordonner plusieurs normes à l'aide d'un même logiciel de certification ISO, notamment l'ISO 14001, l'ISO 45001, l'ISO 9001, l'ISO 14064 et l'ISO 50001.
Les entreprises peuvent relier les exigences aux activités opérationnelles, attribuer les responsabilités, conserver les preuves justificatives et suivre l'avancement des actions requises.
La certification, ou la vérification indépendante dans le cas de normes telles que l'ISO 14064-1, reste de la responsabilité d'organismes externes qualifiés. Le logiciel soutient la gestion quotidienne du système, où des informations cohérentes et des activités traçables sont essentielles pour aborder les audits et les missions de vérification avec une documentation et des données parfaitement maîtrisées.
CONTRIBUTOR
Alessandro Nora
PDG et co-fondateur
L'objectif d'Alessandro est d'avoir un impact réel sur la durabilité. Après avoir fondé une place de marché de mode écoresponsable, il a décidé de se concentrer sur la numérisation ESG dans le but de rendre la durabilité plus concrète, mesurable et accessible pour les entreprises. Fondateur attentif et méthodique, fort d'une expérience à Gênes, Berlin et Lisbonne, Alessandro allie vision internationale et rigueur opérationnelle dans le développement de solutions numériques qui simplifient les réglementations et la conformité ESG, aidant les entreprises à s'adapter aux réglementations, certifications et notations ESG grâce à des outils structurés et prêts pour l'audit. Sujets abordés : CSRD, CSDDD, EUDR, CBAM, notations ESG, certifications ESG, Ecovadis, gouvernance de la durabilité, conformité réglementaire.
Restez à jour avec Metrikflow Insights!
Nous livrons des analyses expertes, des mises à jour de produits, des tendances du secteur et des stratégies exploitables directement dans votre boîte de réception. Restez en avance sur l'ESG, les GES et l'AAC — une édition à la fois.
En soumettant ce formulaire, vous consentez à recevoir la ressource demandée. Pour plus d'informations sur la façon dont nous traitons et protégeons vos données, consultez notre Politique de confidentialité.


